

自建CA可用于受控开发环境,但需要明确哪些设备信任它、谁保管签发密钥以及如何撤销。开发证书能在个人电脑通过,不代表可以公开上线;本地信任管理本身也是一项安全责任。
限定开发名称与使用场景
为开发和测试采用清楚、不会与生产混淆的名称和配置,记录由谁访问。不要复制正式站的高权限密钥来省事,也不要把内部测试CA证书作为公开客户需要安装的资料。环境隔离要涵盖邮件、支付和Webhook等副作用。
区分根证书与根私钥
供设备安装的公开根证书和用于签发的根私钥不是同一对象。私钥应受控保存,不随项目源码、聊天和NAS公共目录分发。每人能访问测试网站,不意味着每人都需要拥有签发任何证书的权力。

控制信任安装与移除
根据操作系统和浏览器管理方式,记录安装位置和范围,优先限定在必要设备或专用配置。设备离职、项目结束或CA泄露时,应有明确的移除和换发流程。手动安装一次后永久遗忘,会留下长期不可见的信任。
对生产发布设置阻断检查
上线核对真实域名、公开CA和服务配置,不允许开发证书误进入正式端点。测试通过应标明是内部受控信任,不能写成全部浏览器验证通过。定期检查证书期限与设备清单,确认未使用的开发信任已经回收。
关键区别
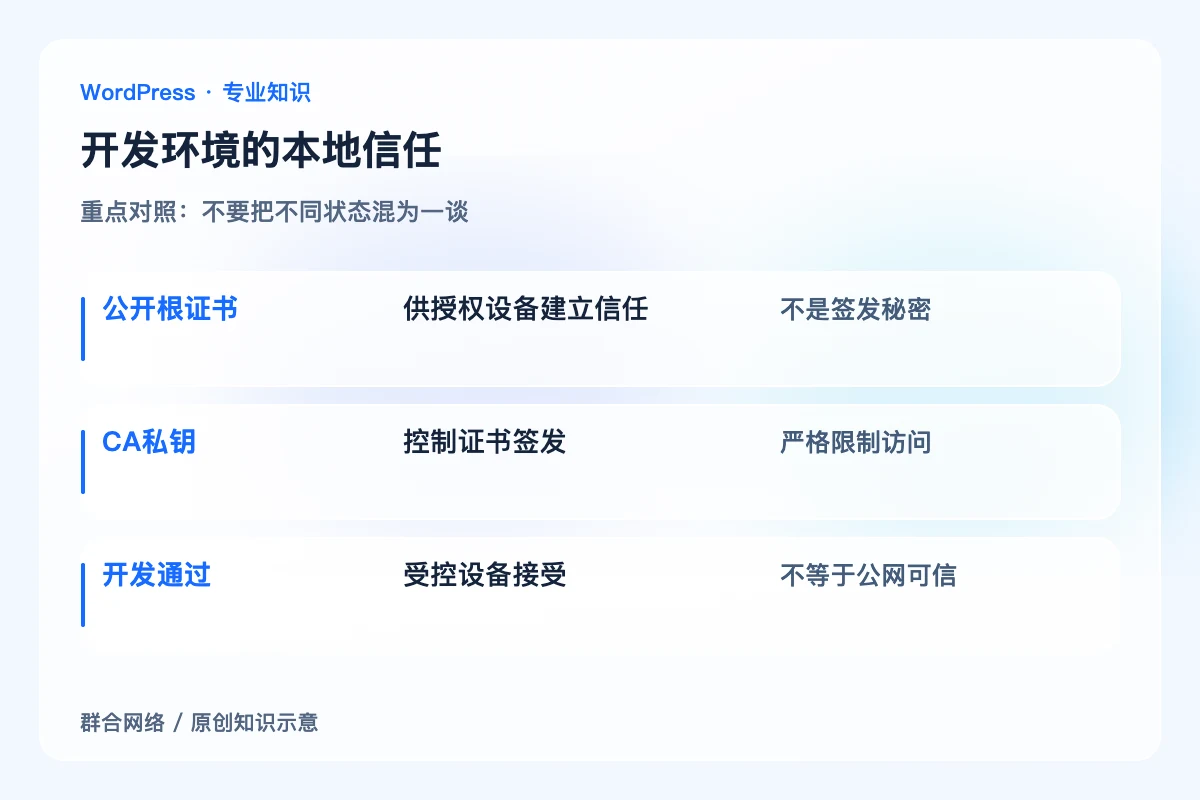
公开根证书:供授权设备建立信任;不是签发秘密。
CA私钥:控制证书签发;严格限制访问。
开发通过:受控设备接受;不等于公网可信。
怎样确认处理到位
只有约定设备信任开发CA,签发密钥受控,设备退场和项目结束可移除信任,生产端点没有采用开发证书。
容易误判的边界
不要把安装未知根当作修复普通官网问题的通用方法;内部开发方案需要组织授权与设备管理配合。


