
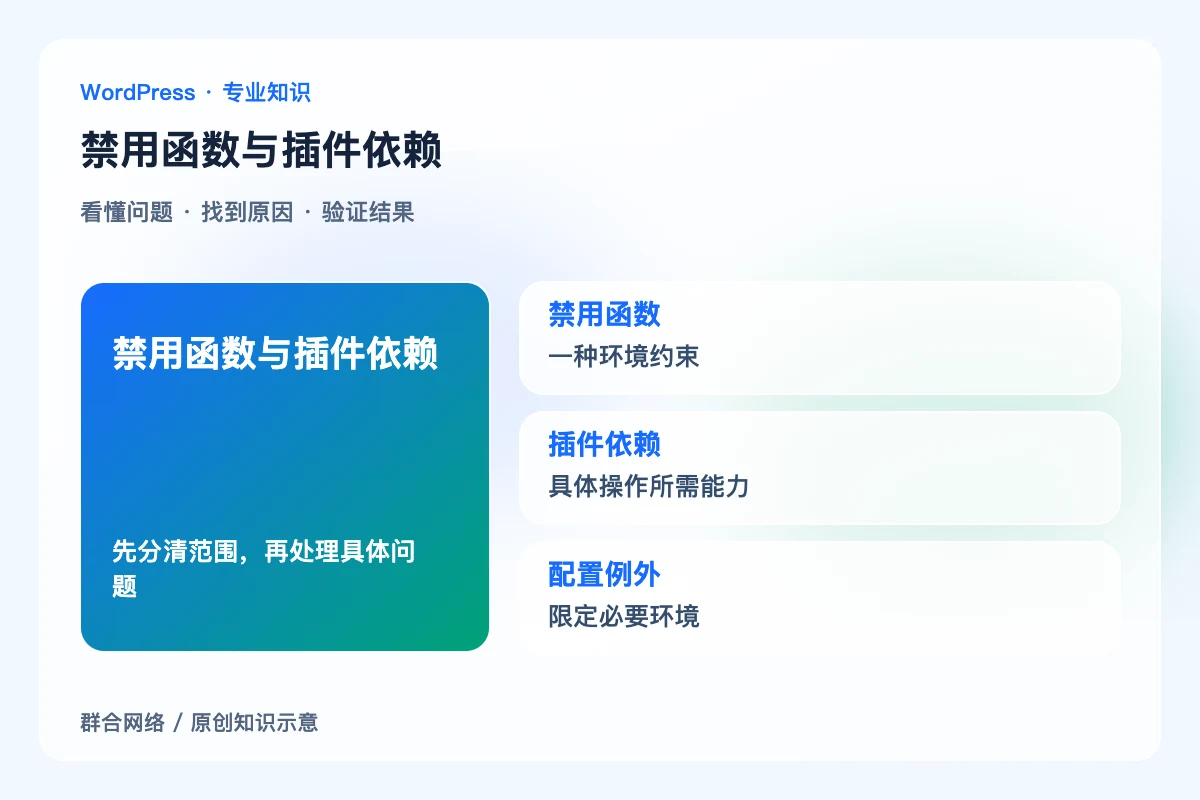
禁用函数可能影响插件所需能力,但也可能不是报错原因。应根据具体错误和调用路径确认依赖、核对当前PHP行为及替代方案,再决定是否在限定环境调整;不能为让某个插件运行就清空全部限制。
先保留完整错误与运行环境
记录函数名称、插件操作、时间和PHP版本,确认是函数被禁用、扩展缺失还是函数本身在当前版本不可用。不同版本对禁用函数可能呈现不同错误行为,不能根据某篇旧教程的一句话直接归因。检查有效配置,而不是仅看面板列表。
理解该函数为什么被调用
文件压缩、进程执行、网络连接和图像处理的需求不同,插件可能提供不依赖同一函数的替代方式。查官方兼容说明并在测试环境复现,确认该能力是否真的属于业务必须。不要因为报错消失就忽略插件调用外部命令的权限和输入处理。
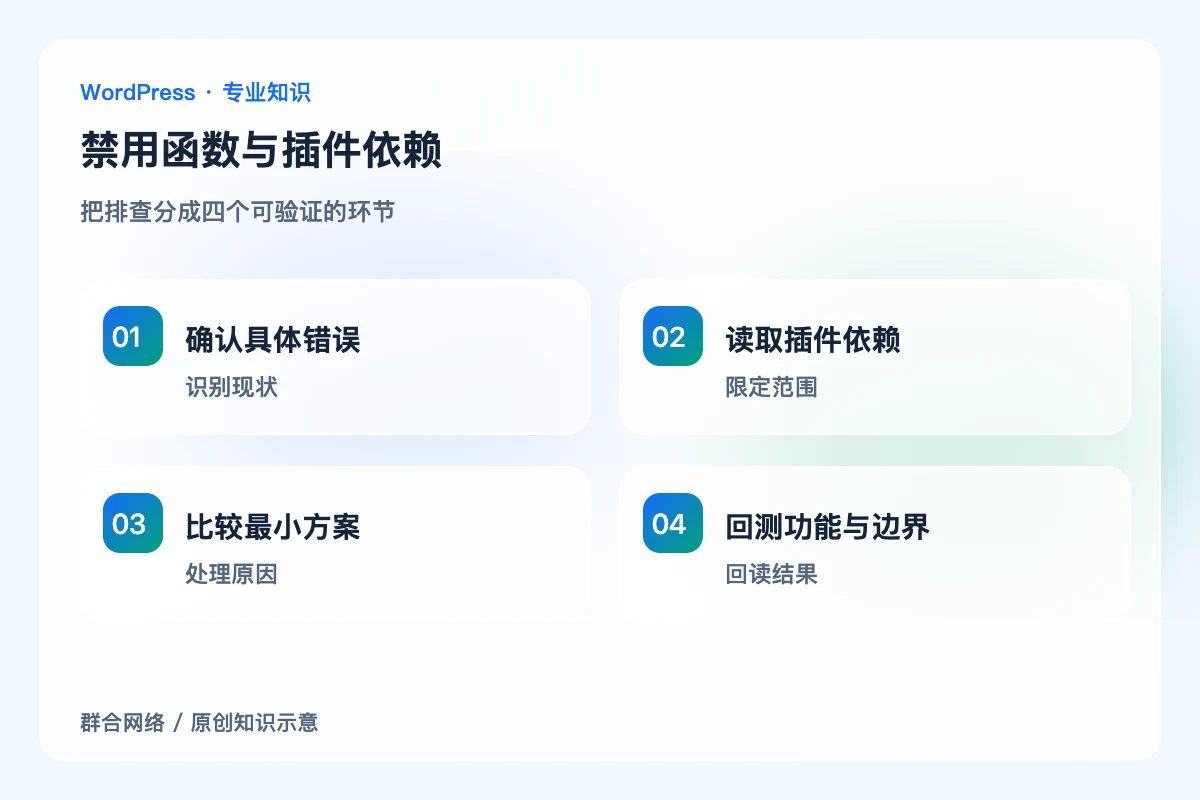
在最小范围比较处理方案
可选择更新受支持插件、使用经核实替代路径,或在合适的专用池中调整必要限制。安全措施不是单靠禁用函数,但这也不意味着应无条件放开。变更前列清影响站点和执行用户,避免一个共享配置扩大到整台主机的所有项目。
验证功能与安全边界
修改后执行目标操作,检查文件生成、错误与权限,同时确认无关限制没有被清除。记录选择理由、依赖版本和回退值,后续更新再评估临时例外是否仍需要。不要公开发布包含命令执行入口的诊断脚本来证明函数“能用了”。
关键区别

禁用函数:一种环境约束;不是完整安全系统。
插件依赖:具体操作所需能力;先查是否存在替代。
配置例外:限定必要环境;不能一键全放开。
怎样确认处理到位
目标功能真实完成,相关日志无同类错误,例外只覆盖已确认范围,其他安全与站点配置未被无依据放宽。
容易误判的边界
本文不提供适用于所有服务器的禁用函数清单;应结合PHP版本、主机架构、插件实现与实际威胁判断。


