

字体URL能够直接下载,不代表浏览器允许另一来源页面使用它。跨域字体需要合适的CORS响应和正确请求方式,尤其要核对CDN实际返回的头,而不是只看源站配置文件已经添加了规则。
记录页面来源和字体来源
来源由协议、主机名和端口共同决定,主站与静态子域可能已是跨源。保存控制台的具体错误及请求URL,确认失败的是字体而非CSS本身。不要把能在地址栏打开文件,当作跨源嵌入权限已经满足的证明。
查看最终响应而不是配置文字
检查字体响应中的Access-Control-Allow-Origin等相关头、状态和内容类型,留意重定向后实际主机是否变化。源站有正确头,CDN旧缓存仍可能提供未带头的版本;某些路径又可能被另一套服务器规则或错误页接管。
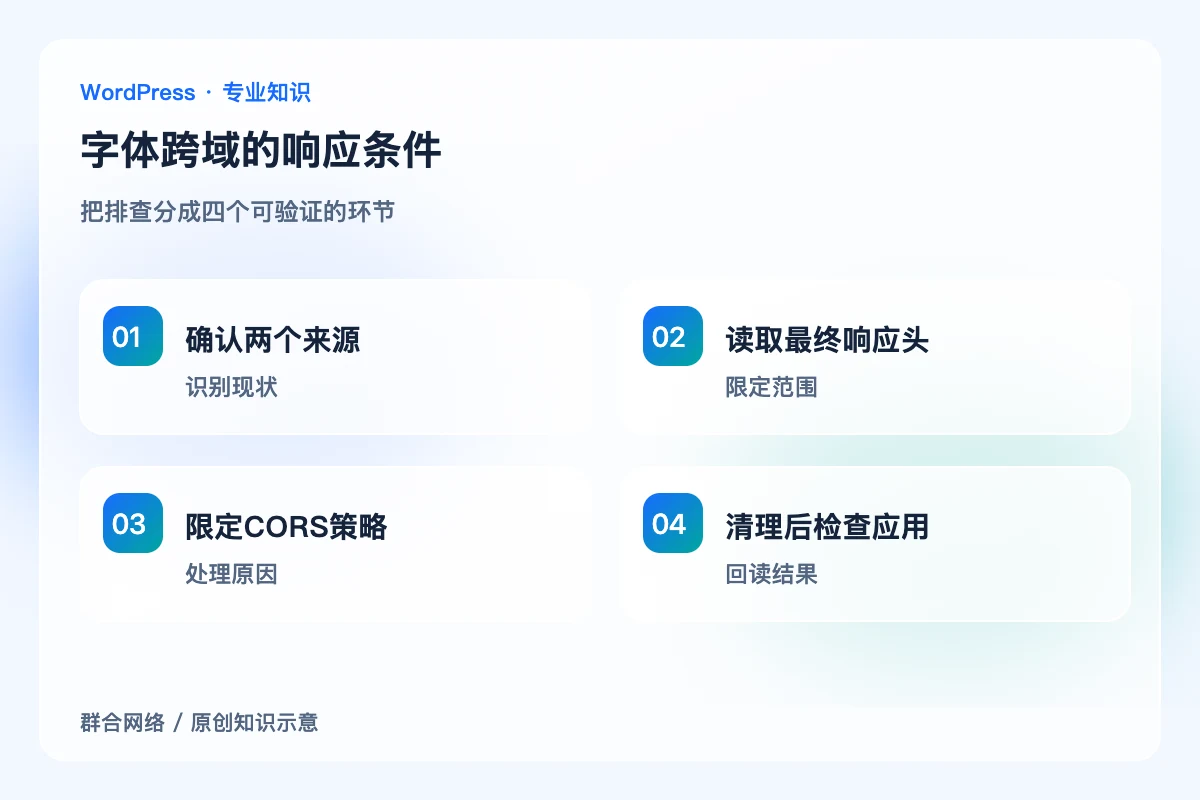
按公开字体用途选择策略
面向公开网站的字体与带凭据的私人资源条件不同,不能把任意一组CORS头复制给全站所有接口。若按Origin动态返回,需同时考虑缓存区分,避免一个来源的响应被错误复用给另一个来源。预加载的跨域属性也应与字体请求一致。
清理并在多个页面来源验证
修正后清理相关缓存,在实际页面重新加载,确认字体已被应用而不是静默回退。测试正式域名、www及授权的预览来源,检查无意允许的来源范围是否扩大。记录最终响应头和CDN规则,方便迁站或更换静态域名时同步更新。
关键区别
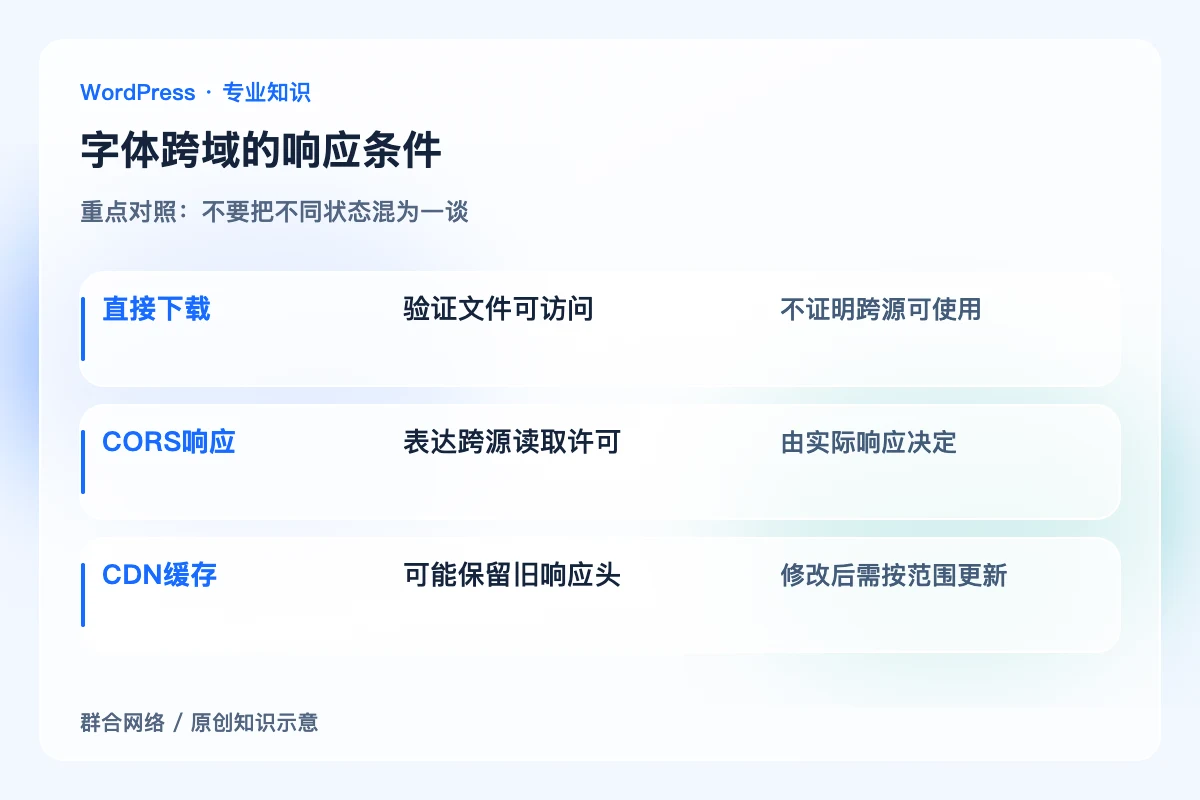
直接下载:验证文件可访问;不证明跨源可使用。
CORS响应:表达跨源读取许可;由实际响应决定。
CDN缓存:可能保留旧响应头;修改后需按范围更新。
怎样确认处理到位
真实网页能够应用目标字体,控制台不再出现对应CORS错误,允许来源与缓存行为符合设计且未放宽无关接口。
容易误判的边界
不应通过关闭浏览器安全功能解决访客字体问题;CORS、字体格式和授权分别核对,不能混作同一个错误。


