
Used CSS生成依赖外部服务读取公开页面和资源。若请求在WAF、验证码或访问控制处被拦,添加样式保留规则解决不了访问问题;应先用具体URL和日志确认请求链,再按官方当前来源做最小放行。
保存失败对象与服务提示
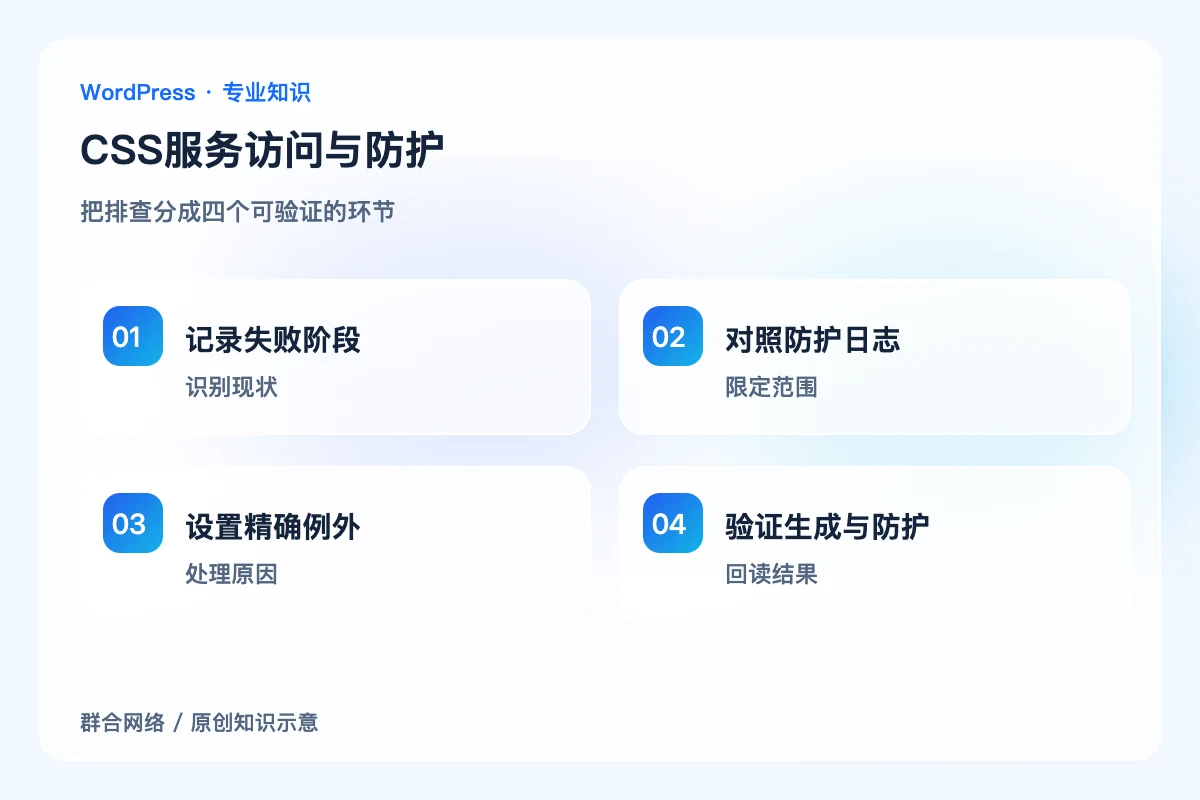
记录单个URL、错误类型、生成阶段和近期安全配置变更,区分未提交、访问失败与结果未应用。不要看到页面样式缺失就直接推断是机器人拦截;能生成但漏掉交互样式,与服务根本无法取得页面是不同故障,需要不同证据。
从日志核对实际拦截点
在相应时间查WAF、主机和源站日志,确认状态码、挑战页面或资源拒绝是否对应处理请求。外部服务能读取HTML不代表字体和CSS均可读取,子域名资源也应核对。敏感路径不因为优化服务需要而公开,受限页面应选择合适策略。
采用可回收的精确例外
从WP Rocket当前官方文档获取需要的请求来源和排查方法,不复制旧截图中的IP或对所有机器人关闭防护。允许名单、路径和期限按实际能力最小化,保存变更记录。若主机掌握防护层,提供脱敏证据协调处理,不将插件端关掉安全功能当成已经解决。
验证服务及正常用户两侧
重试代表URL,确认生成结果被公开页面读取,并检查桌面、手机与交互状态。随后确认防护仍覆盖无关攻击请求,且例外没有扩展到后台或隐私内容。生成成功只代表技术处理成立,页面美观、业务功能和加载收益仍分别验收。
关键区别

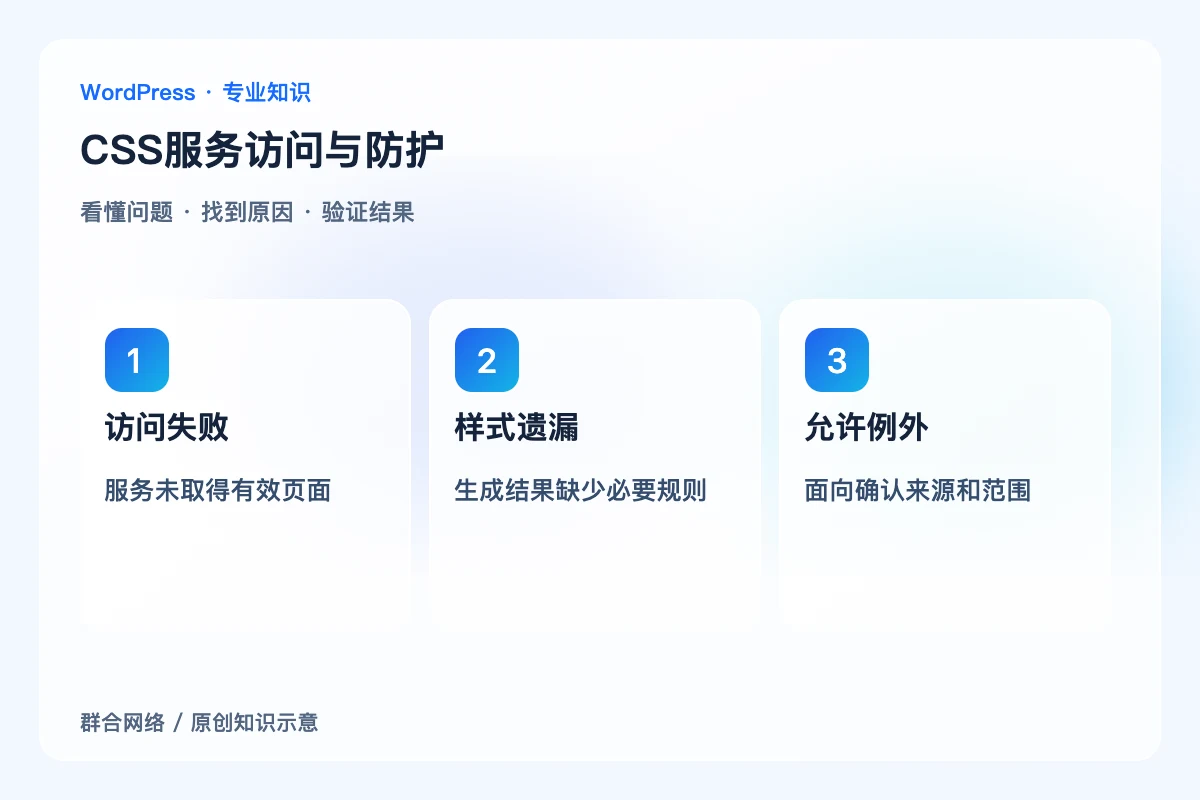
访问失败:服务未取得有效页面;样式保留表不能解决。
样式遗漏:生成结果缺少必要规则;需检查实际交互状态。
允许例外:面向确认来源和范围;不能全面放弃防护。
怎样确认处理到位
具体拦截原因有日志证据,代表页面生成并使用有效CSS,手机交互完整,无关安全规则仍生效,例外范围及恢复方法明确。
容易误判的边界
不能通过伪造来源宣称官方服务已访问,也不发布固定IP清单让读者长期照搬。需要实时核对官方来源;私有页面不能为CSS采集而取消访问授权。


