

蜜罐利用不应由正常用户填写的字段识别部分自动提交,但浏览器自动填充、辅助工具或错误隐藏方式可能造成误判。应核查具体扩展的实现与记录,不能把命中一项规则直接当成对方是机器人。
先识别防垃圾组件来源
CF7可与不同防垃圾机制配合,蜜罐也可能由第三方扩展提供,不能把所有行为归为CF7内置功能。记录插件版本、字段生成方式及拒绝原因,确认是否同时启用了多套防护,避免关闭一个后仍由另一套规则拒绝却误判修复失败。
重现正常填写的误伤路径
用授权测试样本检查浏览器自动填充、密码管理器、辅助技术和手机输入。观察隐藏字段是否错误获得了值,是否被标签或脚本当成正常必填项。不要只在一个空白匿名窗口手工逐字输入,就认为所有正常用户路径都已覆盖。

在可维护范围内调整
依据所用扩展文档改变适合的字段和判断方式,同时保留服务端防护,不直接公开具体秘密规则。需要例外时限制范围并留期限。纯CSS隐藏不等于安全边界,验证码也不能代替所有反垃圾判断;效果与阅读负担应一起评估。
复核有效与异常样本
检查正常输入能提交,明确的自动填充误伤得到解决,其他防护仍按预期工作。记录被拒分支但最小化个人资料,不把拒绝次数当作安全成果。若无法准确判定,保留人工复核与备用联系入口,不让客户只看到含糊错误。
关键区别
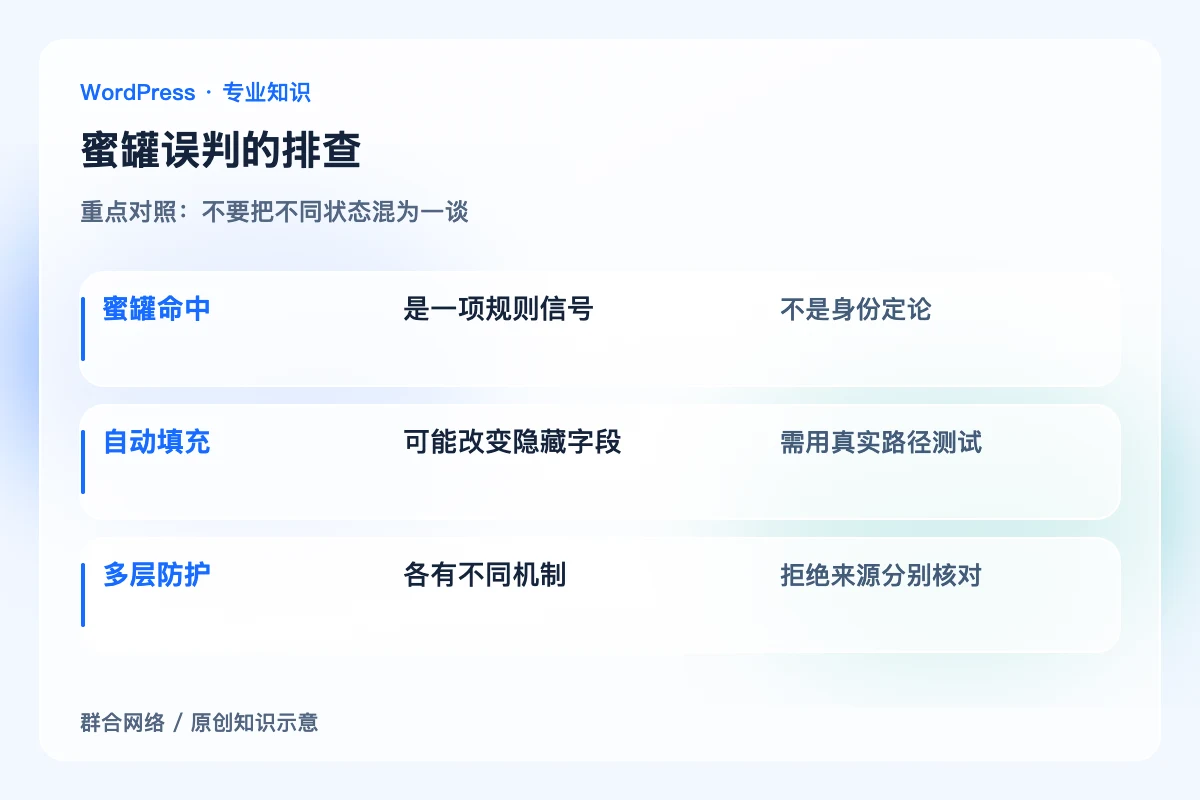
蜜罐命中:是一项规则信号;不是身份定论。
自动填充:可能改变隐藏字段;需用真实路径测试。
多层防护:各有不同机制;拒绝来源分别核对。
怎样确认处理到位
正常浏览器及辅助填写路径不会无故被拒,明确误判有原因和修复记录,其他防护仍有效,用户可理解提示并找到备用联系入口。
容易误判的边界
本文不提供绕过真实网站防护的方法,也不保证蜜罐或验证码能阻止所有垃圾提交。防护扩展的来源与维护责任必须清楚。


