

Let’s Encrypt通配符证书使用DNS-01验证,通过_acme-challenge下的TXT记录证明域名控制权。能手动签发一次,不等于之后会自动续期;DNS接口权限、验证记录维护和续期任务都要核对。
先分清覆盖范围与验证方法
*.example.com这类通配符通常不自动覆盖根域example.com,应把实际需要的名称一并规划。HTTP-01不能用于Let’s Encrypt通配符申请,因此在网页目录放验证文件,并不能解决这类申请的DNS验证要求。
核查TXT记录是否在正确区域
验证值应写入实际负责解析的DNS区域,记录名、域名后缀和当前挑战值都要准确。某些面板会自动补域名,重复填写可能造成错误记录。多条验证并行时也要管理好记录,不能随意覆盖其他仍在使用的挑战值。

自动化只授予必要DNS权限
若使用DNS API自动续期,为专用凭据限制可操作的域名和记录范围,按服务商能力设置最小权限。不要将整个账号主密码或全域管理令牌放进普通项目文档。部分架构可委派验证区域,但需按CA和DNS服务商文档核实。
用测试环境验证下一次续期
完成配置后,按ACME客户端支持的测试或预演方式检查自动创建、传播等待、验证和清理。核对续期后证书是否部署并被服务读取。签发时临时手工加过TXT,但无人维护后续更新,是常见的续期隐患。
关键区别
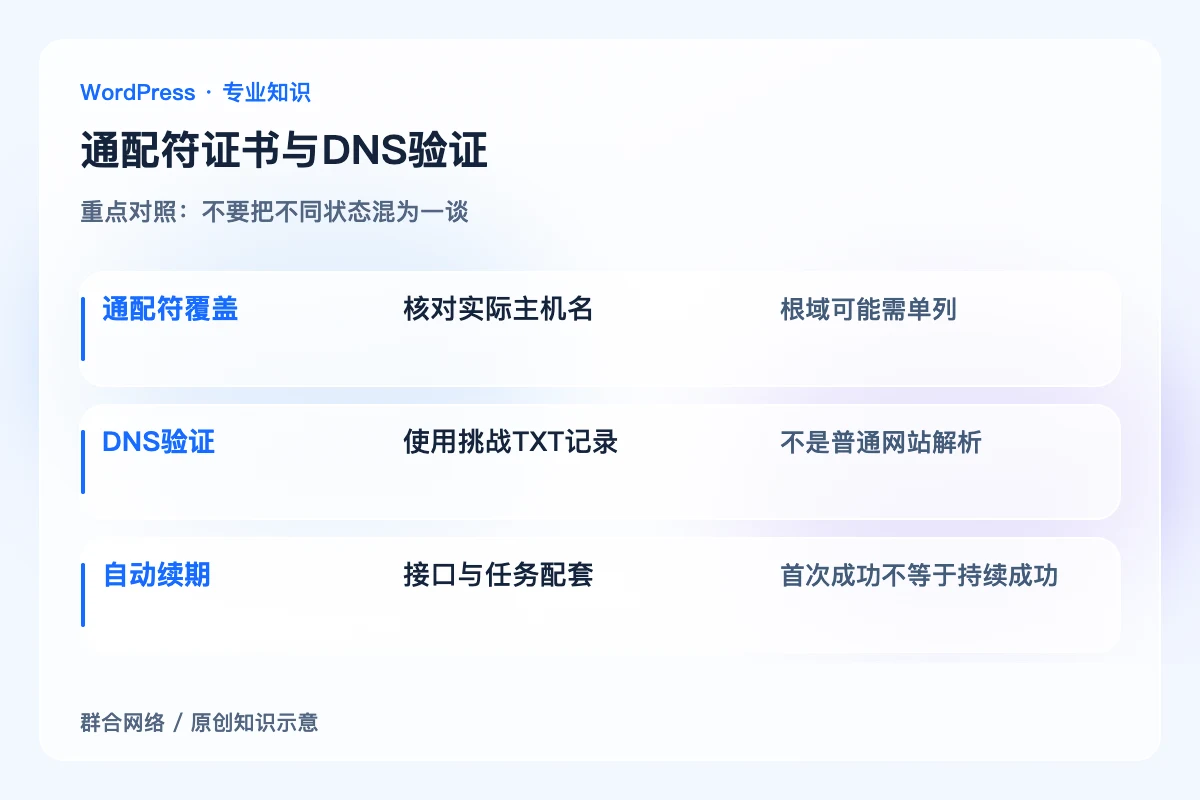
通配符覆盖:核对实际主机名;根域可能需单列。
DNS验证:使用挑战TXT记录;不是普通网站解析。
自动续期:接口与任务配套;首次成功不等于持续成功。
怎样确认处理到位
验证记录自动建立与清理符合预期,所需名称均被证书覆盖,续期和实际部署均有独立检查结果。
容易误判的边界
公网访问正常不能代替DNS控制权验证;不宜将高权限DNS凭据公开或跨项目共用。


