先停止点击,通过已知官方入口核对订阅、容量与账单,再按是否提交密码、付款或运行附件处理。陌生发件域、无关链接域和倒计时威胁叠加时,应按高度疑似钓鱼处理;SPF通过或邮件标记Clean,都不能证明通知真实。
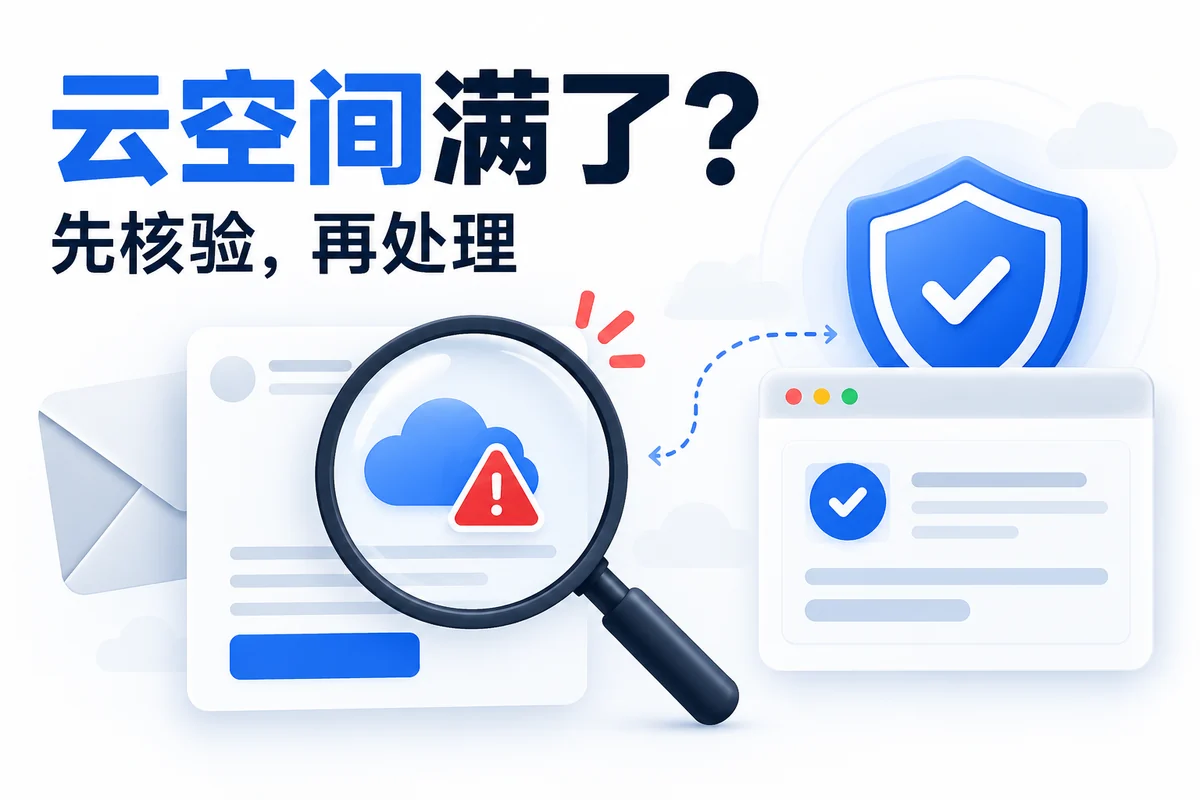
这封邮件为何高度可疑?
一封冒称云服务的邮件声称“云空间已使用100%”“续费未核验”,并威胁15小时后删除照片和视频,要求通过按钮保留文件。经核对,发件地址的域名、保留文件按钮的域名、退订跟踪域名分别属于不同的无关域名,与所声称的服务商不匹配。
在本案例已核对的服务记录中,未找到与该通知对应的云订阅。现有证据不足以证明容量已满、实际欠费、文件已删除或账户被盗。因此,合理结论是高度疑似钓鱼,应停止交互并独立核验,而非“已经发生数据删除或账户入侵”。
本文仅保留识别方法,邮箱示例统一使用user@example.com。配图为原创示意,不展示原始邮件、真实地址或跟踪链接。
四步检查:发件域、链接、倒计时与服务关系
1. 展开发件地址,别只看显示名称
“云服务支持”“账单中心”等显示名可以被冒用。查看完整地址中@后面的域名,再与自己已知的服务商域名、历史官方通知核对。域名不匹配是警示信号;第三方代发也可能合法,仍需经官方渠道确认。
2. 查看链接目标,不打开可疑页面
电脑可悬停查看完整链接;手机若无法在不访问的情况下查看目标,就跳过这一步。不要为检查而点击,也不要把带账号或跟踪参数的完整链接提交给公开扫描平台。品牌名称出现在子域名或路径中,不等于网站由该品牌运营;短链、相似拼写与无关域名都应进一步核验。HTTPS小锁只说明连接加密,不能证明经营主体可信。
3. 把倒计时当作核验提示
“马上续费,否则删除资料”利用紧迫感压缩判断时间。真实服务也可能发送到期提醒,但邮件中的倒计时不是账户状态证据。不要为“保留文件”提交密码、验证码或付款。
4. 回到实际服务关系
通过已安装的官方App、保存的书签或自己确认过的官网登录,核对账号、容量、订阅和账单。没有使用过该服务时,先查实际订阅记录;有订阅也要独立核对。需要客服时,使用官网或既有合同中的联系方式,不使用可疑邮件提供的电话。FTC也建议先判断是否有真实服务关系,并通过已知真实渠道联系核实。
SPF pass、TLS、Ham或Clean能证明安全吗?
不能。这些信息回答的问题不同,不能替代对服务关系与业务内容的核验:
- SPF pass:主要检查发送主机是否获准使用邮件信封发件域(或HELO域)。攻击者控制自己的域名,也可能正确配置SPF;通过不等于可见From域名属于所冒称的品牌,更不验证续费或删除声明。
- DKIM:验证签名域及签名覆盖内容的完整性。DMARC:结合SPF或DKIM与可见From域的对齐及域策略。即使通过,仍需识别相似域名、被滥用的真实账号和业务欺诈。
- TLS:表示相应传输环节使用加密,不是邮件内容真实性认证。
- Ham/Clean:是过滤或扫描系统在当时规则下的分类结果,可能漏判,也不能证明链接或附件安全。
本案例缺乏可据以确认的DKIM/DMARC验证结果,不能补写为“已通过”,也不应把缺少结果直接等同于失败。Google的邮件认证说明及RFC 7208均提示认证有具体边界;要结合域名、认证对齐、正文要求和实际账户记录判断。
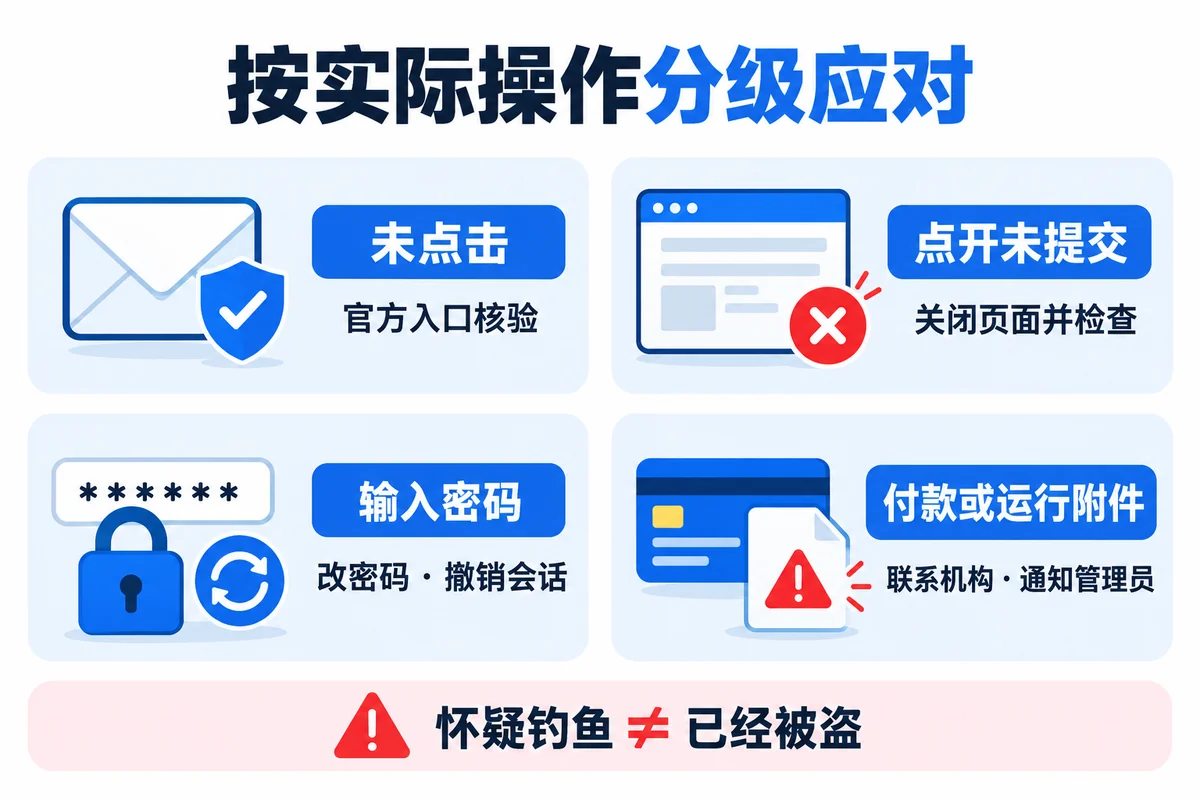
按实际操作分级应对
一级:没有点击、没有提交资料
不要回复或点击“退订”“保留文件”。通过官方入口核验后,用邮箱自带功能报告钓鱼;企业用户可按内部流程通知管理员。需要留证时,将原邮件安全交给管理员,不在公开群聊中转发完整邮件头或跟踪链接。
二级:点开页面,但没有提交或授权
关闭页面,不继续测试按钮。检查下载记录、浏览器新增扩展、通知权限和是否有自动填充后提交、扫码登录或授权确认。更新系统与浏览器;按设备情况运行可信安全扫描。仅打开页面不能证明已经被盗,未手工输入也不能保证没有其他交互。工作设备及时告知IT管理员。
三级:输入密码、验证码,或批准登录/应用授权
从可信设备进入官方入口,立即更改受影响账户的密码,并处理复用同一密码的其他账户。撤销现有会话和不明授权,检查恢复方式、MFA绑定、邮箱自动转发及收件规则,开启平台支持的MFA或通行密钥。企业管理员应按对应邮箱平台的官方流程检查登录与审计记录;改密码不应作为唯一完成标志。
四级:已经付款、提交银行卡信息或运行附件
付款或泄露银行卡资料时,尽快通过已知官方渠道联系银行/支付机构,说明情况并咨询止付或争议处理;保存凭证,按所在地流程报案。不要相信追加付款才能退款的说法。运行了可疑程序、脚本或附件宏时,停止操作,通知管理员,按应急流程隔离设备并保留证据;不要反复运行文件或自行清空日志。NCSC提供按密码、支付及设备操作分类的应对建议。
企业邮箱怎样减少类似风险?
- 维护域名、邮箱、云服务的订阅台账,记录管理员和已知官方入口;付款前核对服务主体、账单与审批流程。
- 为邮箱配置适合本平台的SPF、DKIM、DMARC,先核对合法发信来源与报告再调整策略。这能减少部分域名冒用风险,不能拦住所有相似域名或业务欺诈。
- 启用MFA或平台支持的通行密钥,管理账号权限,定期检查异常登录、转发规则和不明应用授权。
- 把“无责报告可疑邮件”变成简单流程;发现误点后尽早报告,管理员据实际日志决定是否升级处置。
- 保持终端更新和备份,并验证恢复能力。过滤结果与备份成功提示都需结合实际验证。
需要梳理邮箱账号、域名配置或收发信问题,可了解群合的企业邮箱服务。域名与官网日常运行问题可查阅网站维护服务,服务范围按具体系统与权限确认。
常见问题
云空间满了的邮件一定是假的吗?
不是。真实服务也会提醒容量或续费。要从独立官方入口查看真实状态,不能只依赖邮件中的按钮和倒计时。
发件人知道我的邮箱,是否说明账户已经泄露?
不能据此判断。知道收件地址与取得账户访问权限是两回事;是否失陷需检查登录、授权、规则或数据变更等证据。
没有点击邮件,是否需要马上换所有密码?
仅收到可疑邮件通常先核验、报告与删除。若另有异常登录、密码泄露或复用风险,再按实际情况处理账户。
可以点击退订来阻止下一封吗?
高度可疑邮件应使用邮箱内置报告与屏蔽功能,避免点击邮件中的退订链接。可信订阅的退订流程另行核验。
官方参考资料与更新日期
内容核对与更新:。以下为当前可查阅的官方资料,适用范围以各服务商说明为准。
- FTC:识别与避免钓鱼诈骗——服务关系、独立核验及基础防护。
- NCSC:分享敏感资料后如何处理——密码、付款及设备操作分级应对。
- Google:检查邮件是否经过认证——SPF/DKIM的作用与认证边界。
- RFC 7208:SPF协议——信封发件身份及SPF授权边界。
- Microsoft:响应失陷云邮箱账户——适用于Microsoft 365的会话、授权、转发与审计处置。