
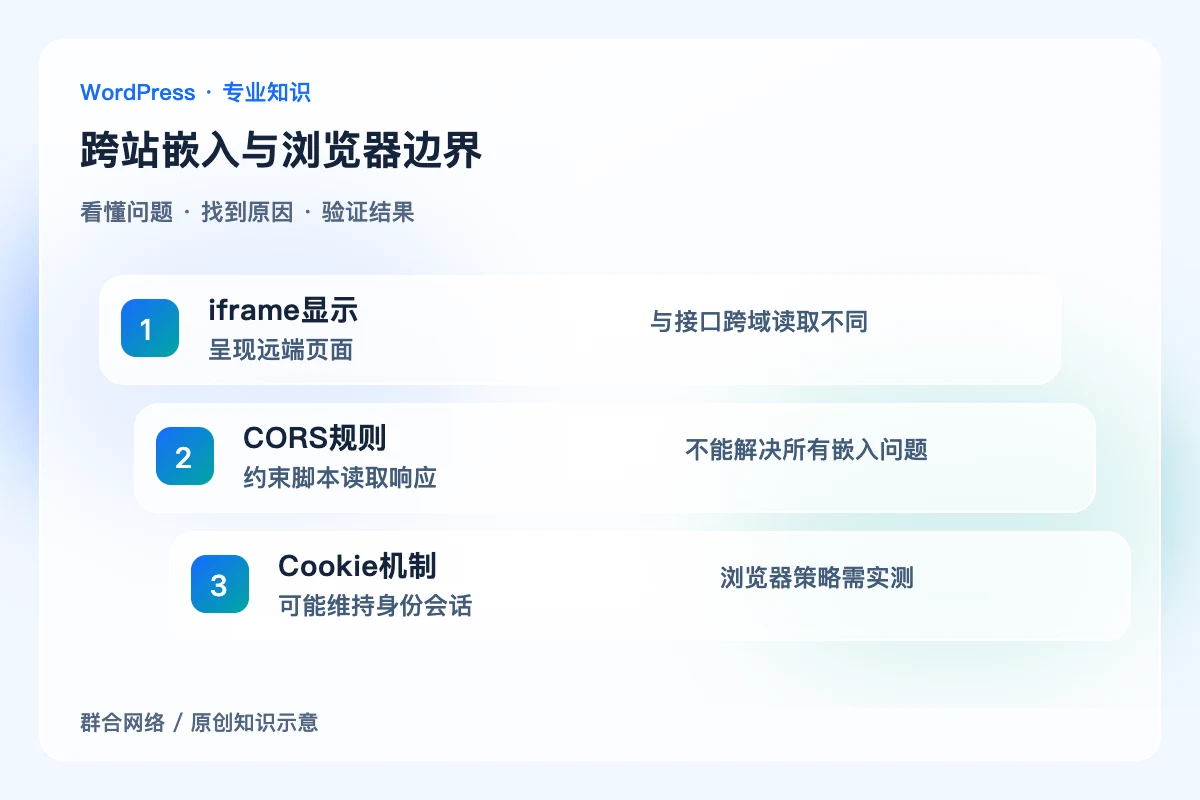
iframe显示、跨域脚本读取和Cookie发送属于不同机制。表单能嵌入不代表父页面可读取其内容,也不能通过随意放宽CORS解决全部登录或会话问题,应先明确集成方式与实际失败环节。
确认是iframe还是脚本集成
记录表单所在域名、嵌入网站和请求发起方,区分直接显示远端页面与父页面通过JavaScript调用接口。普通iframe渲染不是所有场景都由CORS许可决定,页面嵌入策略、同源限制和接口跨域访问要分别检查。
检查身份与Cookie依赖
若表单需要登录或防伪会话,浏览器的第三方Cookie限制及相关属性可能影响状态。不能保证某个浏览器允许就代表所有移动端也相同。公开匿名咨询可尽量减少不必要身份依赖,真正需要认证的业务则应设计合适集成而非绕过限制。

只开放真实需要的通信
父子页面确需通信时,按适当机制严格验证来源和消息内容,不接受任意来源提供的权限或金额。CORS应限定所需来源与凭据行为,不简单配置全域允许。密钥不能放进前端嵌入代码,用户输入仍需服务端验证与访问控制。
验证提交和失败反馈
检查允许来源、不同浏览器、手机及受限制状态下的显示、校验和提交,确认错误能被用户理解。尺寸变化、焦点和弹窗还需实际测试。父页面统计点击不能证明远端表单已保存,也不把嵌入成功当成跨站业务链路验收。
关键区别
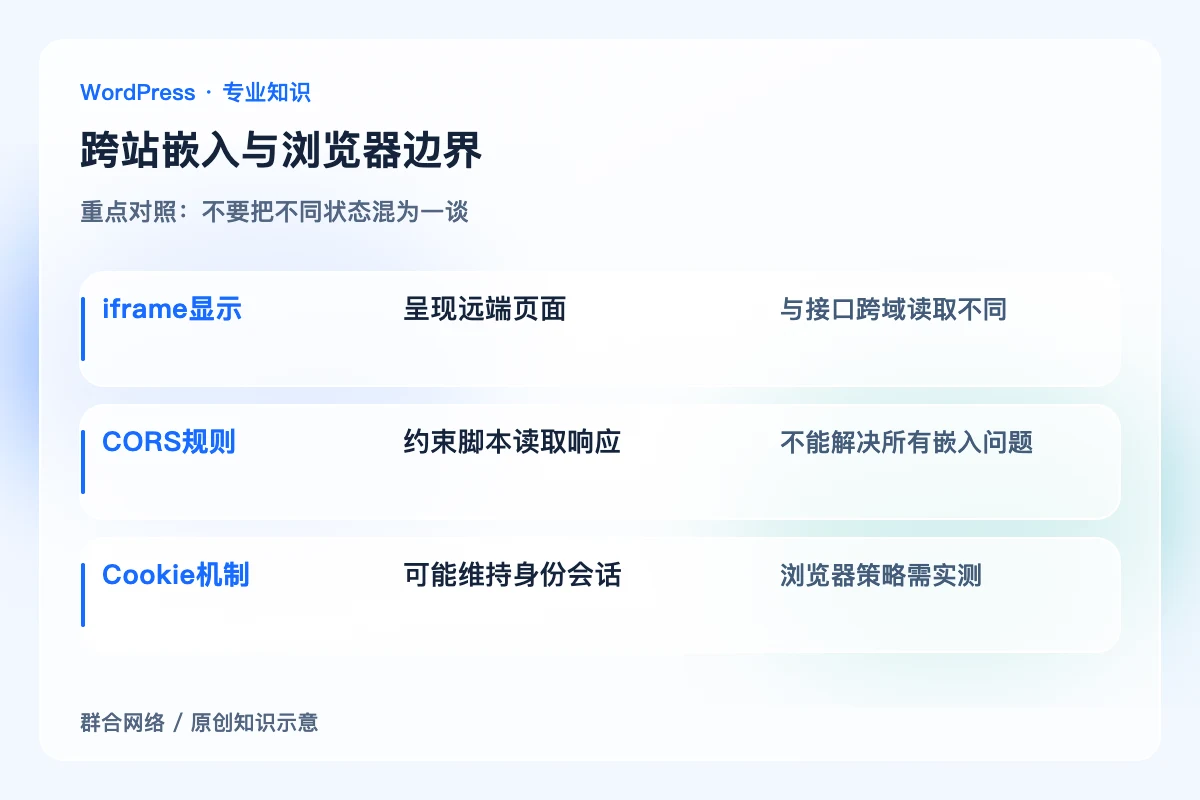
iframe显示:呈现远端页面;与接口跨域读取不同。
CORS规则:约束脚本读取响应;不能解决所有嵌入问题。
Cookie机制:可能维持身份会话;浏览器策略需实测。
怎样确认处理到位
目标网站中表单可完成约定业务,允许来源与会话边界明确,手机和受限制浏览器有合理反馈,前端统计与真实保存结果分别核对。
容易误判的边界
不宜关闭浏览器安全限制或向所有域名开放敏感接口。跨站集成应遵循同源与凭据规则,不以一个成功截图推断全部环境可用。


