
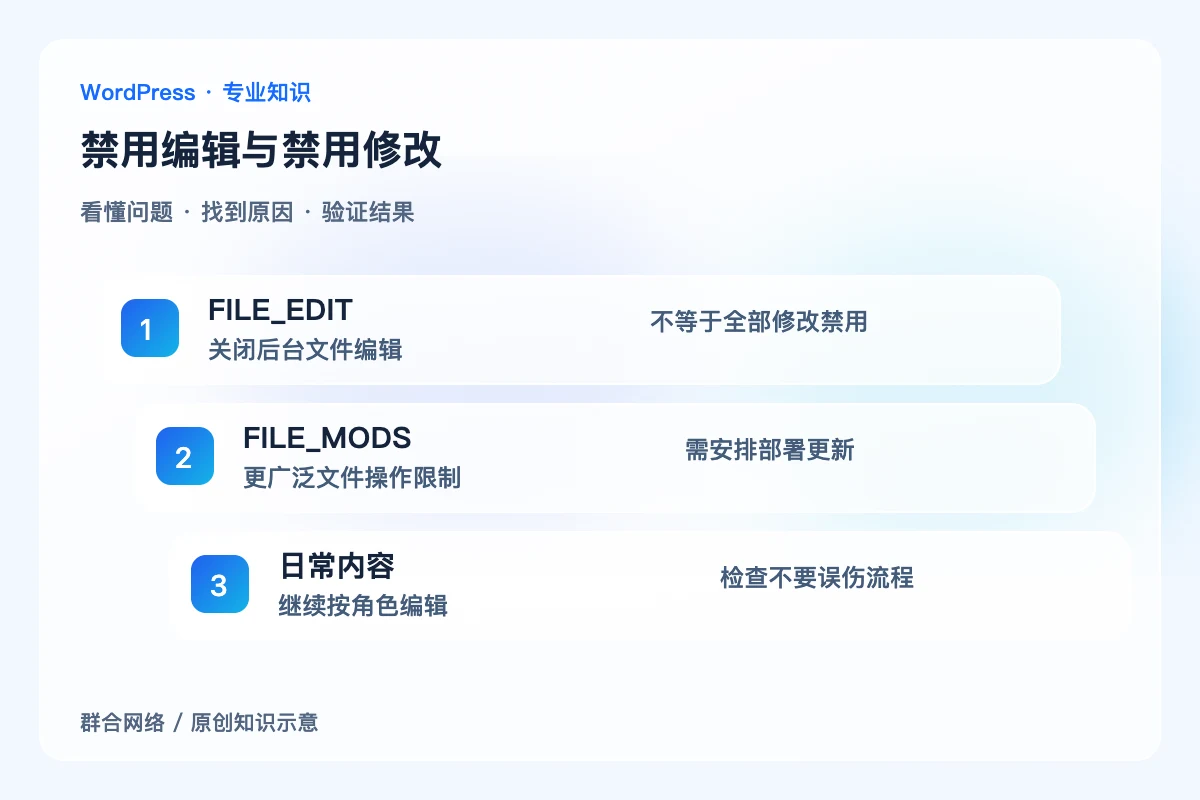
DISALLOW_FILE_EDIT主要关闭后台插件、主题文件编辑入口;DISALLOW_FILE_MODS的限制范围更广,涉及安装、更新等文件修改。二者不是同义设置,安全加固时应同时考虑维护和补丁更新路径。
先确定要阻止哪一种操作
如果目标是避免管理员在后台直接编辑PHP文件,关注的是文件编辑器;如果网站由受控部署流程管理,可能还需限制后台安装和更新。把威胁场景、允许的维护方式与负责人员先写清楚,不要只复制一组“最安全常量”。
核对实际定义与托管约束
查看wp-config.php及主机商提供的管理方式,确认相关常量是否已被定义,以及是否有其他角色或插件在控制入口。后台按钮不见,不一定只由这两个常量导致;某些托管平台也会通过平台政策管理文件操作。

加固不能留下无法更新的死角
限制文件修改后,应有可执行的补丁部署、备份和紧急恢复流程。不能一方面禁止后台更新,另一方面又无人负责服务器部署。必要操作在受控变更窗口进行,并按原定策略恢复限制,而不是长期裸露为方便临时维护。
用实际权限行为确认边界
在测试环境分别核对文件编辑入口、插件安装与更新、正常内容编辑及部署流程。不同设置会对不同操作产生不同影响。后台编辑器关闭不代表攻击者无法利用其他漏洞,也不能代替访问控制、更新和备份。
关键区别
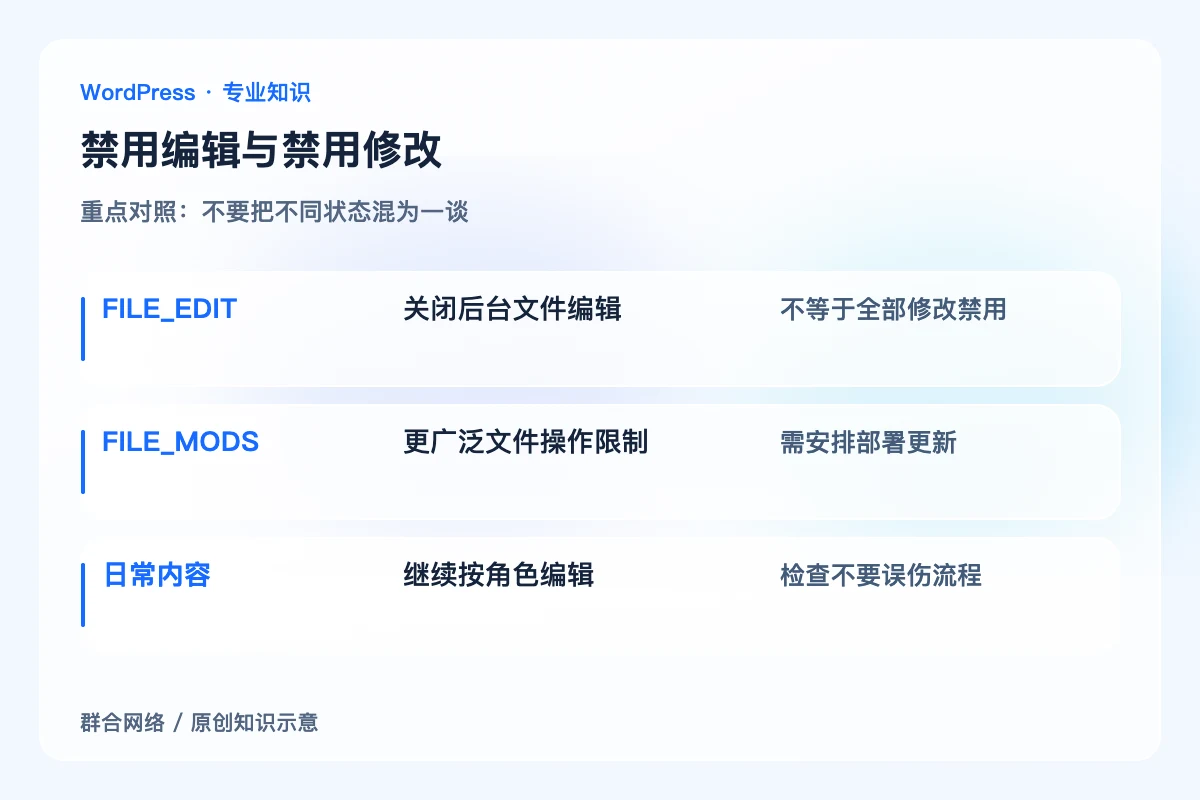
FILE_EDIT:关闭后台文件编辑;不等于全部修改禁用。
FILE_MODS:更广泛文件操作限制;需安排部署更新。
日常内容:继续按角色编辑;检查不要误伤流程。
怎样确认处理到位
被禁止的入口确实不可用,允许的维护与内容流程仍能执行,紧急补丁和恢复责任已经明确。
容易误判的边界
安全加固是多层措施;隐藏编辑器不等于站点已免疫入侵,禁止更新也可能让补丁长期缺失。


