

证书透明度日志可帮助发现某些公开证书签发记录,但记录出现不等于证书正在提供服务或已经发生入侵。应核对域名、签发机构、期限和内部申请来源,再判断是否需要撤销或控制相关账户。
先区分签发记录与当前部署
日志可以包含历史证书、预证书及不再使用的名称,不能只凭搜索结果认定陌生服务器正在冒充。记录完整证书标识和相关名称,在不泄露内部资料的前提下与当前对外端点比较,明确哪些证据来自日志、哪些来自真实连接。
向内部服务负责人追溯
CDN、主机托管、SaaS接入和历史项目可能合法申请过证书。核对账号、订单和域名验证记录,不能仅因颁发者名称不熟悉就宣布恶意。若无人认领,按事件流程继续调查,保留未确认状态而非补猜申请者。
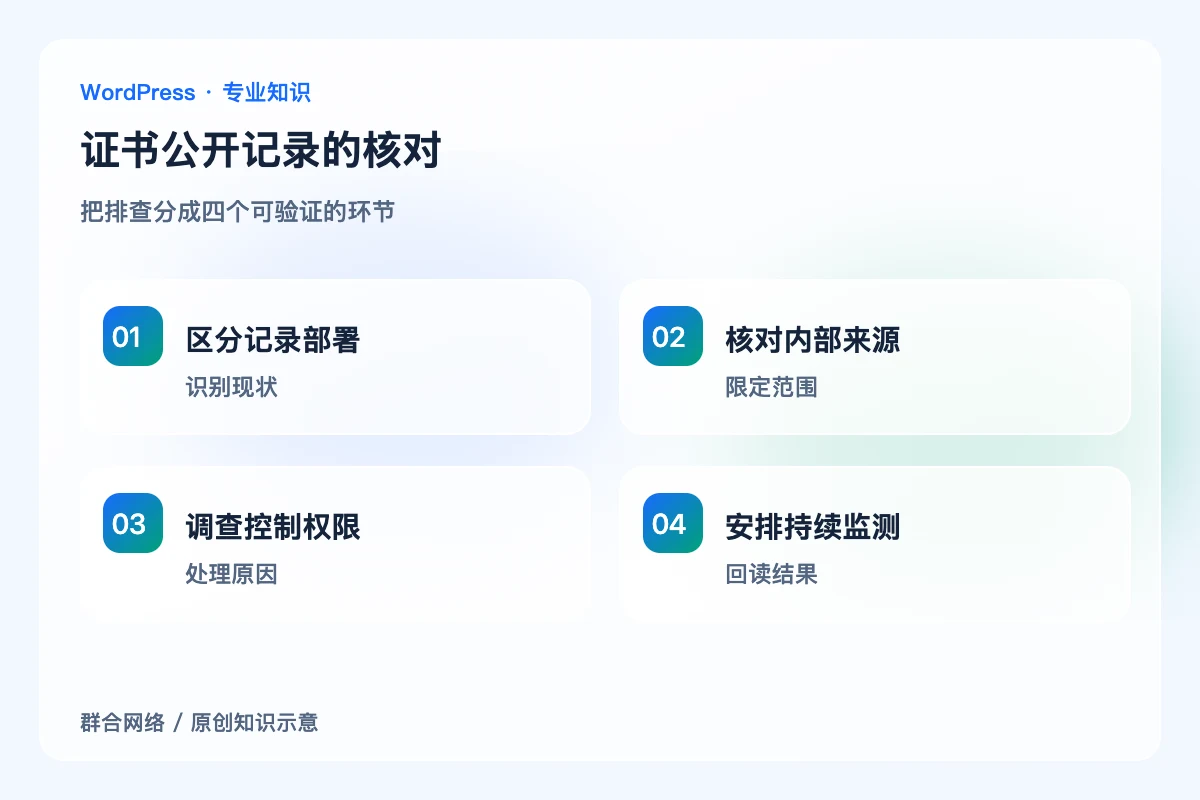
将域名控制与凭据检查联动
异常签发可能涉及DNS、托管或CA账户权限,需根据证据核对相关访问和授权。CAA可以限制允许CA,但并不替代所有账户保护。决定撤销前确认业务影响与CA流程,避免误撤销现用证书造成额外中断。
设计持续监测与命名策略
对关键域名设置可核实的签发监测,明确告警接收和处理责任。公开证书中的名称可能被记录,内部敏感命名应在申请前评估,不期待事后从公开追加日志中完全抹除。监测没有告警,也不能保证所有私有证书或其他身份机制均被覆盖。
关键区别
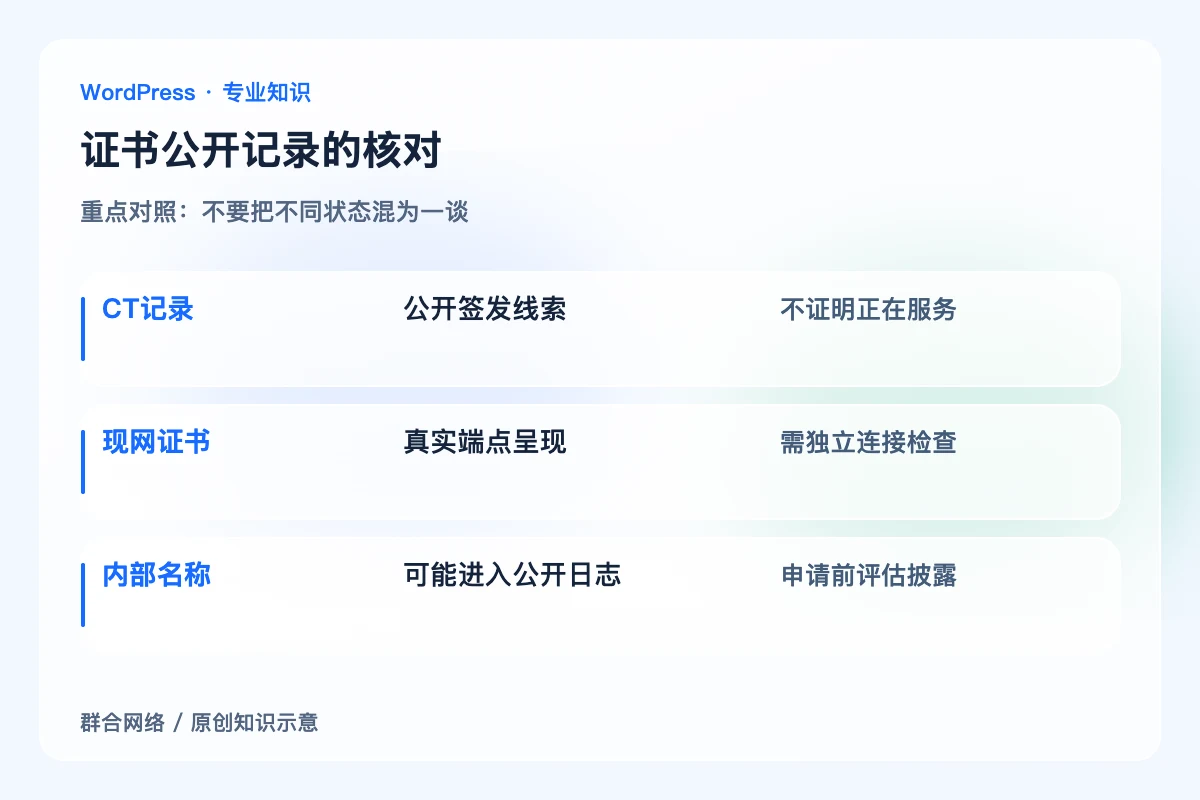
CT记录:公开签发线索;不证明正在服务。
现网证书:真实端点呈现;需独立连接检查。
内部名称:可能进入公开日志;申请前评估披露。
怎样确认处理到位
陌生记录有可信来源或进入明确调查,现用端点和账户权限已核对,监测责任清楚,内部命名披露边界已说明。
容易误判的边界
不要把CT查询当作所有证书与入侵活动的完整清单,也不承诺删除本地记录即可抹除公开日志历史。


