
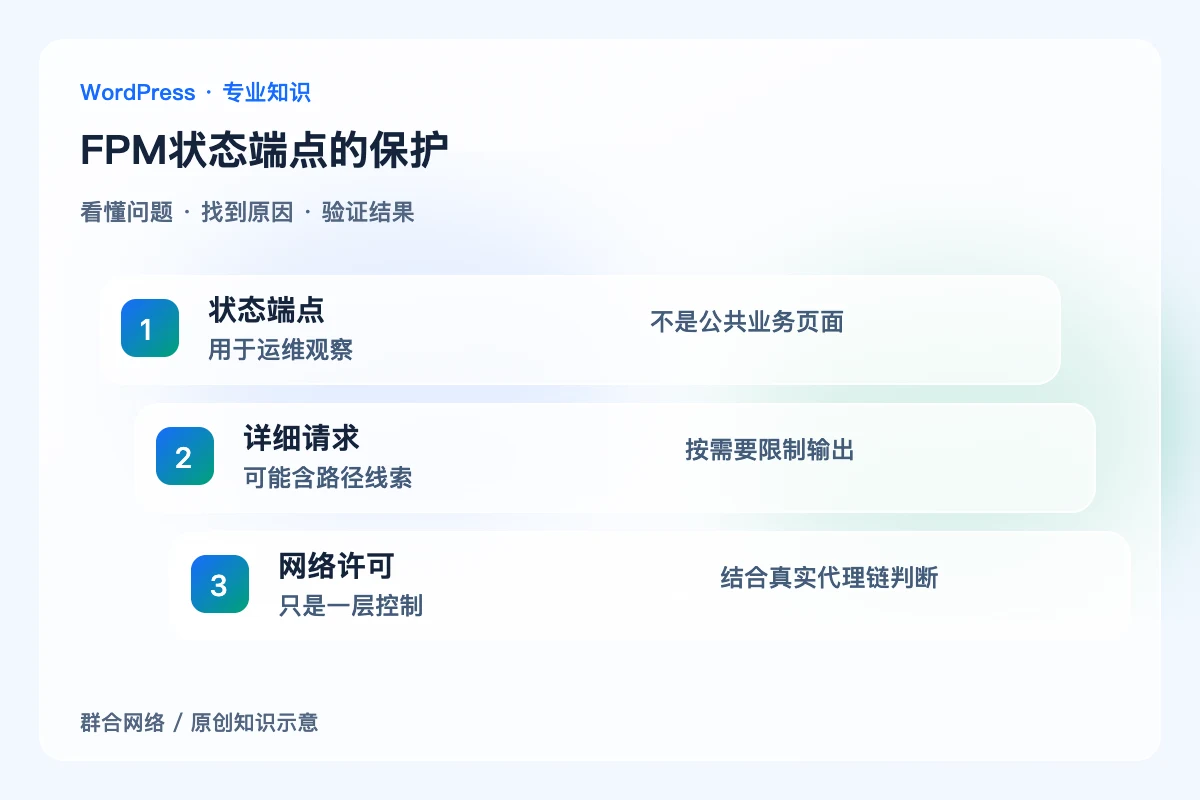
FPM状态端点用于运维观察,不宜直接暴露给所有公网访客。它可能显示进程、队列及请求相关信息,应该按监控需要限制网络、身份与输出范围,并验证未授权访问确实被拒绝。
先明确监控要读取哪些信息
只看队列和进程计数,与需要查看具体请求详情的故障诊断,权限需求不同。列出采集器来源、采样频率和数据保存位置,避免为了方便把所有详细输出永久公开。端点名字不常见不是访问控制,安全扫描仍可能发现它。
核对Web路由与FPM配置配套
状态路径必须由正确的服务器规则转到目标池,不能误指向另一个站点或静态文件。检查其与WordPress普通路由、反向代理和认证配置的关系。诊断路径可访问不等于读到的是正在服务该站的真实池,先确认范围再解释数据。
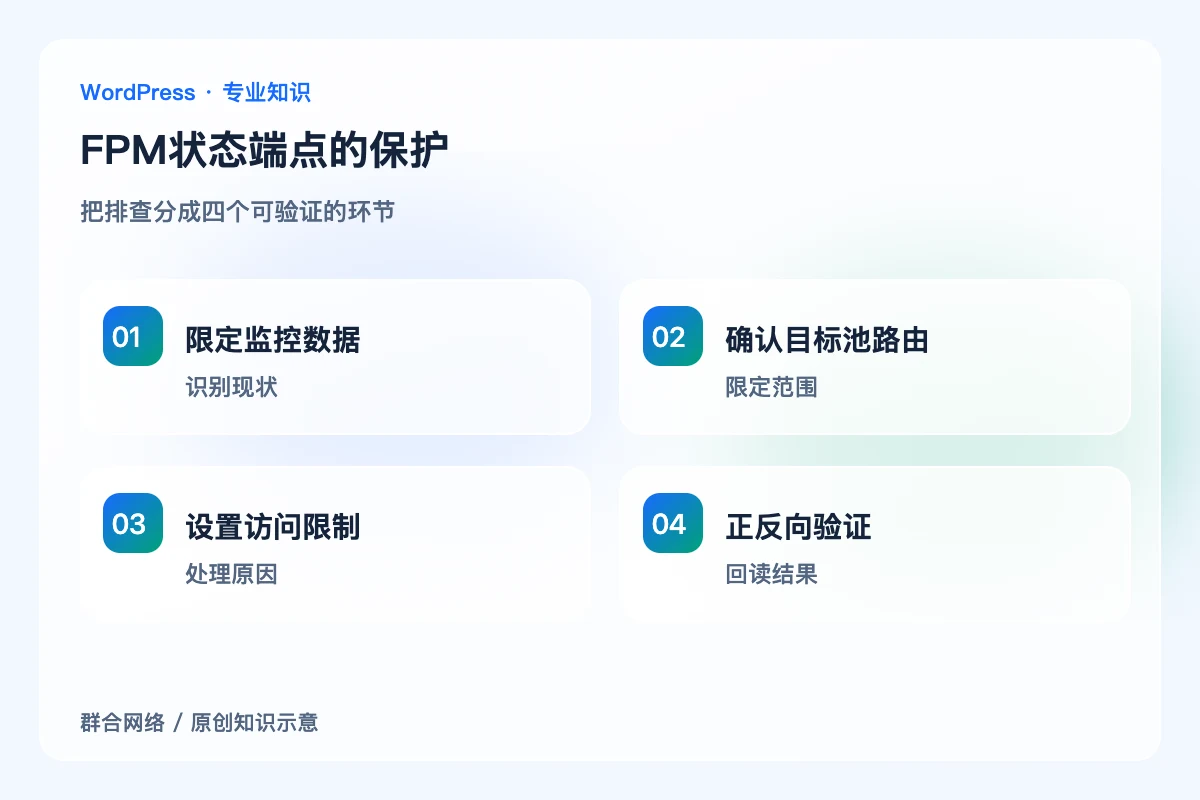
采用合适的访问限制
根据部署方式使用可信网络、认证或受保护的监控通道,防止外部随意查询。允许代理IP并不自动代表只有自己的监控能访问,需要按真实链路判断。敏感信息不写入普通公开报告,采集凭据与日志应按最小权限保管。
做许可与拒绝两侧检查
从授权采集器确认数据可读取、格式符合监控,再从非授权条件确认不能取得详细状态。检查缓存不会把诊断响应当普通公开内容分发。临时排查结束后收回扩大过的范围,记录端点负责人与故障时的恢复访问方法。
关键区别
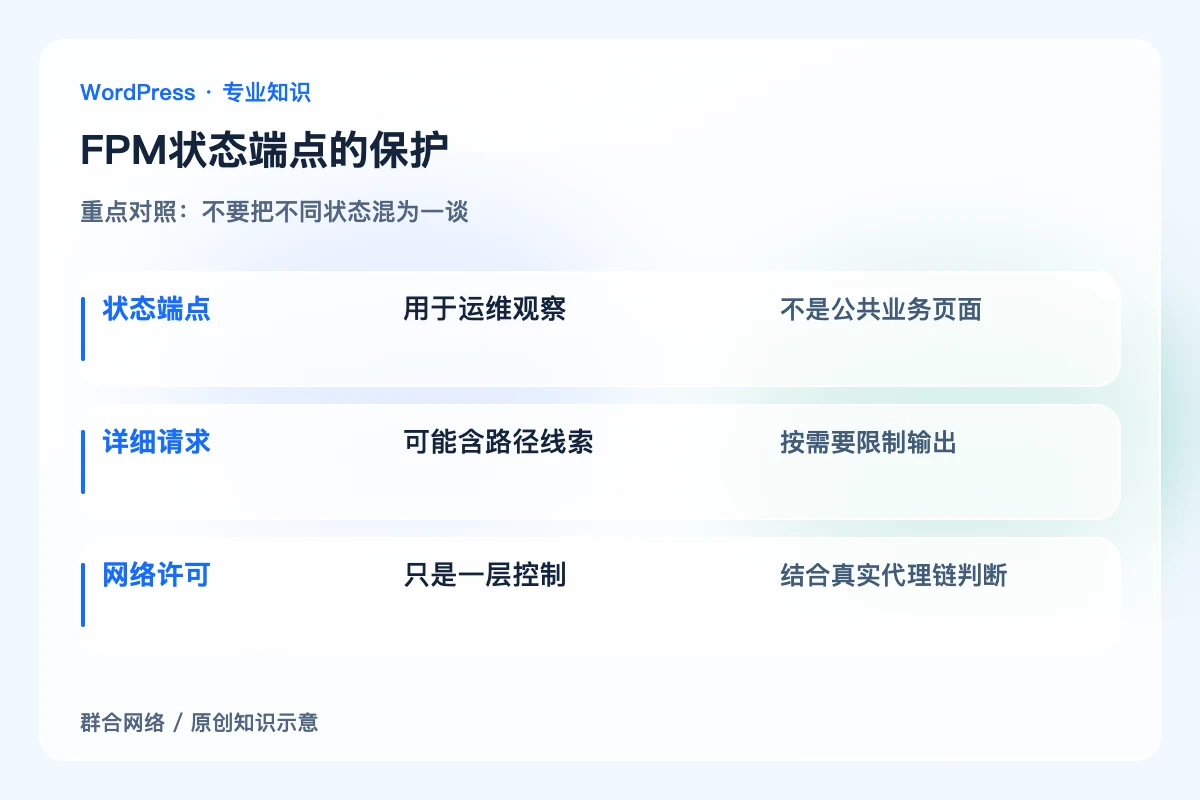
状态端点:用于运维观察;不是公共业务页面。
详细请求:可能含路径线索;按需要限制输出。
网络许可:只是一层控制;结合真实代理链判断。
怎样确认处理到位
授权监控能读到正确池状态,非授权请求无法获取诊断内容,端点不被公共缓存分发且敏感记录保存受控。
容易误判的边界
不应仅改一个随机路径就宣布安全;端点路由、网络来源、认证和缓存必须根据实际环境一起检查。


