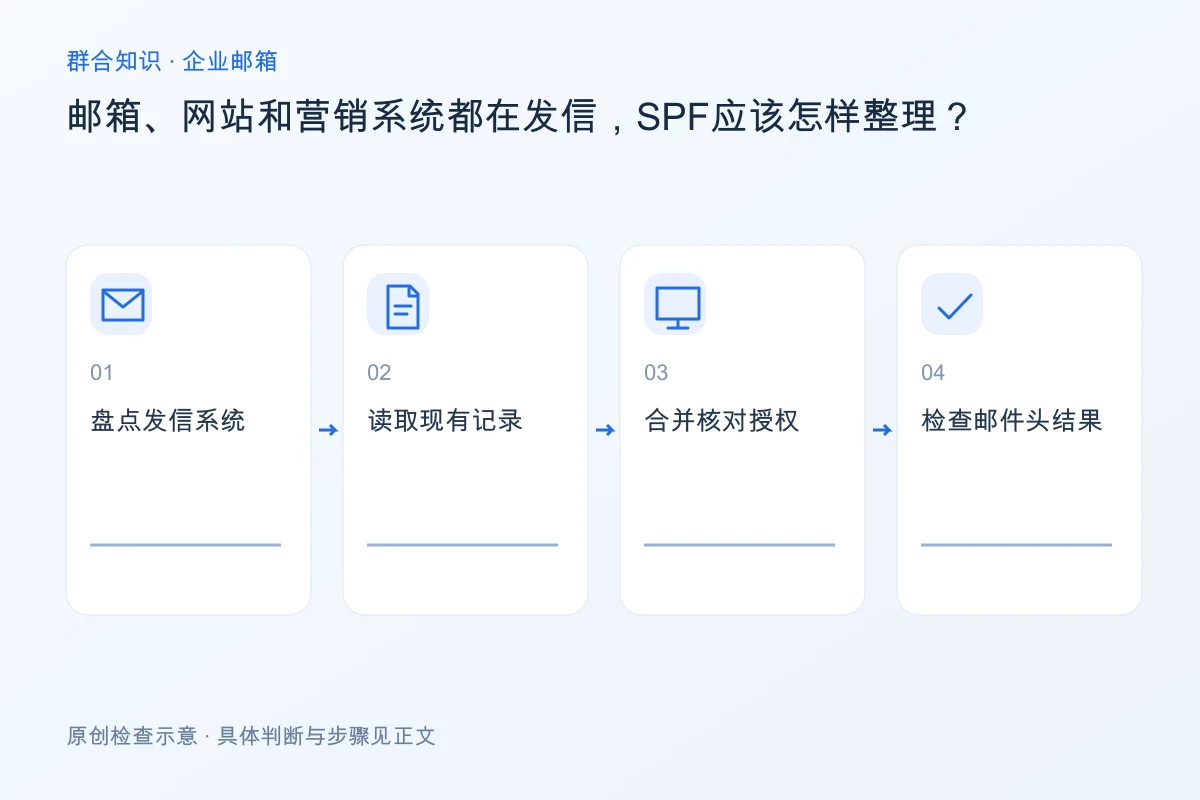
先列出所有真正使用公司域名发信的系统,再由管理员合并和核对SPF配置。不要给每个服务商各新增一条独立的v=spf1记录,也不要为了让某一系统通过就删掉其他仍在使用的发送来源。
发信清单不只有员工邮箱
网站表单、订单通知、CRM、营销平台、财务系统都可能使用公司域名。记录每项实际发送路径及负责人,并区分可见发件地址与信封发件域。仅看邮件里显示的公司名称,不能判断SPF检查的是哪个域。
从当前DNS记录开始
核对权威DNS上的记录与服务商给出的最新要求。SPF记录有语法和DNS查询限制,嵌套include也会产生查询;Google故障文档提醒检查查询数量。增加来源之前先计算和验证,不在文章里复制一个所谓“通用企业SPF”。
别把通过SPF当成全部认证完成
SPF、DKIM和DMARC检查的是不同环节。某一测试邮件通过SPF,不代表所有系统都会通过,也不代表会进入收件箱。对需要配置的系统逐项发送受控样本,读取邮件头结果并核对域名对齐情况。
变更要留有回退记录
保存原记录、修改时间、授权来源和预期影响。生效受DNS缓存等影响,观察时注明检测点和时间。若某系统停用,再按实际用途移除来源;没有可靠负责人确认时不凭名称判断一个include已经无用。