
DNS自动化通常只需要某个区域的有限操作,不应默认拿到整个账号所有域名的管理权。创建令牌时需同时核对权限动作和资源范围,再用受控请求验证允许与拒绝边界,而不只看令牌状态有效。
从实际自动化动作列权限
证书验证工具可能需要读取区域并创建或清理特定TXT,动态解析工具可能只更新指定名称。先查工具和提供方文档,确认哪些权限真有必要。不要因为模板叫DNS编辑就直接接受它覆盖的全部资源。
同时限定资源与使用条件
以当前DNS服务支持的能力选择单个Zone或明确的资源集合,再考虑来源IP和有效期等条件。权限类型与资源范围是两层,只有动作正确而资源选全部,仍可能访问其他域名。工具兼容性也需核对,不能假设所有令牌类型都被支持。
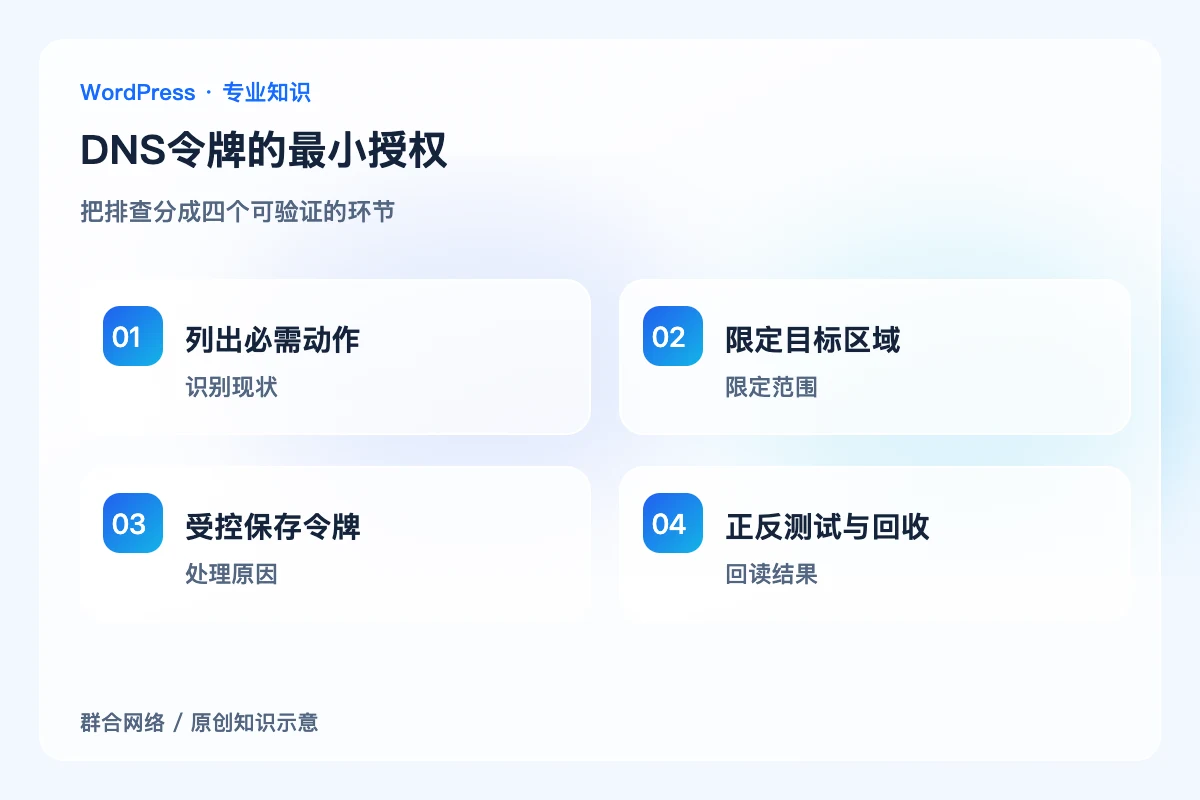
安全保存并区分环境
生产、测试和不同工具使用可识别的独立令牌,秘密值只进入受控凭据系统或相应受保护配置。不要放在命令行历史、公开日志和普通Notion正文。只记录令牌名称、用途与所属区域即可支持日常管理。
测试边界与撤销结果
在授权测试记录上确认需要的读写成功,对无关区域的请求应被拒绝;验证不要修改真实邮件记录。随后检查清理动作和自动续期,工具停用时撤销并测试旧令牌失效。令牌验证接口返回有效,不等于权限配置已经最小化。
关键区别
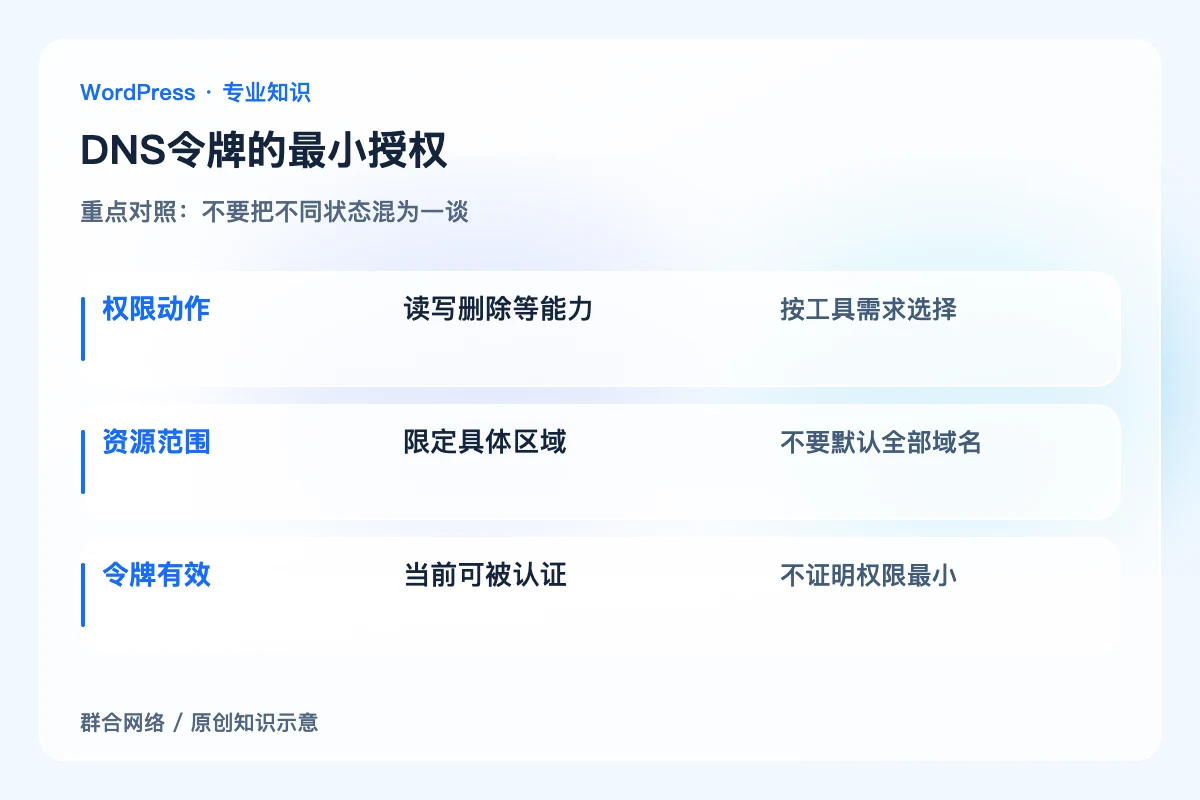
权限动作:读写删除等能力;按工具需求选择。
资源范围:限定具体区域;不要默认全部域名。
令牌有效:当前可被认证;不证明权限最小。
怎样确认处理到位
自动化完成约定DNS任务,不能操作无关区域,秘密未出现在公开产物,停用后旧令牌失效,清理与续期结果可核查。
容易误判的边界
本文不提供真实令牌,也不建议通过对生产DNS进行任意写入验证权限;没有精细能力时应另评估隔离方案。


