
正常人员被锁时,应先确认触发的是密码尝试、二次验证、IP限速还是其他安全规则。按证据恢复受影响身份或来源,并保留对异常访问的限制;清空全部防护或永久白名单通常扩大了影响范围。
从准确拦截记录分类
记录错误时间、入口与提示,在应用安全插件、Web服务器和CDN中对照同一次请求。账号锁定与共享IP速率限制不同,一层解锁后另一层仍可能拒绝。不要把所有403或验证码提示一概解释成密码输错。
核实人员与终端状态
通过公司既有可信渠道确认求助者,检查是否保存了旧密码、多个客户端持续重试或自动化误用网页登录。被盗设备也可能与正常人员共用账号。恢复前明确实际原因,不能仅凭有人知道用户名就替其关闭验证。
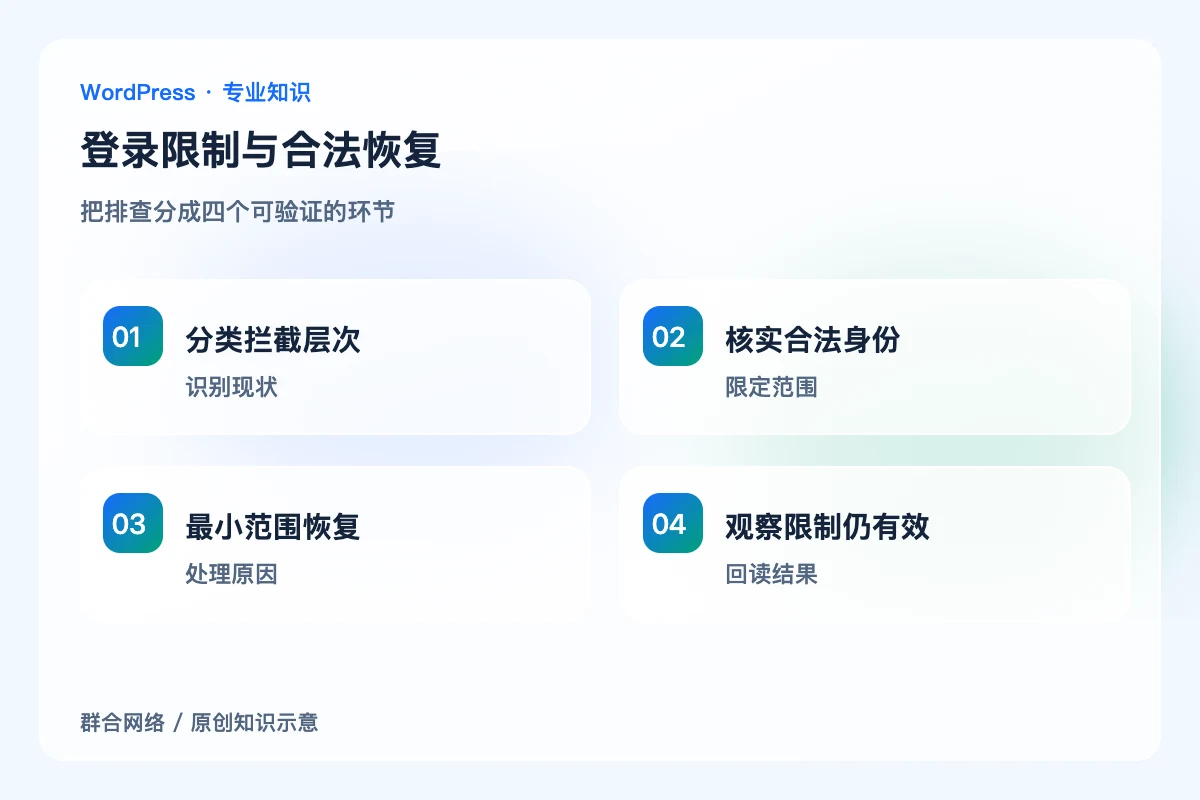
用最小范围解除影响
按工具支持方式只解除确认的账号或特定限制,纠正误用客户端和过严阈值。共享办公出口需要按人员与业务量评估,不能因一次误锁放行所有代理流量。解锁后的首次登录仍走正常认证,不替求助者直接接管账号。
同时观察异常与正常访问
在独立窗口验证合法用户恢复,查看造成锁定的重复请求是否停止,确认原有限制仍能按约定工作。记录本次调整项及结束条件。对需要更换凭据的情况,另核查会话和其他授权,不只在面板点解除封锁。
关键区别
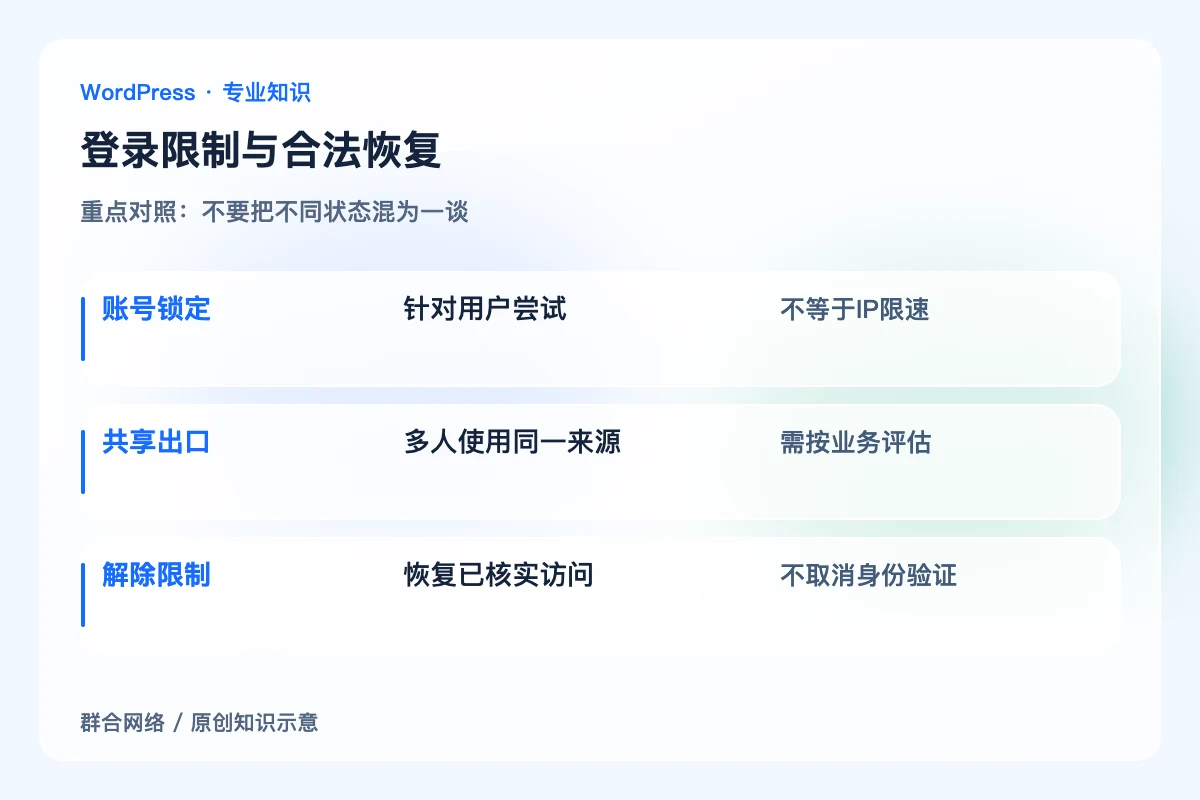
账号锁定:针对用户尝试;不等于IP限速。
共享出口:多人使用同一来源;需按业务评估。
解除限制:恢复已核实访问;不取消身份验证。
怎样确认处理到位
合法人员通过正常流程登录,重复错误来源已处理,异常限制仍保留,临时放宽与凭据变更均有对应结果。
容易误判的边界
恢复业务不需要证明规则全错;不要用无限期白名单、关闭二次验证或泄露新密码解决一次临时锁定。


