
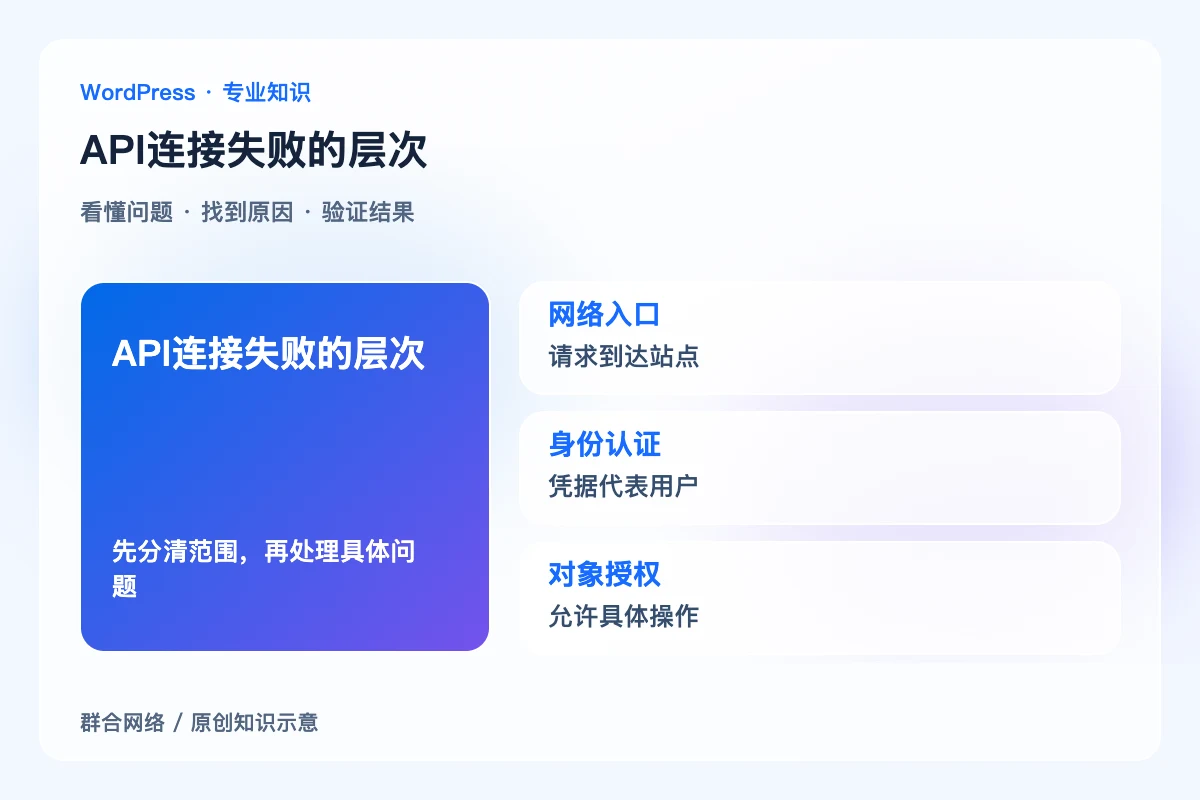
工具使用应用程序密码失败时,应分别检查请求是否到达WordPress、身份是否建立,以及该用户是否允许目标操作。HTTP状态码能提供线索,但响应可能来自代理或WAF,不能看到401或403就直接升级用户权限。
先确认真实响应来源
保存最终网址、跳转和响应类型,区分JSON错误、HTTP认证弹窗与安全挑战页。请求若被上游拦住,WordPress还未有机会验证应用密码。不要只看工具报的“连接失败”,也不要将密钥或Authorization头贴到公开诊断页面。
核查认证是否适用和被传递
自托管WordPress应用密码一般通过合适的HTTPS请求使用,主机、插件和策略可能限制其可用性。检查用户名与专用应用密码配对,以及反向代理是否把所需认证信息交给应用。不能用个人主密码反复尝试掩盖配置问题。

再检查操作所需能力
认证建立之后,读取公开文章、查看私有资料与创建媒体需要不同能力。先用一个授权只读端点确认用户身份,再按实际需要验证目标动作。某个接口拒绝不表示凭据本身失效,更不应立即赋予最高管理员权限。
以最小变更验证修复
一次只修正已确认的域名、传递或能力问题,保存前后响应。测试使用受控数据,不往生产库写虚假询盘或订单。最终记录连接、认证、授权分别通过了哪些检查,让之后的权限收敛有依据。
关键区别

网络入口:请求到达站点;可能被上游拒绝。
身份认证:凭据代表用户;不等于动作获准。
对象授权:允许具体操作;按最小能力设计。
怎样确认处理到位
工具身份可确认,约定操作成功,不需要的操作仍被拒绝;凭据未进入公开日志,权限没有因排错长期扩大。
容易误判的边界
状态码是诊断线索,不能单独证明错误来自哪一层。应结合实际响应来源、认证结果与操作能力判断。


