

ImageMagick可能因安全策略、资源限制、委托程序或格式支持而拒绝处理文件,扩展已安装并不表示所有格式都可读取。应根据具体错误定位,不应为让一次转换成功就取消全部安全策略。
记录原始错误和实际处理链
确认WordPress使用的是Imagick还是其他图像实现,记录库版本、格式与样本条件。PDF处理还可能涉及外部委托程序,不能仅看PHP扩展名称判断能力。用不敏感、来源可信的样本重现,避免把客户文件上传到未知在线转换工具。
区分策略拒绝与资源不足
策略可能限制特定编码器、路径、委托或资源;内存、磁盘和像素规模也可能独立触发失败。错误信息中的not authorized等提示与无法解码、文件损坏不同。先核对当前生效策略文件,不在多个路径盲目添加互相矛盾的配置。

仅开放业务真正需要的能力
根据官方安全建议和主机环境评估所需格式及输入来源,采用最小必要调整或替代处理方案。公开上传流程面对不可信文件,风险与管理员离线处理不同。不能把所有coder设为可读写,也不应因一次测试通过就长期给予无限资源。
验证功能和限制同时存在
调整后确认合法样本可处理,明显超出约定的规模或不允许类型仍被限制,服务器资源没有异常增长。保留配置副本与回退记录,相关工具更新后重新核对策略。实际输出的缩略图、页面及错误日志都需回读,不只看命令退出成功。
关键区别
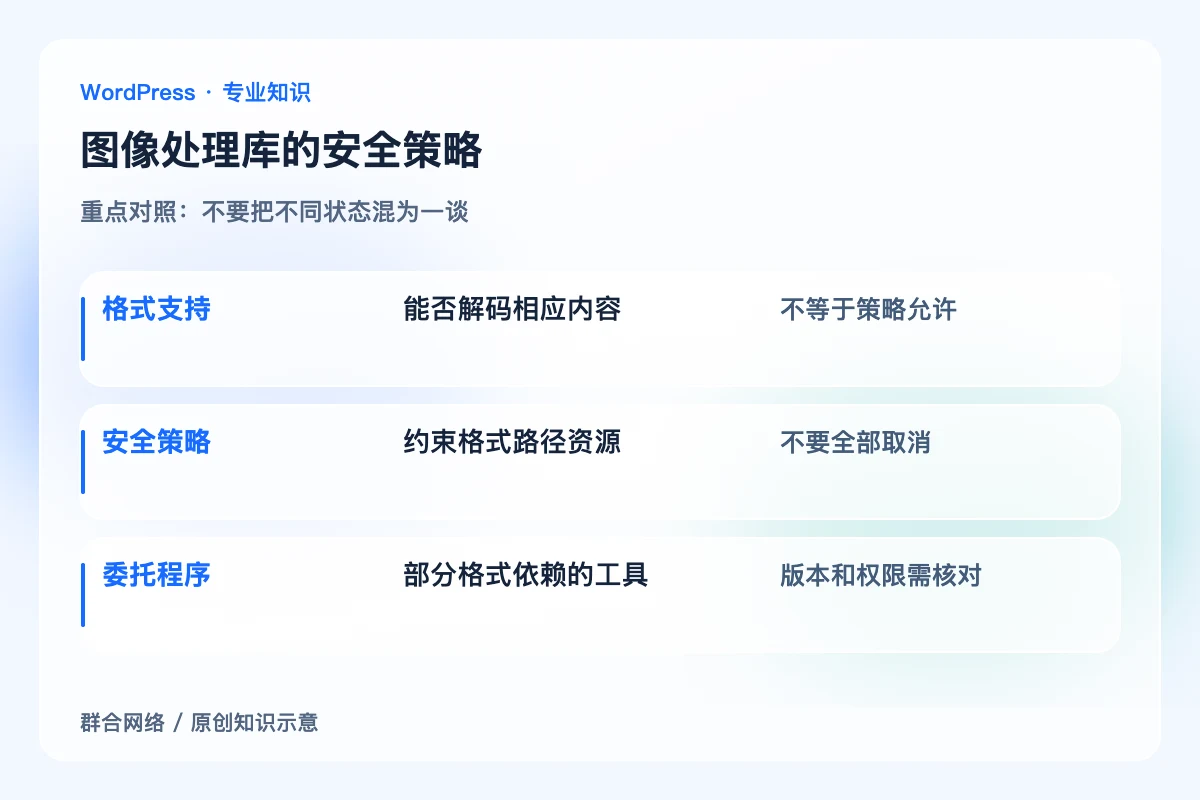
格式支持:能否解码相应内容;不等于策略允许。
安全策略:约束格式路径资源;不要全部取消。
委托程序:部分格式依赖的工具;版本和权限需核对。
怎样确认处理到位
允许的素材能生成正确输出,必要限制仍生效,资源开销可控且策略变更有回退依据,没有扩大不可信上传处理范围。
容易误判的边界
本文不提供无条件放开PDF等格式的万能配置;应按当前库、委托工具及上传信任边界共同评估。


