

隐藏字段只是界面不直接展示,浏览器中的值仍可被查看和修改。它适合传递来源提示或上下文,不应作为价格、权限或审批通过的唯一依据;重要判断必须在服务端按可信数据重新核对。
给字段按用途分类
区分渠道来源、页面标识和客户可填写资料,以及订单金额、折扣和身份权限等敏感判断。即使值由动态标签自动填入,也不能因编辑器生成就认为访客无法修改。不要把内部令牌、客户私有编号或服务商密钥放进隐藏输入。
检查提交后的真正处理方
列清邮件、Webhook、CRM和自定义动作各自怎样使用字段。来源标识可用作辅助分析,但不能未经验证就决定付款金额、发货权限或审核状态。跨系统接收方也应知道哪些数据是用户可控输入,避免把网页字段当作已经签名的业务结论。

在后端重建关键判断
价格从商品或报价记录读取,权限从认证和授权流程判定,敏感流程应有防重复和有效期设计。字段校验、转义和业务验证各有作用,不是只检查非空就完成安全处理。需要签名的上下文应按实际协议设计,不能凭随机字段名代替。
用受控样本验证拒绝路径
在测试环境修改可控字段,确认系统不会因此接受不允许金额或权限;同时检查正常流程仍可完成。日志只记录必要信息并脱敏,不保留完整敏感表单。没有实际后端验证证据前,不把隐藏字段方案报告为防篡改保护。
关键区别
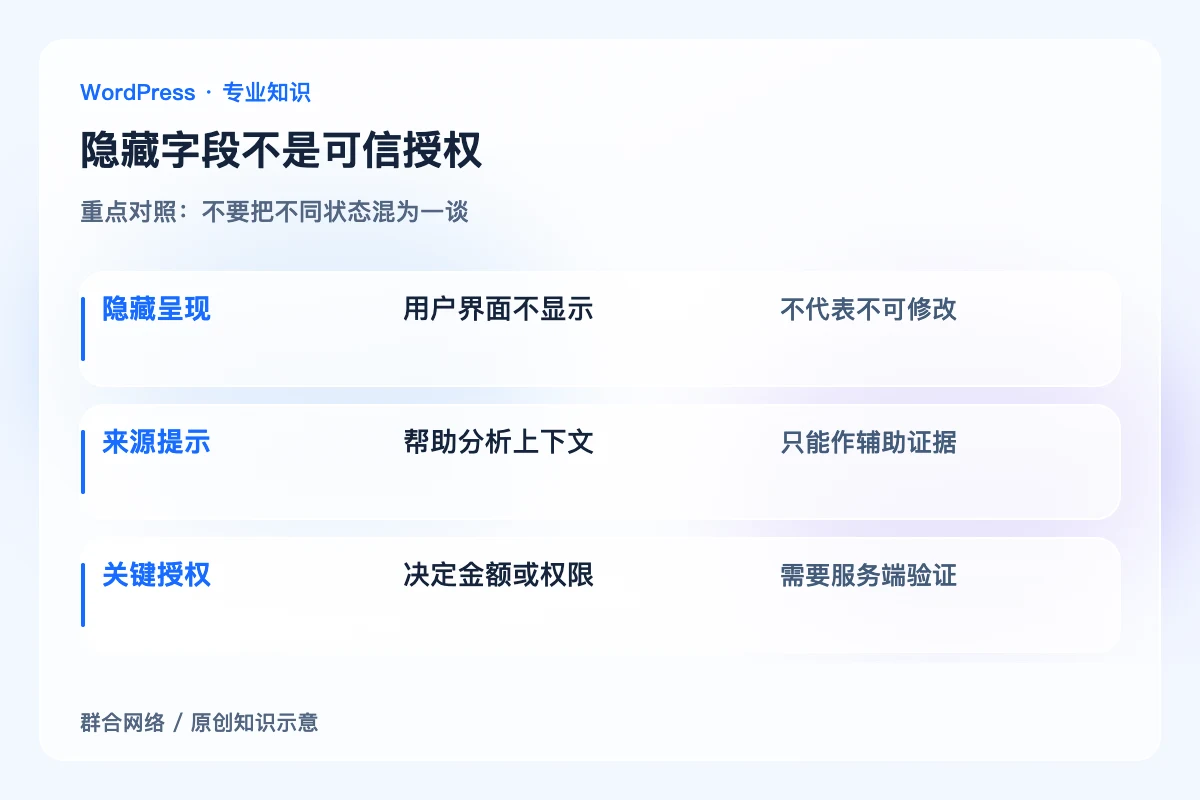
隐藏呈现:用户界面不显示;不代表不可修改。
来源提示:帮助分析上下文;只能作辅助证据。
关键授权:决定金额或权限;需要服务端验证。
怎样确认处理到位
正常提交符合业务规则,受控修改隐藏值不能绕过关键判断,后续系统清楚输入可信度,页面与日志不包含密钥或未授权客户资料。
容易误判的边界
本篇不提供攻击真实表单的操作。安全测试仅在授权范围内进行,隐藏字段也不能替代认证、访问控制、支付平台校验和隐私保护。


