
可能无法恢复。加密备份需要可用的解密材料及对应权限,如果密码或密钥只存在原服务器,服务器损坏后备份文件仍在也可能读不开。应把密文、密钥管理与恢复授权分别设计,并实际验证授权人员能完成解密。
先辨别采用哪一层加密
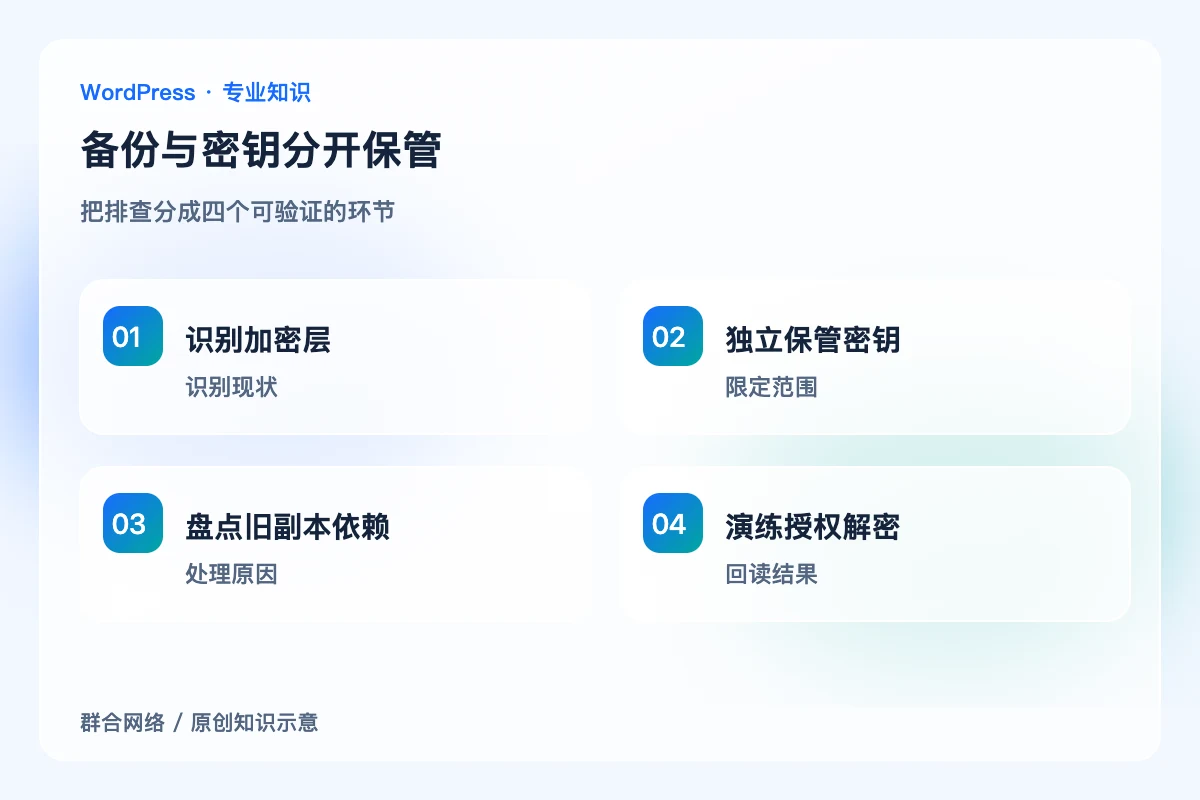
插件归档密码、客户端加密和云端托管密钥是不同机制,恢复时需要的材料也不同。记录当前备份使用的方式、工具和密钥标识,不把密钥本身放进普通清单。存储平台显示已加密,不等于下载后的文件仍受同样方式保护,边界要查清。
避免与故障源完全绑定
若密钥只在网站配置中,备份和源站可能同时失去恢复条件。使用受控密码管理或密钥服务安排独立保管,限制授权人员并记录交接。分开保管不是把密码发到另一个公开群聊,也不是把同名密码文本放在归档旁边就认为完成隔离。
轮换与删除要考虑旧副本
更换加密方式不一定让历史备份自动使用新密钥,旧副本仍可能依赖旧材料。删除托管密钥可能使对应密文永久无法解密,不能只看当前网站已换配置就清理。先盘点历史备份依赖与保留窗口,按实际密钥服务能力安排停用、轮换和恢复。
恢复演练验证权限可用
在隔离环境由获授权的恢复人员取得指定备份并解密,确认其知道正确工具且拥有必要权限。不要在演练记录里留下密码、私钥或含令牌的命令。演练应验证人员变更与原服务器不可用时仍可执行,而不是管理员在原机器上输入自动记住的密码。
关键区别

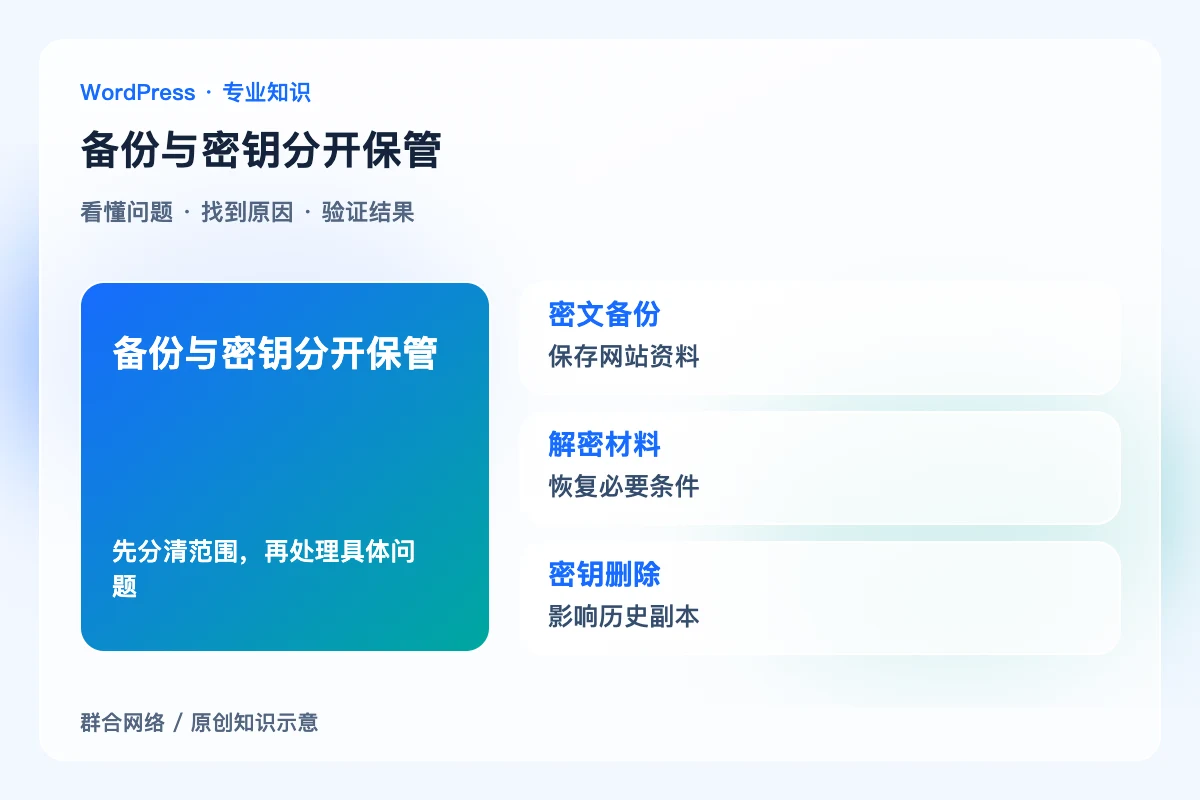
密文备份:保存网站资料;无密钥可能不可读。
解密材料:恢复必要条件;限制独立保管。
密钥删除:影响历史副本;先核对依赖。
怎样确认处理到位
验证要在不依赖原网站配置和原服务器的条件下完成授权解密,并记录工具与权限路径。文件能下载与能解密属于两个状态,需要分别确认。
容易误判的边界
不要把加密等同于绝对安全,也不要在公开工单、普通共享文档或日志中附上解密材料。删除或轮换密钥前,应核对历史备份依赖及授权恢复路径。


