
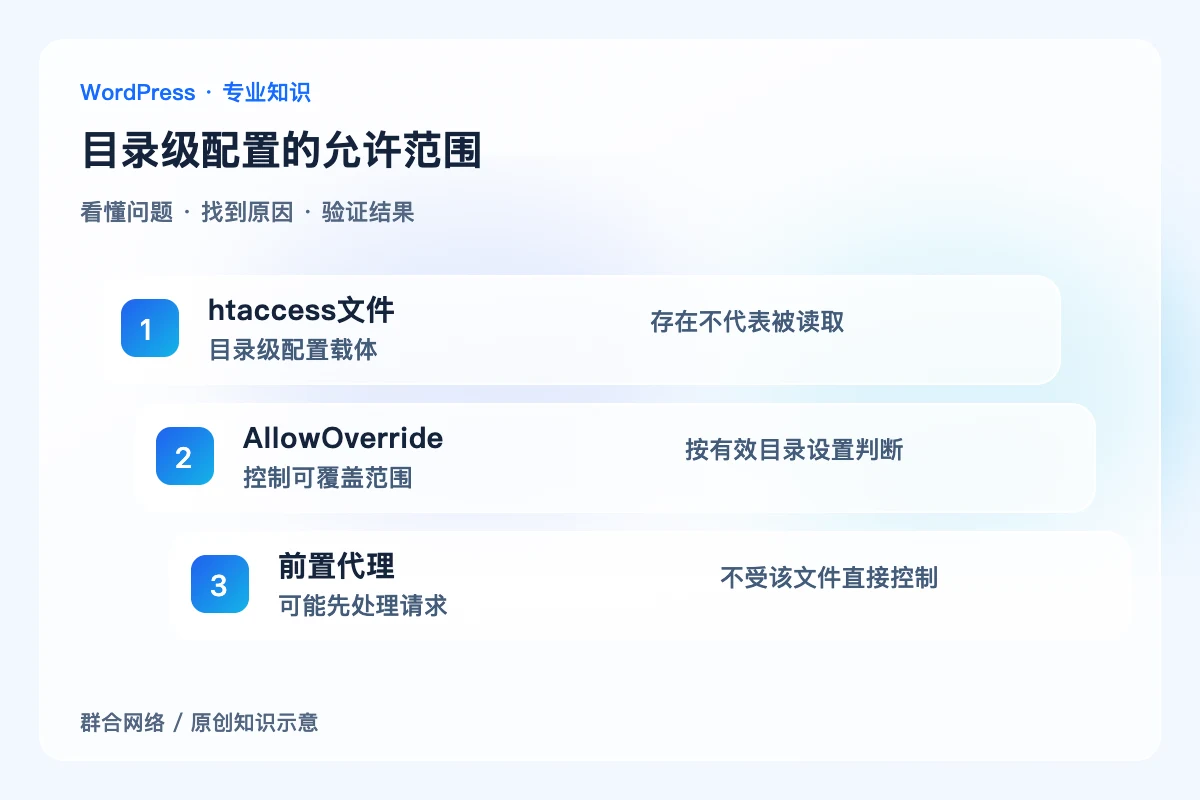
.htaccess是否被读取、允许哪些指令,取决于Apache有效目录配置及相关模块。文件写在网站目录里不保证它生效;前面若还有Nginx或CDN,它也不能自动控制那些层的行为。
确认请求真正经过Apache
记录Web服务器链路、虚拟主机与文档根目录,检查目标请求是否直接由前置代理或静态服务器返回。仅看到目录里已有.htaccess,不能推断所有资源都由Apache处理。不同子目录、别名或容器挂载也可能导致实际读取位置不同。
读取对应Directory设置
查看主配置和虚拟主机中覆盖目标磁盘路径的AllowOverride、AllowOverrideList等设置。None等限制会影响目录级配置可用范围,不能只在文件里重复写同样规则解决。核对指令允许的上下文与模块,不将一个站点的权限设置复制给全机目录。

选用合适的管理层
能在主配置维护的规则,不一定都要下放到.htaccess;共享主机用户则可能只能使用已允许的目录级功能。与服务商确认边界后做最小修改,避免为了启用一条重写就放开全部目录级控制。错误指令可能使站点返回500,需要保存可恢复副本。
用目标和旁侧路径回测
修改后查看配置或错误提示,核对重定向、固定链接与静态文件实际行为。不要故意在生产加入破坏性内容来证明文件被读取。正常页面和无关目录应不受影响,记录最终规则由哪一层负责,使后续迁移不会误以为复制一个文件就带走全部服务器配置。
关键区别

htaccess文件:目录级配置载体;存在不代表被读取。
AllowOverride:控制可覆盖范围;按有效目录设置判断。
前置代理:可能先处理请求;不受该文件直接控制。
怎样确认处理到位
目标规则在正确目录生效,Apache无相关配置错误,正常和无关路径保持预期,维护层级与服务商边界已有记录。
容易误判的边界
不建议用全局放开AllowOverride替代具体需求分析;Apache、Nginx和CDN各自的规则不能混为一层。


