
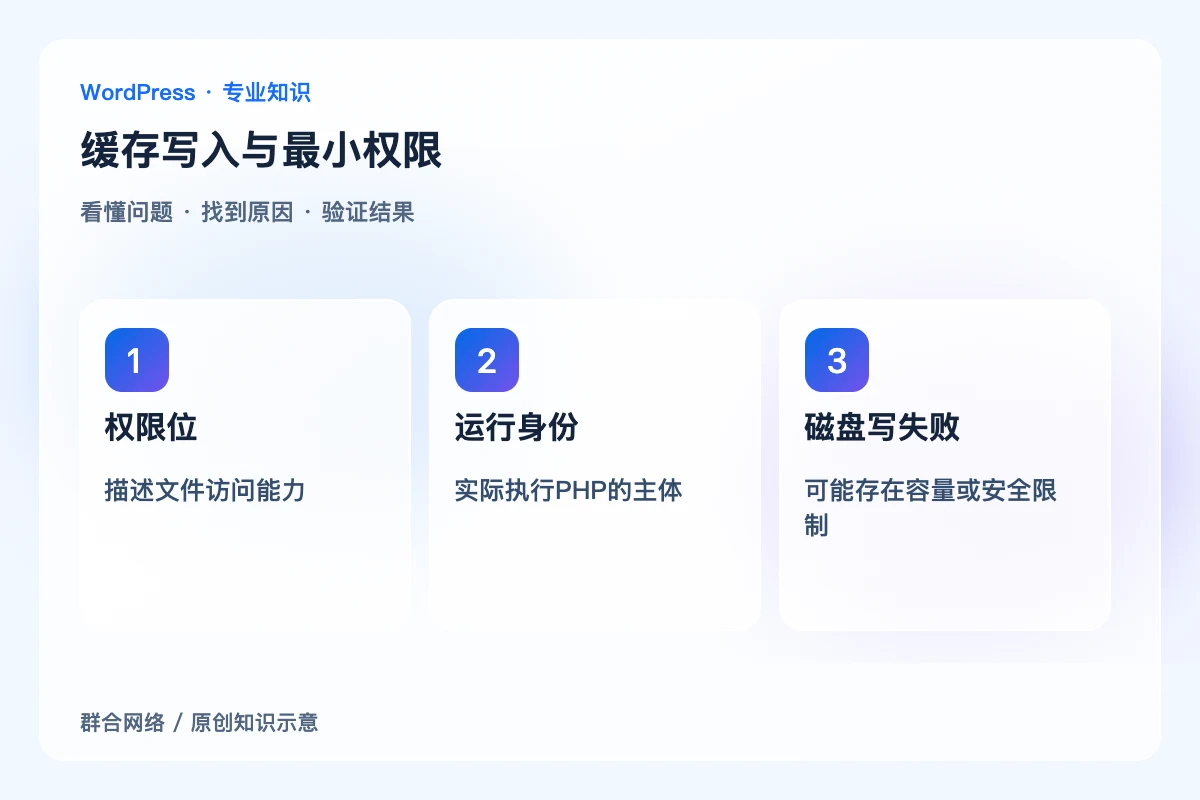
不可写可能来自所属用户、目录权限、磁盘容量或主机安全策略,不能用全站开放写入替代诊断。应确认实际PHP运行身份和目标缓存路径,仅修复必要范围,并验证生成及清理均能正常执行。
先定位实际失败对象
保存插件错误、目标路径及相关主机日志,区分创建目录、写文件、重命名和删除失败。磁盘满、inode用尽或只读挂载也可能看起来像权限故障。不要只看FTP账号能上传就判断PHP有相同权限,二者可能由不同用户执行。
核对所属用户与执行身份
了解主机使用的PHP进程和文件所有者,确认缓存目录是否由迁移、手工上传或旧进程留下。权限位需要结合所属关系解释,单独把数字改大可能仍不解决安全策略限制。共享主机涉及隔离时应由掌握环境的管理员核对,不能猜主机账户身份后批量改属主。

只修复必要写入范围
WordPress官方强调避免不必要的全局开放权限。即便某些插件旧安装说明包含临时放宽步骤,也不能把它当作长期全站777标准。保存原状态,按当前环境让所需进程具备最低可用能力,同时检查敏感配置和代码文件没有被无关进程任意改写。
验证完整缓存生命周期
修复后检查创建、读取、更新与删除,确认公开页使用正确副本而非仅目录出现一个新文件。再验证插件保存配置及主机备份恢复没有留下新属主问题。保留具体路径和原因,不将可写通过当作全站安全审计已经完成。
关键区别
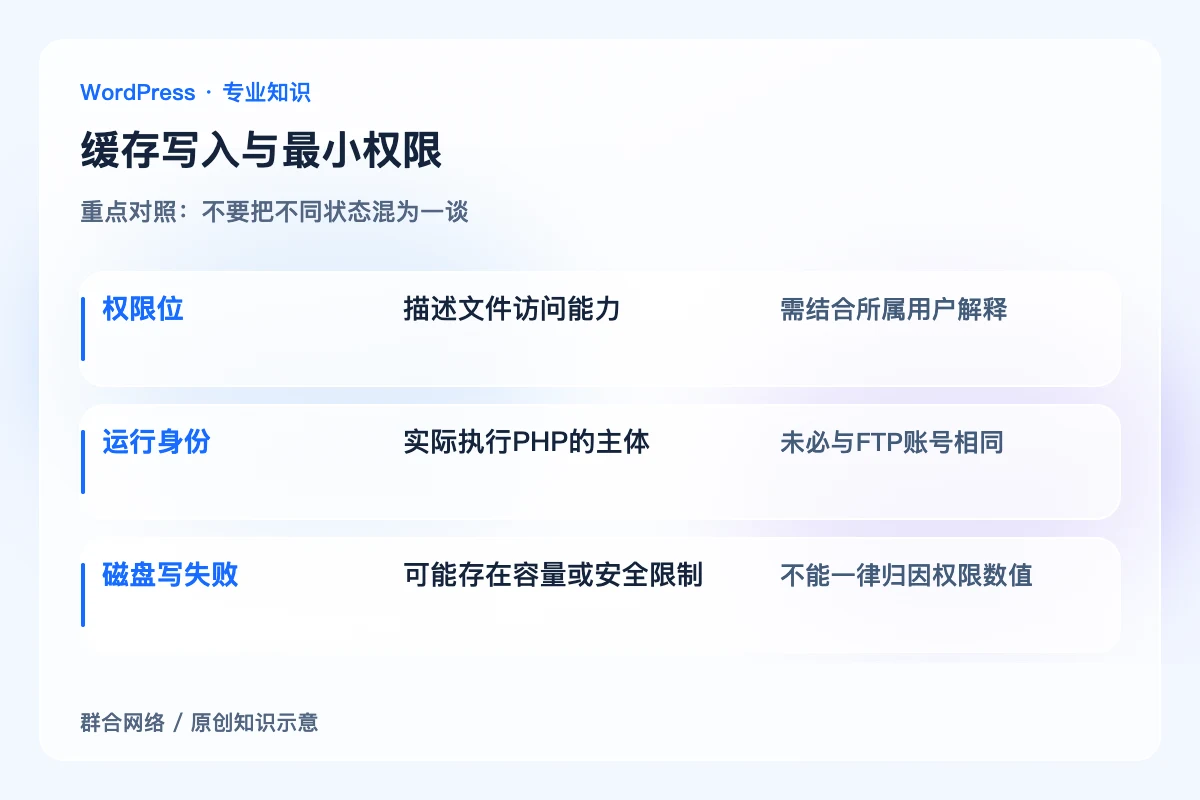
权限位:描述文件访问能力;需结合所属用户解释。
运行身份:实际执行PHP的主体;未必与FTP账号相同。
磁盘写失败:可能存在容量或安全限制;不能一律归因权限数值。
怎样确认处理到位
目标缓存可创建、读取和清理,公开输出正确,必要写权限限定在合理范围,未将代码和敏感配置全局开放,原状态与修复依据可追溯。
容易误判的边界
运行用户、文件属主和目录职责应先确认,再调整必要范围的权限。不同主机没有统一可照抄的数值;不宜用全站777长期掩盖写入身份不匹配。


