

Never Cache Cookies根据指定Cookie的存在排除缓存和相关优化,不是按页面路径排除,也不自动为每个Cookie值创建不同副本。应查清Cookie名称、作用域和生命周期,再用有无Cookie的对照请求验证范围。
先找负责状态的实际Cookie
在受控会话中执行目标操作,比较前后Cookie名称、域、路径和有效期,必要时向功能插件文档确认。不要因为名称里有session就直接全部排除,也不把真实Cookie值贴进公开报告。某状态若存于本地存储而未发给服务器,不能按Cookie机制猜它存在。
区分名称匹配和业务值
官方配置支持按完整或部分名称识别,过宽前缀可能让大量普通访客都绕过缓存。排除机制关注符合规则的Cookie存在,不能未经核实按值细分。选择准确名称并说明业务前提,避免把语言、统计和身份等不相干Cookie随意拼成万能列表。

设计三组可解释的对照
分别检查没有目标Cookie、合法带有Cookie及操作结束后Cookie消失的请求,记录缓存与优化行为。浏览器已有其他Cookie时应保留条件说明,不能因一次MISS就认为匹配正确。还要检查同页其他非目标访客仍可缓存,否则可能只是路径被全局排除。
同步核对外层缓存规则
插件端排除不代表CDN或反向代理也识别同样状态。用公开链路确认最终页面未被外层旧副本覆盖,必要时按该层机制配置独立规则。状态结束后缓存恢复也需验证,避免长期残留Cookie造成所有后续访问持续绕过而不自知。
关键区别
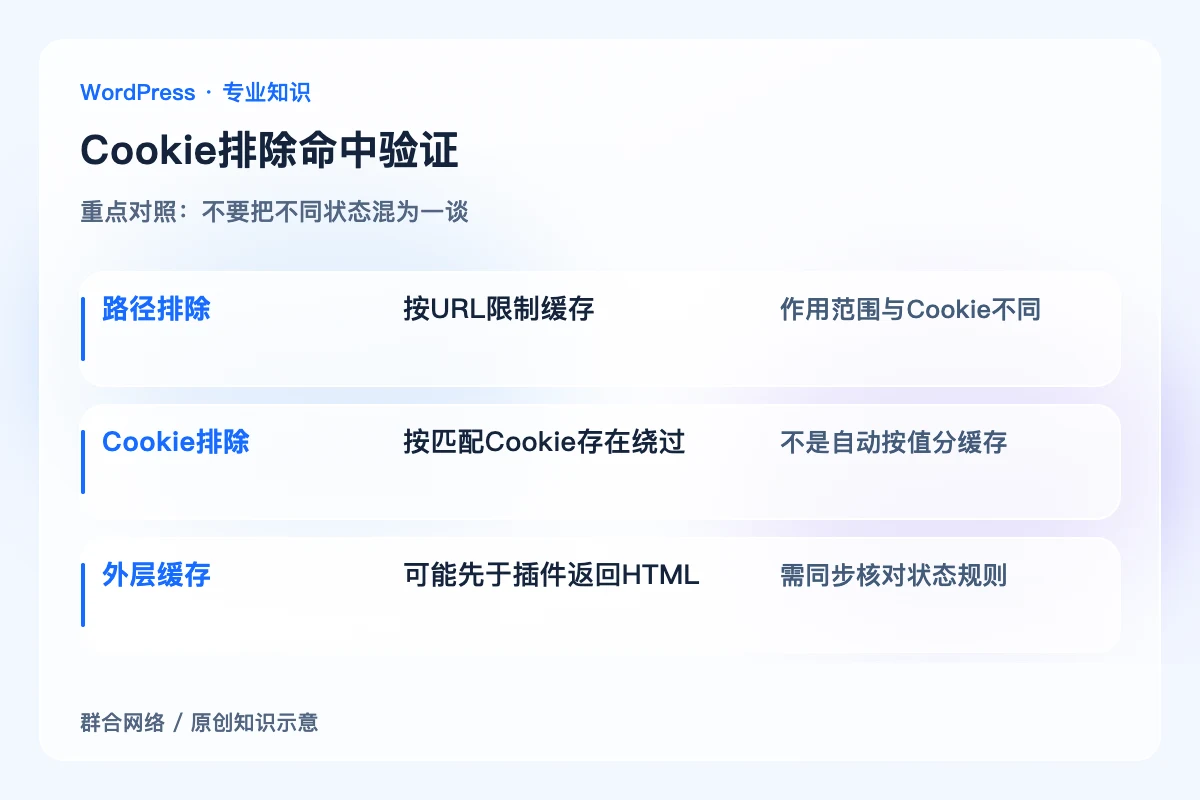
路径排除:按URL限制缓存;作用范围与Cookie不同。
Cookie排除:按匹配Cookie存在绕过;不是自动按值分缓存。
外层缓存:可能先于插件返回HTML;需同步核对状态规则。
怎样确认处理到位
有无目标Cookie时公开结果符合规则,非目标访客未被误排除,状态结束后行为正确,外层缓存没有覆盖保护,记录不泄露会话值。
容易误判的边界
不要依赖一条模糊Cookie前缀处理所有个性化内容,也不能把插件端排除当成账户权限。真实用户数据仍由应用授权和完整缓存链共同保护。


