

登录与权限
应用密码显示最后使用时间,能当成完整的API访问审计吗?
应用程序密码记录中的创建、最后使用和来源信息,可帮助整理凭据,但不等于逐次API请求日志。完整审计还需要动作、对象和结果等事件信息,不能根据一个…
Leer la solución →
网站报错、备份恢复与日常交接

开通续费、收发信与终端配置

从PPT排版到海报、喷绘与印前
主题、编辑器、插件与业务功能
缓存、加载速度、图片和字体

账号权限、风险排查与HTTPS

PHP、数据库和Web服务器
SEO、AI搜索、访问分析与出海
78 篇 · 第 4 / 7 页
应用程序密码记录中的创建、最后使用和来源信息,可帮助整理凭据,但不等于逐次API请求日志。完整审计还需要动作、对象和结果等事件信息,不能根据一个…
Leer la solución →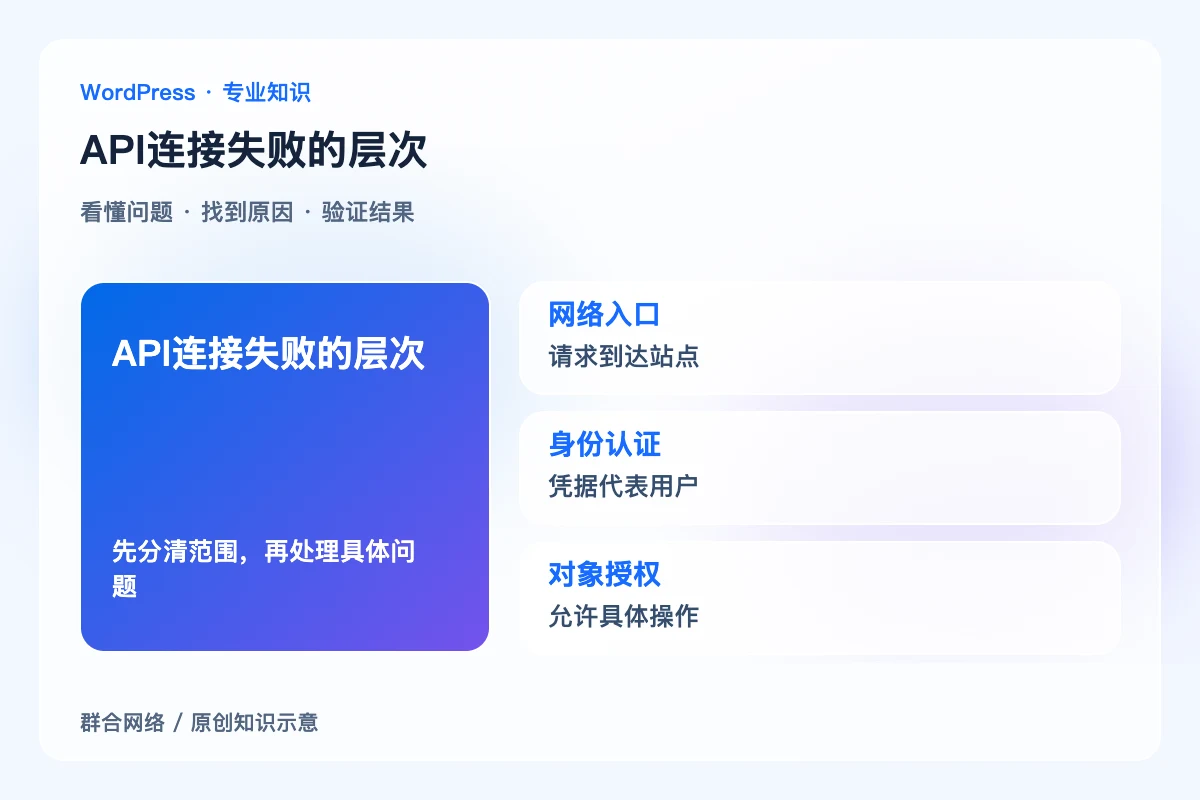
工具使用应用程序密码失败时,应分别检查请求是否到达WordPress、身份是否建立,以及该用户是否允许目标操作。HTTP状态码能提供线索,但响应…
Leer la solución →
permission_callback应按接口动作检查当前请求是否被授权,而不是仅确认参数齐全。公开读取可以明确允许,涉及私有数据或修改则需要身…
Leer la solución →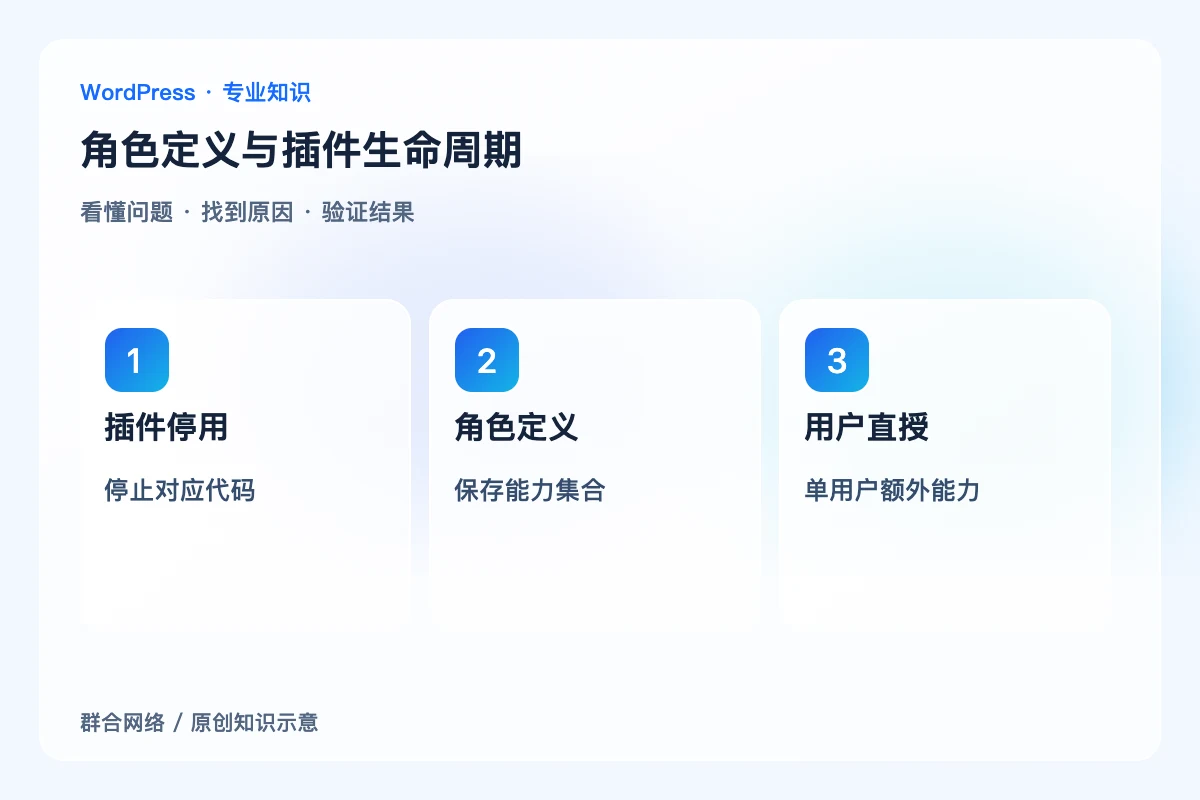
角色和能力可以持久保存在站点数据中。停用某个角色管理插件,未必自动撤销它创建的角色或修改;需要核对实际角色定义、用户分配与扩展卸载行为,而不能用…
Leer la solución →
在WordPress开发中,应检查用户对具体对象的能力,而不是只比较角色字符串。编辑自己的草稿、他人的文章和已发布页面可能需要不同权限;只写“是…
Leer la solución →
清理可见异常只能说明已处理某些结果。若最初入口、被盗账号或持久任务仍在,文件可能再次生成;恢复后应围绕已知事件建立有针对性的监测,并用证据区分访…
Leer la solución →
密钥轮换既要让泄漏的旧凭据失效,也要确认合法服务已切到新凭据。先列出使用者、权限和撤销能力,按服务风险安排切换;只在配置文件换值而不撤销旧密钥,…
Leer la solución →
权限数字只说明属主、组和其他用户各能做什么,安全与否还取决于文件属于谁、PHP以谁运行及目录承担什么用途。不能把一套数值套到所有主机,更不能用全…
Leer la solución →
防XSS不能只删除某个词或标签。相同数据进入HTML正文、属性、网址或JavaScript时,需要不同处理;WordPress提供对应转义与清理…
Leer la solución →
登录密码、浏览器会话和工具凭据是不同访问途径。怀疑会话被盗时,应在受控环境核查并撤销相关会话,同时检查应用程序密码、SSO与其他持久授权;不能只…
Leer la solución →
日志应足以重建安全事件,又不应成为新的敏感资料库。优先记录时间、动作、结果、对象和可关联标识,对密码、访问令牌、会话凭据及无必要的完整请求正文进…
Leer la solución →
缺少WordPress.org校验和,只说明该校验机制未覆盖这个包,并不能直接判定安全或恶意。商业插件应从授权发布者渠道核对版本和文件来源,并使…
Leer la solución →

