

HSTS的includeSubDomains会让支持它的浏览器对相关子域也要求HTTPS。开启前应盘点公开、内部和历史服务,确认它们均具备可用HTTPS;不能只检查主站,再用一条响应头改变整个域名树的访问条件。
列出可能被覆盖的服务
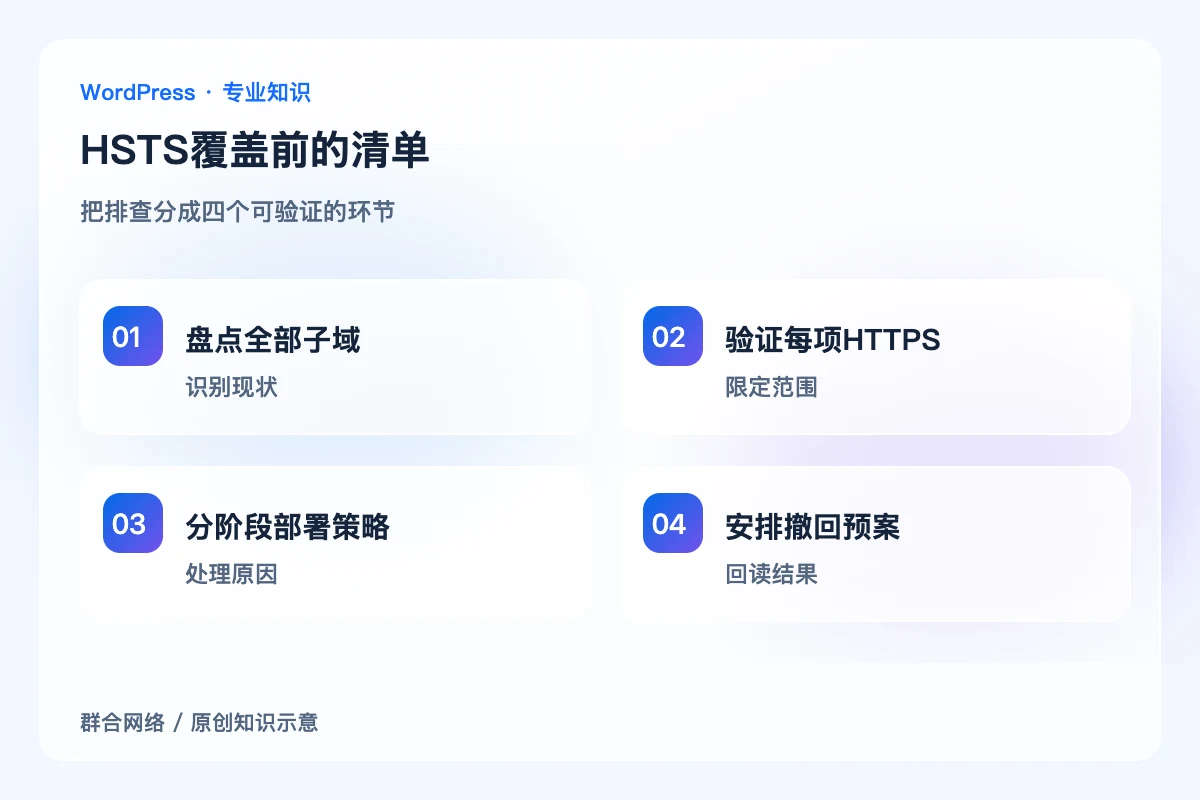
从DNS、证书、内部系统和业务负责人资料整理子域,包含不对公网开放的内部服务。泛解析或历史停用入口也需解释。主站WordPress能正确HTTPS,不代表旧后台、下载和内网设备都已准备好。
逐项确认TLS和应用表现
检查正确证书、完整访问路径、接口和必要资源,而不是只看443端口开放。某些服务可能使用不同运维团队或设备更新能力,需要提前协调。不要将浏览器临时忽略证书错误当成服务具备可用HTTPS。
循序推进响应策略
按部署方案先使用可观察、可调整的较短策略,再在验证充分后增加持续时间,是否包含子域和是否预加载分别决定。响应头应在实际HTTPS端点输出,代理和应用重复设置时核对最终值,不靠本地配置文件猜测。
为撤回与遗留客户端留预案
浏览器会保存已接受的策略,服务器改回设置不一定使所有客户端立刻恢复。内部服务迁移和域名退役也要考虑历史策略影响。记录各服务确认人及持续运维责任,避免之后新增子域又回到仅支持HTTP的状态。
关键区别

主站HTTPS:一个入口可用;不覆盖全部子域。
includeSubDomains:扩大浏览器要求;先盘点历史服务。
策略缓存:客户端保留状态;撤回未必即时。
怎样确认处理到位
覆盖范围内已确认服务均支持合适HTTPS,实际响应头符合部署阶段,内部与外部访问通过,撤回和新子域责任明确。
容易误判的边界
HSTS不是自动签发证书或修复混合内容的工具,也不意味着服务器配置修改后浏览器立即忘记旧策略。


