
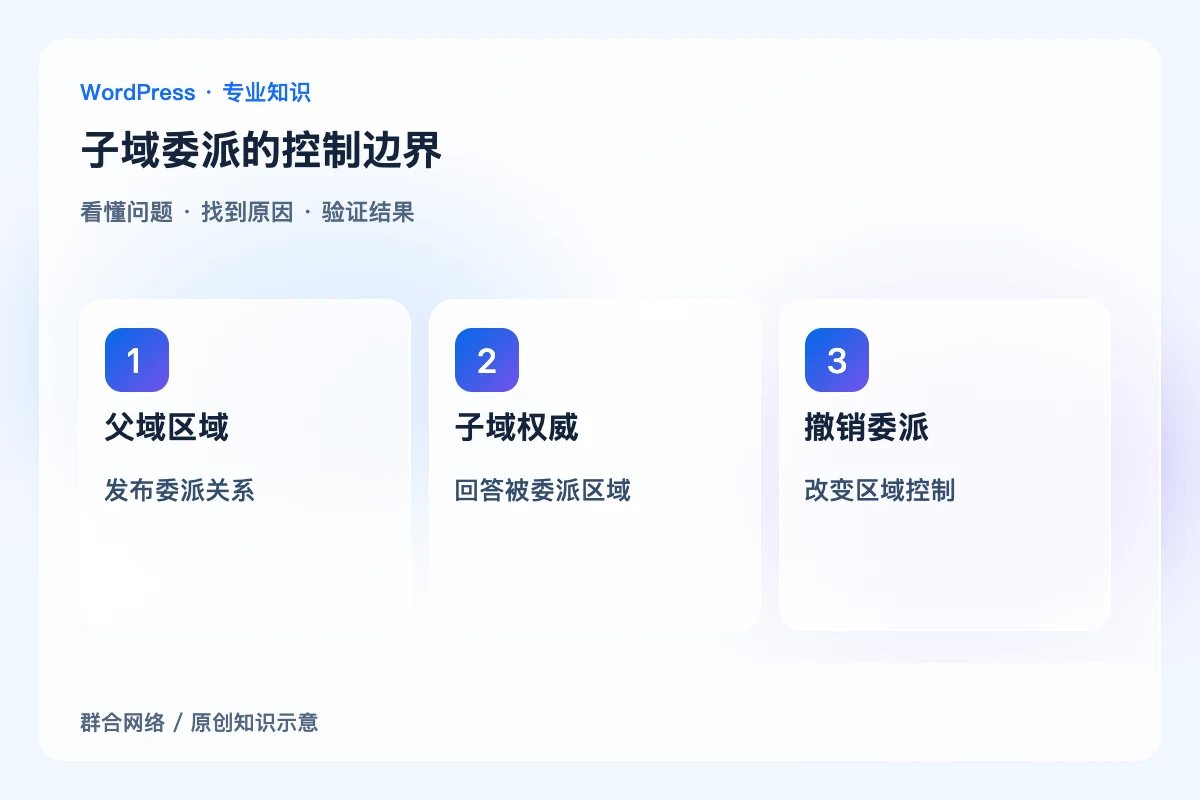
子域通过NS委派后,该子域区域的回答由受委派权威服务负责。父域仍能保存一些同名下记录,不代表查询会按预期采用它们;应先沿委派链找到当前控制点,再分别管理父区与子区。
画出父区和子区名称
完整写出父域、委派子域及其内部记录,例如服务子区下的www、邮件或验证名称。委派点与普通CNAME不同,它转交一段命名空间的权威责任。不要把所有带相同主域后缀的记录都当作父区直接控制。
查询真实NS与子区回答
从父级委派检查NS,直接向子区权威查询目标记录和SOA,确认服务准备好且可到达。父区面板保存成功只说明有数据存在,不能证明子区服务器正在返回相同内容。递归缓存还可能显示旧委派,需要分层解释。
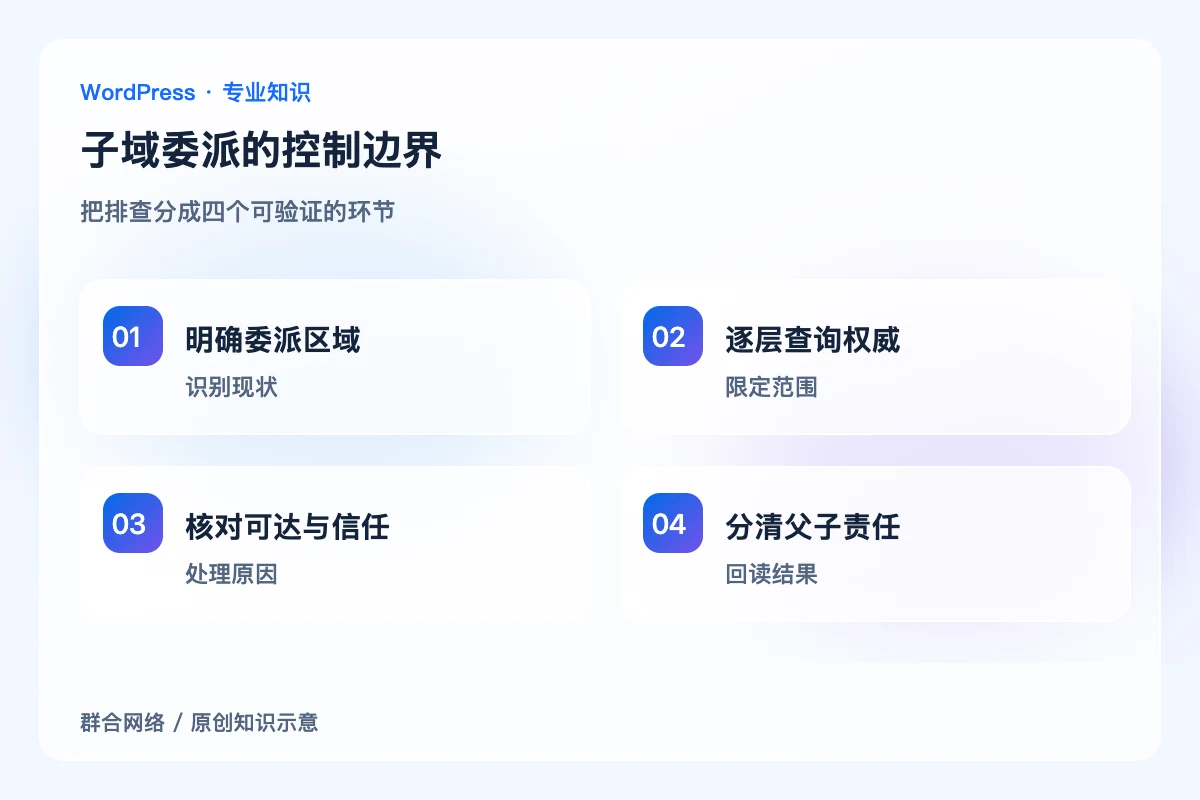
维护必要的安全与可达配置
同域NS可能涉及胶水记录,DNSSEC也需父子信任配套,具体按当前DNS服务支持处理。不要在没有确认子区权限和完整资料时直接撤销委派,否则该区域所有业务可能中断,而不只一个网页地址。
变更责任分别交接
父区管理员负责委派关系,子区管理员负责区域内容,两边都要明确公司控制与恢复方式。子区迁移后核对网站、邮件和验证等全量业务,并检查原服务停用条件。不能因父域访问正常,就忽略子区已失去管理权限。
关键区别
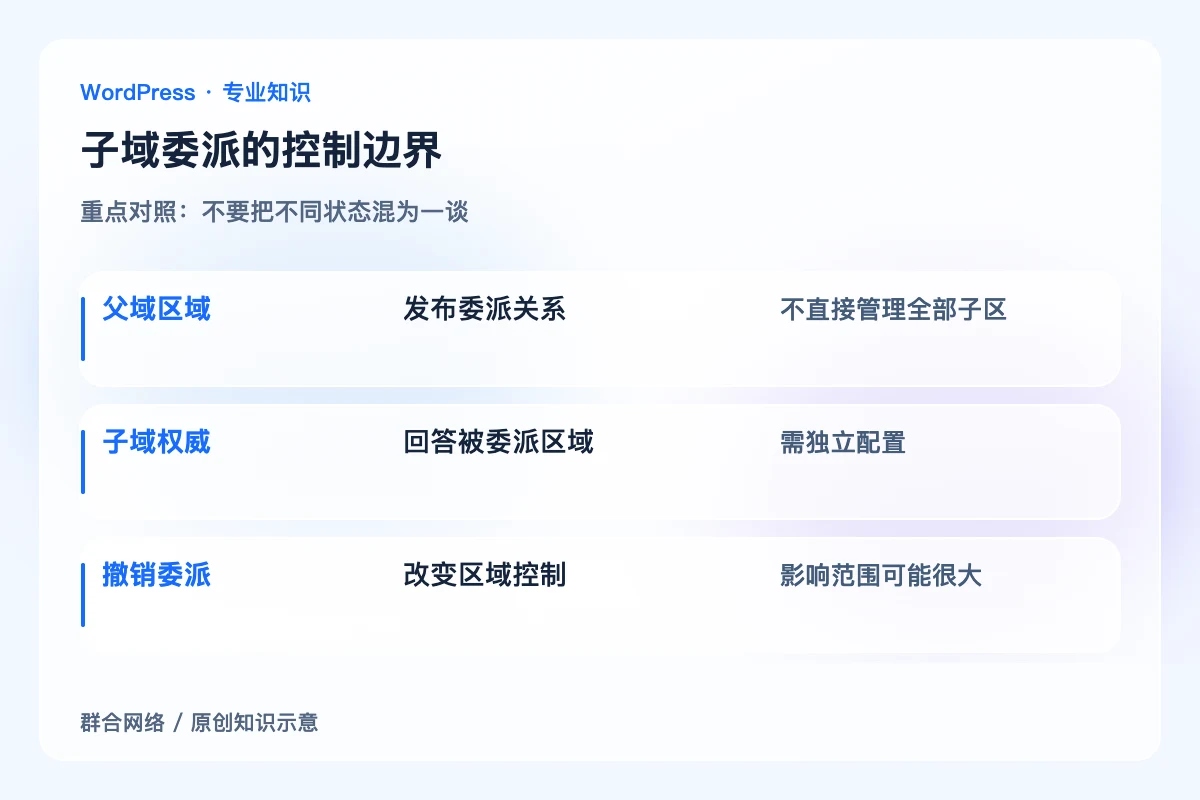
父域区域:发布委派关系;不直接管理全部子区。
子域权威:回答被委派区域;需独立配置。
撤销委派:改变区域控制;影响范围可能很大。
怎样确认处理到位
委派链与子区回答一致,目标业务正常,父子区域管理责任清楚,旧NS、胶水或信任记录按方案处理。
容易误判的边界
NS委派不是网站跳转,也不是把某个子域解析到另一台服务器的普通A记录;不清楚范围时不要直接删除委派。


