
企业可以让同一名称在内外网络得到不同DNS回答,这称为分视图或分区域解析。出现页面差异时,应先确认这种设计是否有意,比较各自权威和解析路径,再检查内网记录是否覆盖了应访问的公开服务。
先记录访问所处网络
比较办公网、VPN、家庭网络及移动数据的解析服务器与实际回答,确认访问的是完全相同网址。hosts文件、浏览器安全DNS和企业代理也会改变路径。只换浏览器而仍使用同一内部解析器,不能证明公网结果相同。
核查公共和私有区域关系
私有区域可能覆盖同一命名空间,内部找不到的记录也未必自动回退公网,具体取决于产品机制。列出内网必须使用的服务和应保持公开访问的名称,不按“内部优先”一句话推断所有子域都能正确解析。

防止内部资料意外公开
内部管理主机名和地址不应为了修复外部访问直接复制到公网区域。DNS视图也不是认证,知道地址或进入某个网络不自动获得应用权限。仍需验证登录、访问控制和TLS所用名称,不能只依赖解析差异保护数据。
按设计回归两条路径
分别测试内部合法访问、外部公开访问及不应公开的服务,核对证书、内容和必要接口。涉及VPN分流或条件转发时,记录控制点与负责人。修复后保留两套视图清单,避免未来公共DNS迁移漏掉内部依赖。
关键区别
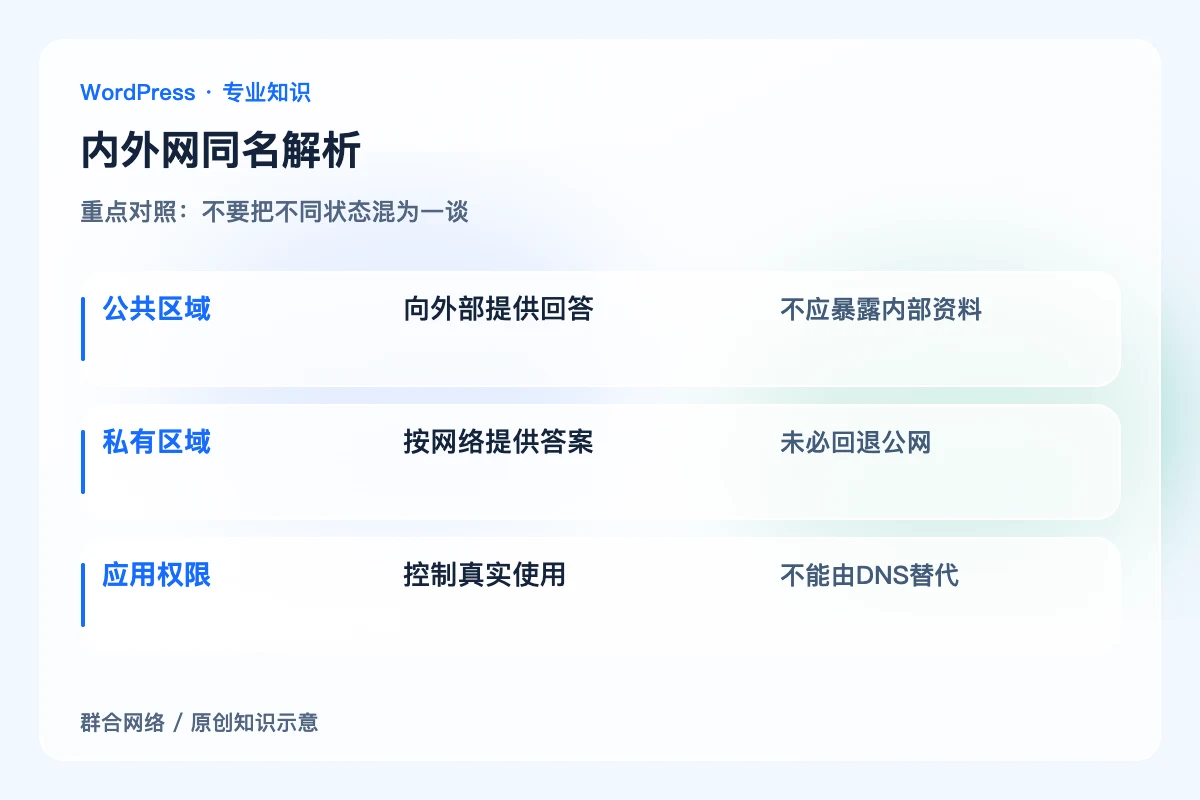
公共区域:向外部提供回答;不应暴露内部资料。
私有区域:按网络提供答案;未必回退公网。
应用权限:控制真实使用;不能由DNS替代。
怎样确认处理到位
内部与外部均按设计访问对应服务,公开区域没有泄露内部资料,TLS和应用权限正常,区域覆盖关系可追溯。
容易误判的边界
公司内外看到不同页面不一定是攻击或缓存错误;先确认设计与配置,不将分视图强行改成单一答案。


