

应用程序密码记录中的创建、最后使用和来源信息,可帮助整理凭据,但不等于逐次API请求日志。完整审计还需要动作、对象和结果等事件信息,不能根据一个时间字段推断期间没有其他使用。
先读清字段含义
通过当前WordPress界面或官方接口确认记录提供哪些字段,区分凭据名称、创建时间、最后使用与最后IP。字段更新机制可能有粒度限制,不应把它当作每次调用都会精确刷新的事件流。缺少字段时也不补猜为从未使用。
将凭据与实际工具对应
每个工具使用独立、可识别名称的应用密码,记录负责人员和用途。多个系统共用一条凭据,会使最后来源难以解释。名字只是人工标识,不能证明某个请求真来自名字所写的工具。

需要审计时增加动作层证据
对敏感自动化记录请求关联ID、目标资源、动作结果和必要的操作者信息,避免记录明文密码和完整认证头。API网关或应用日志与WordPress使用字段可相互对照,但时间、代理IP和隐私范围需要统一解释。
定期审查闲置与异常
结合工具任务周期判断长期未使用的凭据是否需要撤销。最后使用时间异常时先调查,而不是直接宣称入侵;撤销后验证原工具确实失效,保留不含秘密值的凭据台账。使用字段可辅助维护,不能替代业务结果检查。
关键区别
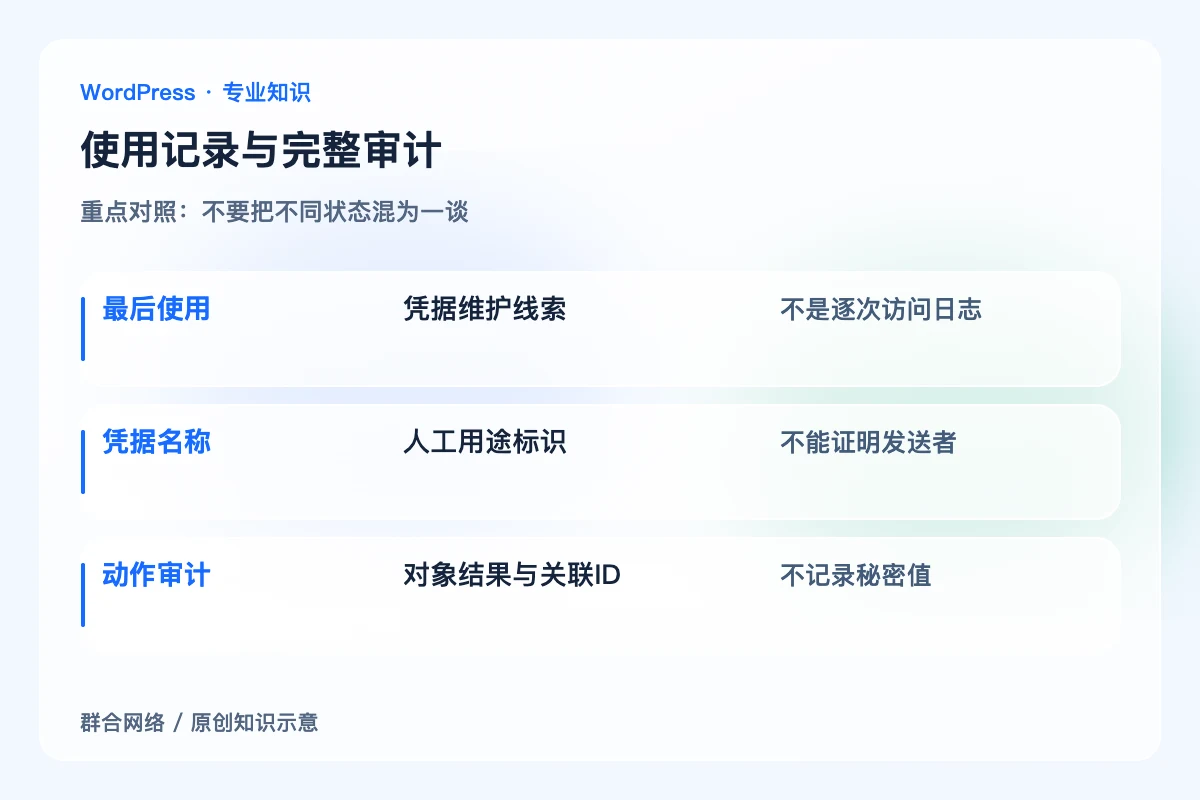
最后使用:凭据维护线索;不是逐次访问日志。
凭据名称:人工用途标识;不能证明发送者。
动作审计:对象结果与关联ID;不记录秘密值。
怎样确认处理到位
凭据能对应真实工具,审计能追到约定敏感操作,时间字段的粒度与缺失边界已注明,闲置凭据处理结果可核查。
容易误判的边界
不要把一次最后IP当作所有请求来源;CDN、代理和共享出口都可能改变可见地址,也不能凭未知IP单独确定是谁使用。


