
权限数字只说明属主、组和其他用户各能做什么,安全与否还取决于文件属于谁、PHP以谁运行及目录承担什么用途。不能把一套数值套到所有主机,更不能用全面可写来解决一次更新失败。
先识别运行与部署身份
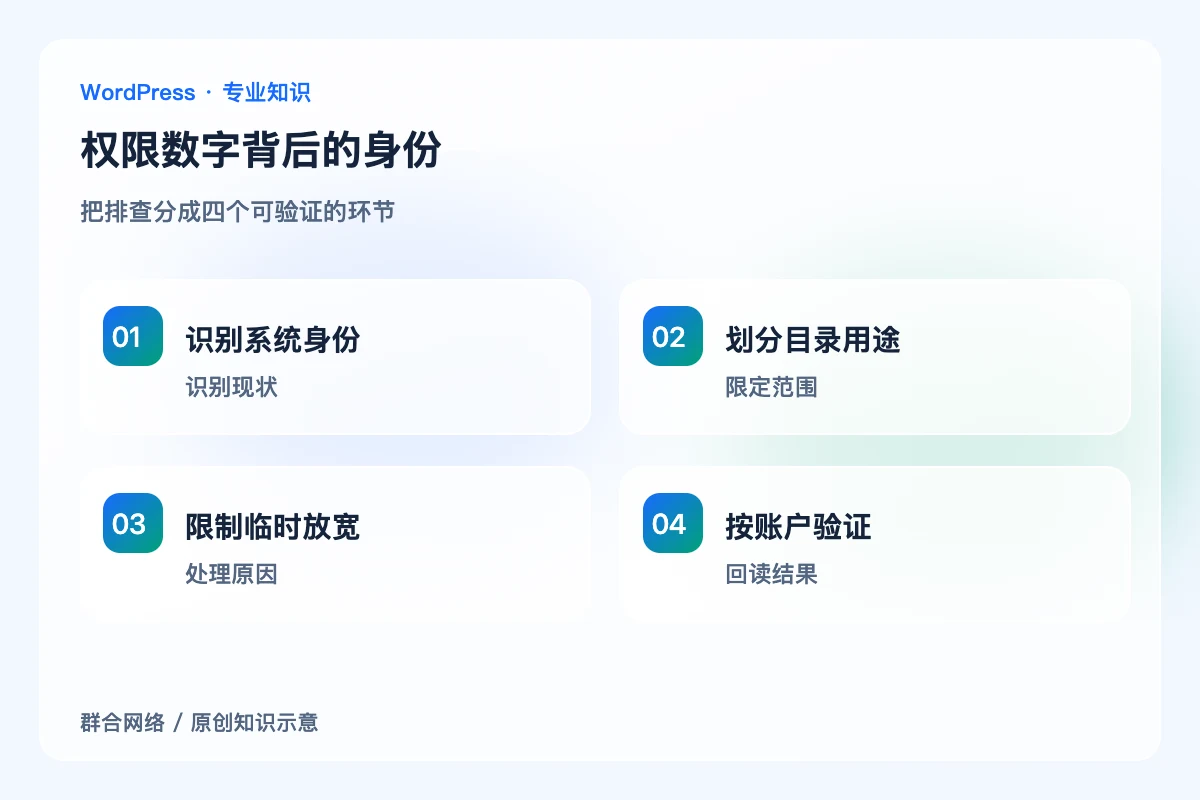
记录PHP进程、文件部署和备份任务分别使用的系统账户,以及站点是否与其他客户共享用户。相同权限数字在不同属主关系下,实际可写范围不同。面板显示文件可读,不等于Web进程拥有或不拥有写权限。
按目录用途分配写入
上传和必要缓存需要运行时写入,程序代码则可由受控部署流程管理。私钥、配置和备份应限制读取范围,不能因为位于同一根目录就使用相同策略。目录的进入权限与文件的读写权限也要一起考虑。
对临时放宽设结束条件
更新或迁移确需改变权限时,记录目标目录、操作原因和恢复值。先检查路径、磁盘及属主,不用递归777快速掩盖问题。自动化脚本若以root写文件,还要考虑之后普通PHP用户是否能更新和清理这些文件。
从实际账户验证边界
在受控环境分别验证正常上传、缓存写入和程序部署,以及不应被读取或修改的文件受到限制。不要只看权限位的外观。共享主机还需确认其他站点用户无法访问敏感目录,这不能由WordPress角色设置单独保证。
关键区别

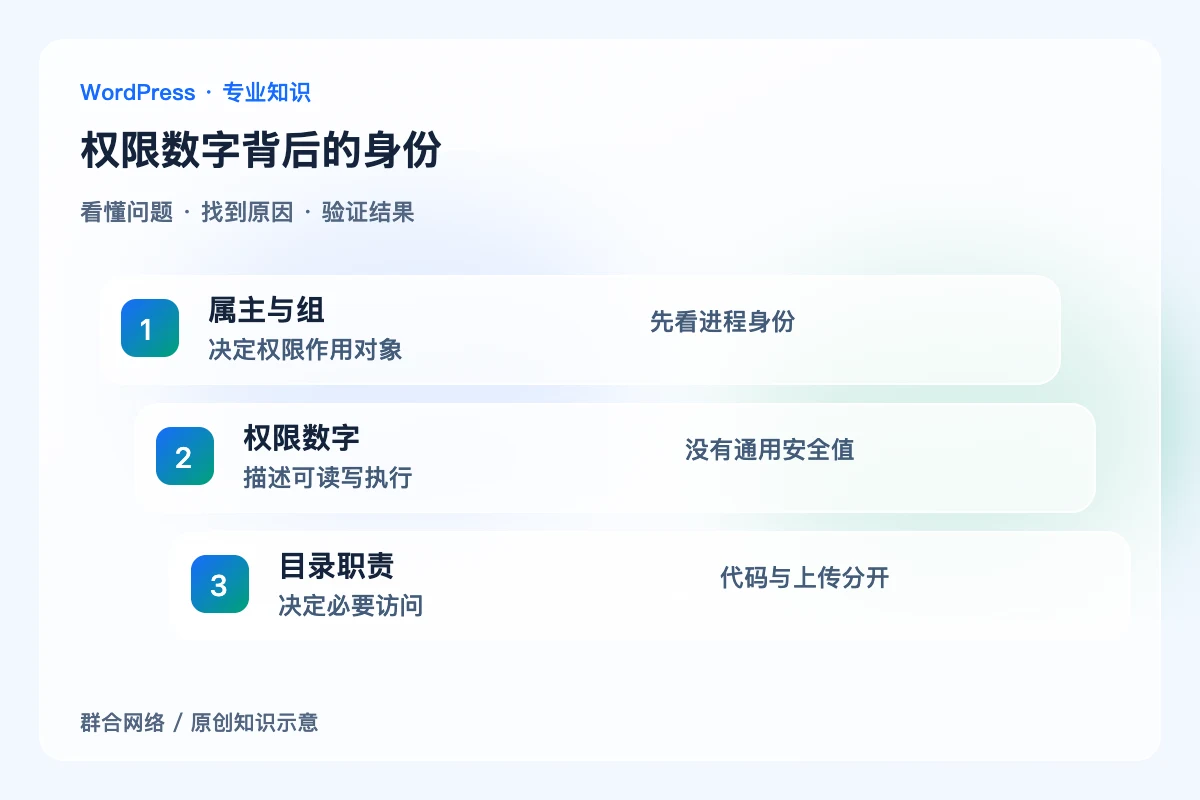
属主与组:决定权限作用对象;先看进程身份。
权限数字:描述可读写执行;没有通用安全值。
目录职责:决定必要访问;代码与上传分开。
怎样确认处理到位
正常业务能写入约定目录,敏感文件和程序目录保持预期限制,临时放宽已恢复,共享账户影响已明确。
容易误判的边界
文件更新成功与权限安全应分别验证;不同主机的运行用户、属主和目录职责不同,不能照抄一套递归权限命令。


