
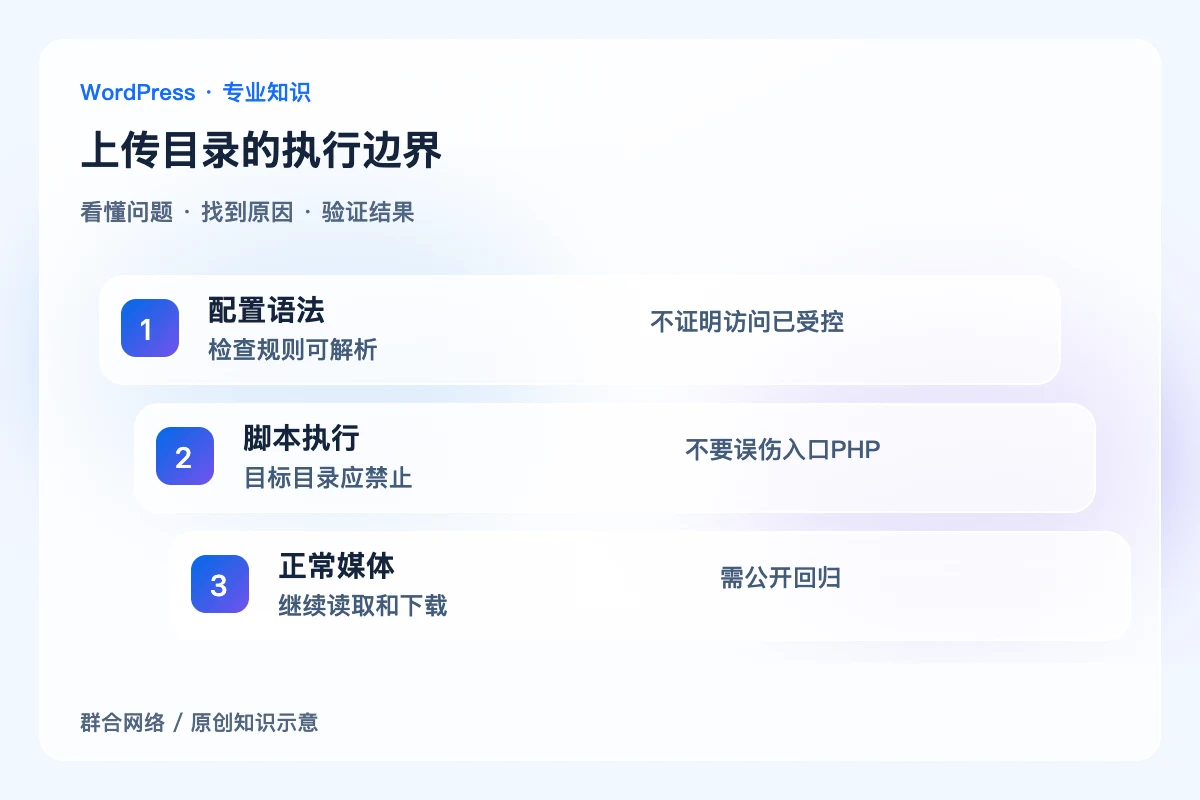
禁止上传目录执行脚本应落实到实际Web服务器和PHP处理链。放置一份适用于其他服务器的规则文件,未必生效;验收既要检查脚本不能执行,也要确认正常图片和下载没有被误拦。
先识别处理请求的服务器
记录反向代理、Nginx或Apache以及实际PHP处理方式。Nginx不会因为目录里出现.htaccess就自动采用Apache规则,代理后端也可能另有路由。规则应覆盖所有真正可进入该目录的公开访问路径,而不只一个测试域名。
限定到需要保护的目录
明确目标是uploads等内容目录,检查别名、映射和符号链接是否形成其他入口。不要为方便对整个站点禁止PHP,影响正常WordPress入口。也不要把允许上传图片,理解为该目录必须具备执行程序的权限。
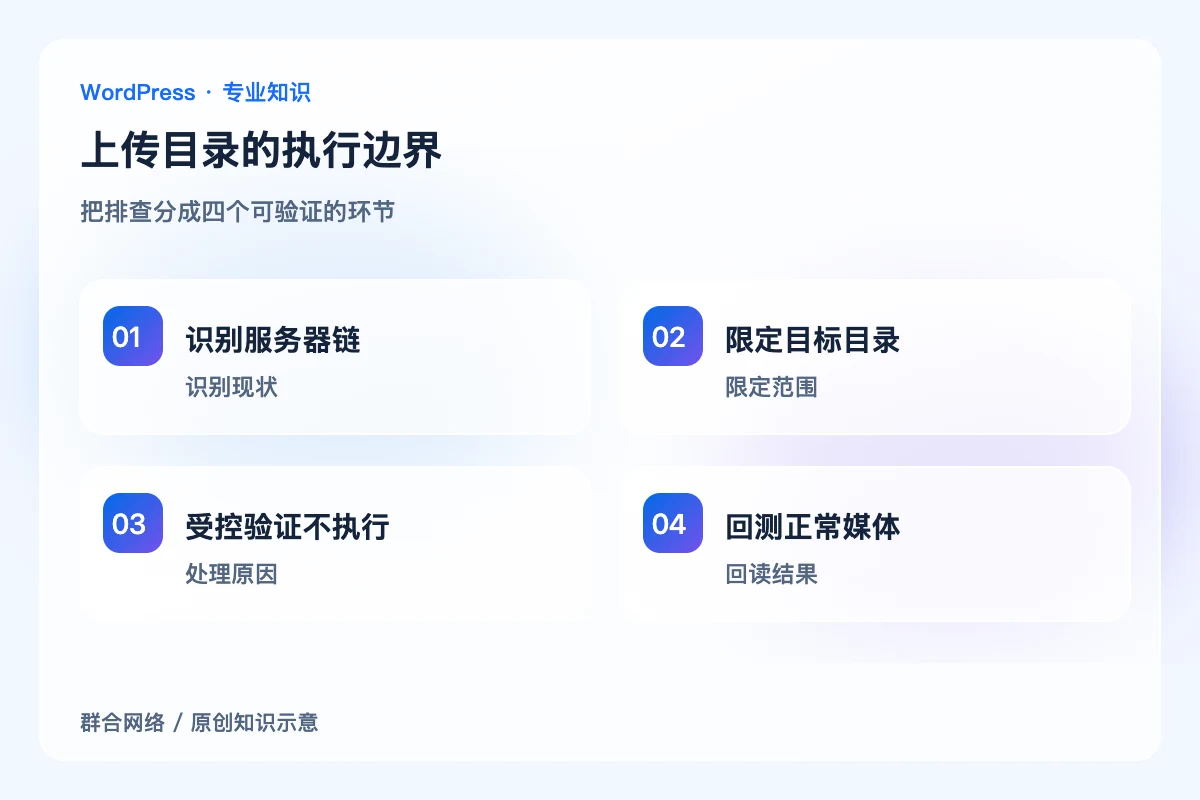
用无害受控样本验证
在授权测试环境采用不会写入、连接或读取敏感数据的测试文件,核对响应是否执行、拒绝或作为下载返回。配置检查成功只能说明语法可接受,仍需从真实访问路径验证;测试完成后移除样本,避免留下新的公开入口。
回归正常媒体与下载
检查多种图片、PDF和站点使用的其他允许类型,确认响应头、内容和缓存均正常。若规则以文件名后缀匹配,还需确认路径规范化与实际处理程序一致。将规则来源、适用服务器和回退路径写入维护记录。
关键区别
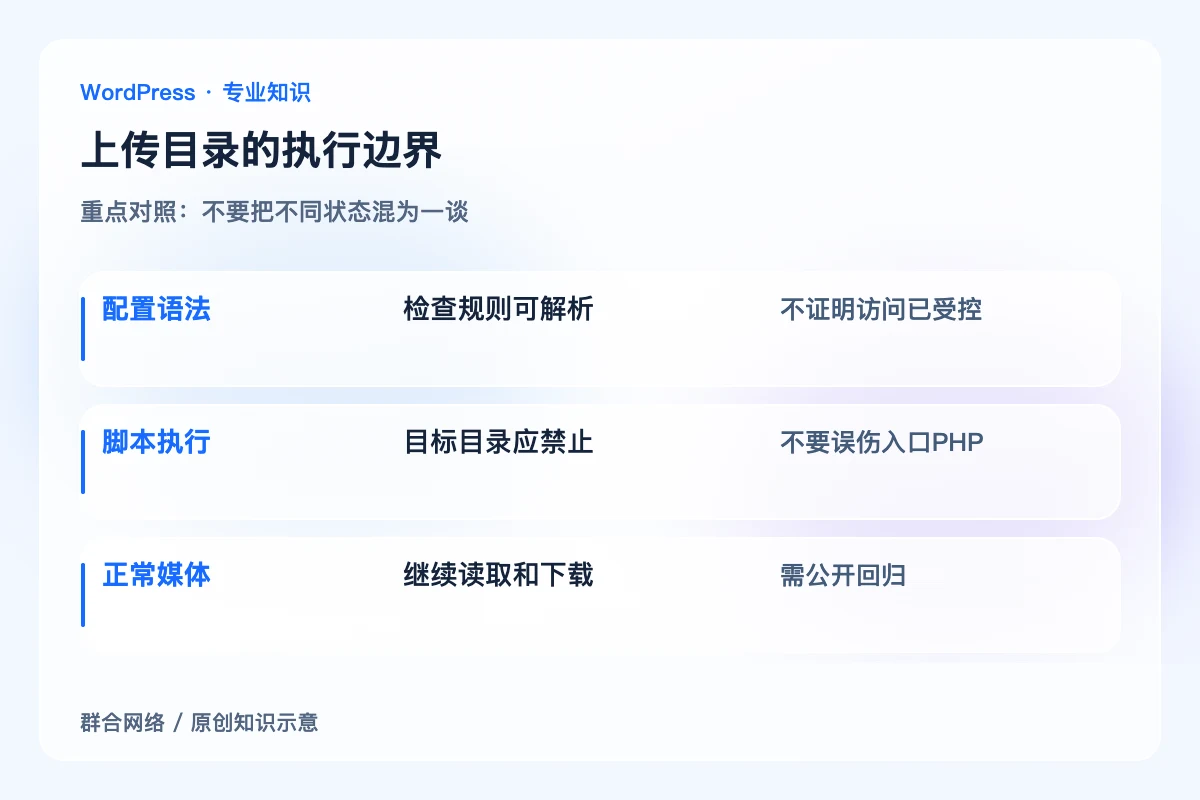
配置语法:检查规则可解析;不证明访问已受控。
脚本执行:目标目录应禁止;不要误伤入口PHP。
正常媒体:继续读取和下载;需公开回归。
怎样确认处理到位
目标目录的脚本无法通过公开入口执行,正常媒体和下载可用,测试文件已清理,代理与后端没有留下绕过路径。
容易误判的边界
目录权限与Web服务器执行规则是不同控制;关闭某一层执行不代表上传内容本身已经经过安全检查。


