
扩展防护可能通过PHP配置在WordPress启动前加载防火墙。只删除插件目录,相关引用若仍指向不存在的文件,可能让站点报错;卸载应遵循插件当前流程并核查实际PHP配置与可回退文件。
确认真正生效的加载方式
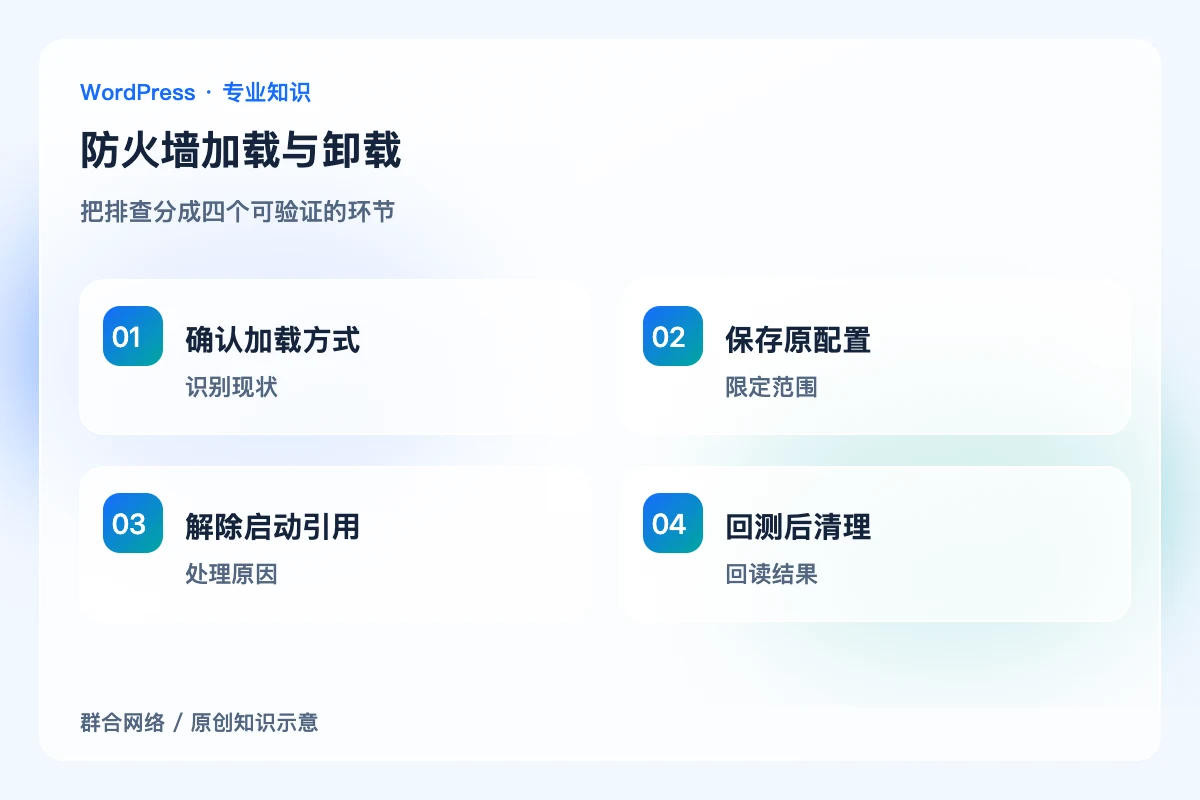
检查Wordfence显示的防护级别,以及主机环境使用的PHP运行方式。记录相关.user.ini、php.ini或其他配置中的引用来源,区分全局配置与单站配置。不要根据另一个站点的文件路径直接修改共享服务器设置。
按官方移除步骤解除引用
先保存配置和插件生成的恢复副本,使用当前版本的移除扩展防护流程,再检查PHP是否仍会加载旧入口。不同主机的配置刷新时机可能不同;后台按钮成功只是过程证据,不能立即据此删除所有相关文件。
处理路径改变的迁移情况
网站复制到新目录或更换主机后,旧的绝对路径可能继续残留。核对实际站点根目录与PHP读取到的配置,而不是只搜索插件目录。若配置由主机平台管理,应由相应权限人员修改,避免改错另一套PHP池。
最后再清理已确认文件
确认公开页面、后台及必要任务均能正常执行后,按卸载范围清理不再引用的文件。保留恢复说明和本次差异。遇到白屏时优先检查错误日志中的加载失败,不反复重装多个安全插件增加诊断变量。
关键区别

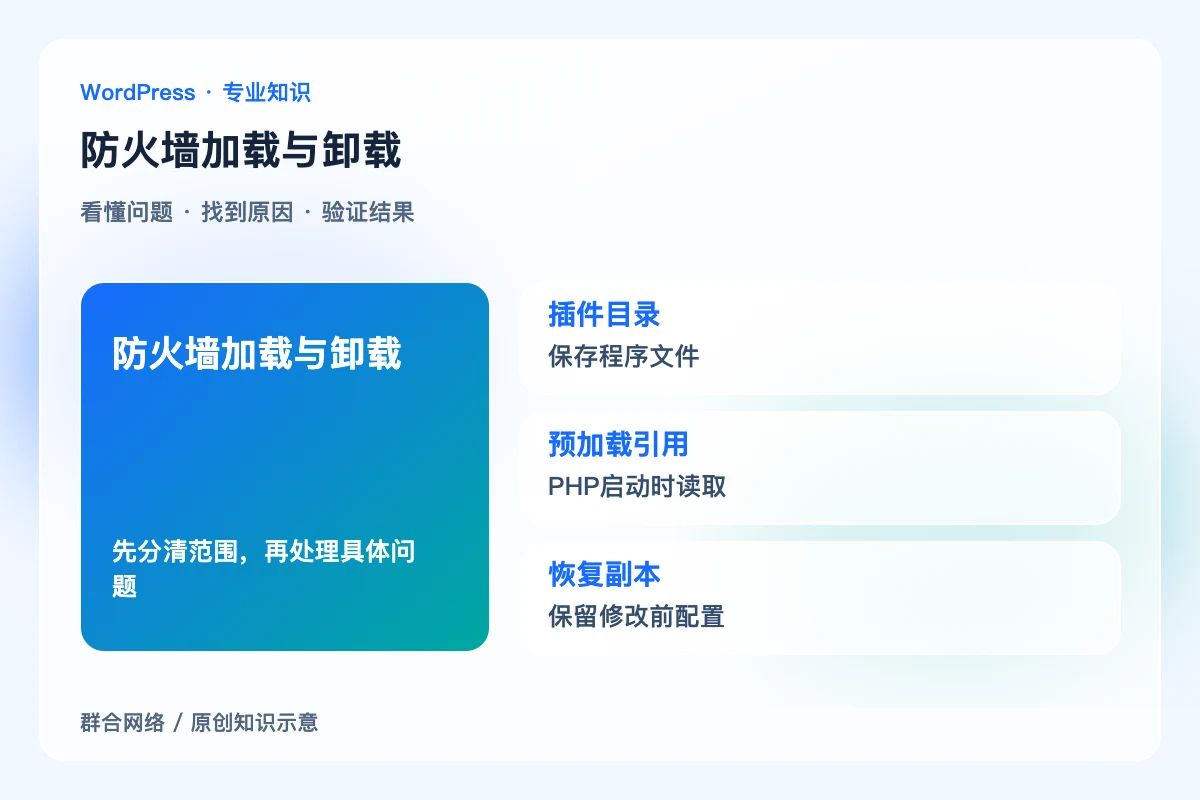
插件目录:保存程序文件;不是唯一配置。
预加载引用:PHP启动时读取;路径失效可能报错。
恢复副本:保留修改前配置;清理前先核实。
怎样确认处理到位
实际PHP环境不再引用已移除文件,前后台和计划任务正常;恢复副本可定位,其他站点或PHP池的配置未被误改。
容易误判的边界
不要手工删掉所有含wordfence字样的文件来代替卸载流程,尤其不能在共享主机上批量覆盖PHP配置。


