
PHP配置可能来自主配置、额外扫描文件、运行池或目录级设置,且不同指令允许修改的位置不同。改到一个php.ini文件不等于目标站点已经采用它;应先读取有效值和配置来源,再调整对应层。
从生效结果反查文件
记录网站端目标指令的有效值、当前加载配置文件和额外扫描文件列表。命令行的结果可能不同,应在相同SAPI下比较。面板保存的文本、目录名称和某篇教程的默认路径都不能代替当前进程真实读取的配置位置。
理解不同层的覆盖权限
主配置、扫描目录、FPM池与用户目录设置可能承担不同作用;不是所有指令都能通过脚本ini_set修改。先查看目标指令的可修改范围,再判断是不是上层管理值锁定。不要在多处重复写同一数值,让以后无法确定最终来源。

核对面板生成和重载机制
一些主机面板会生成配置并在保存或切换版本时覆盖人工改动。按服务商支持的方式管理,记录自定义入口和生效步骤。若需要重载,先做配置检查与同池影响评估;也要留意目录级配置可能存在缓存,不把延迟生效误判成完全未读取。
保留单一清楚的配置责任
完成调整后再次读取网站有效值,验证依赖它的实际功能,再核对CLI或计划任务是否需要独立设置。删除确认无用的冲突配置前保存副本。最终记录指令、来源层和后续维护入口,避免下轮升级重复在错误文件中加补丁。
关键区别
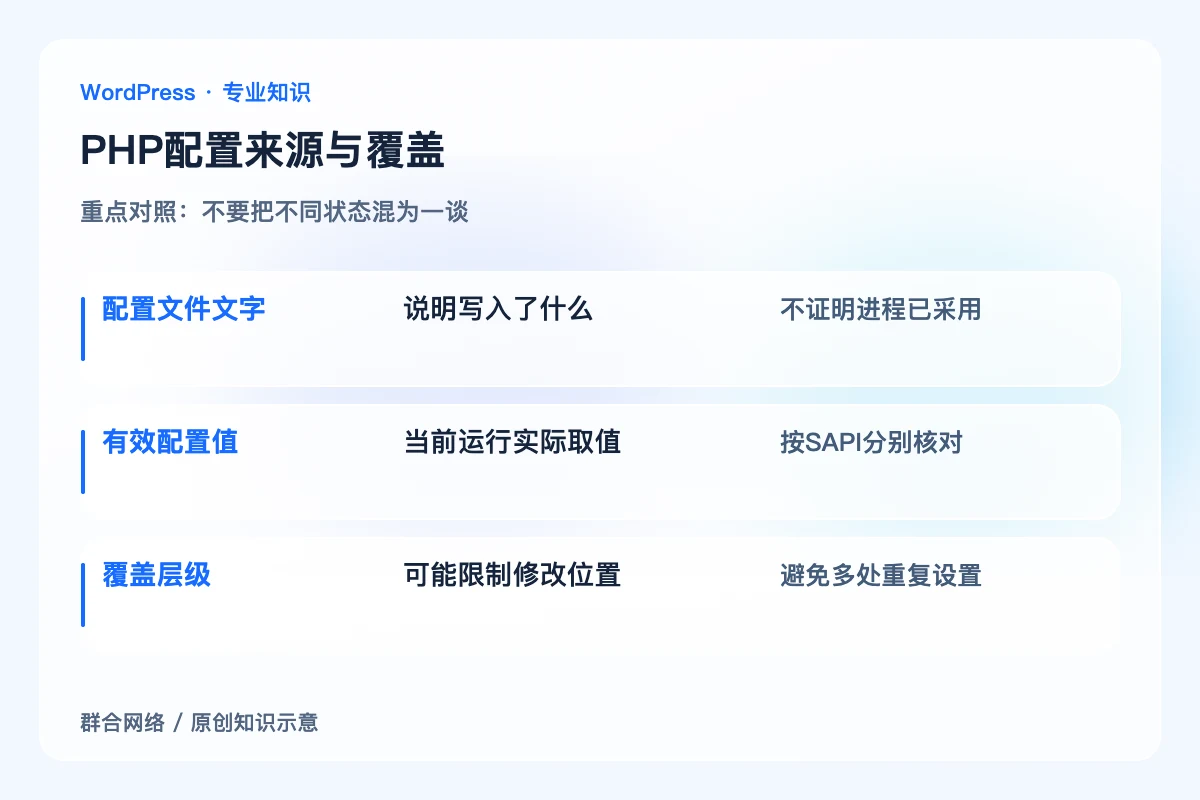
配置文件文字:说明写入了什么;不证明进程已采用。
有效配置值:当前运行实际取值;按SAPI分别核对。
覆盖层级:可能限制修改位置;避免多处重复设置。
怎样确认处理到位
目标网站的有效值与预期一致,实际功能验证通过,配置来源和更新方式可解释,没有遗留多处互相覆盖的未知设置。
容易误判的边界
不要假定所有PHP指令都能在WordPress里即时修改;目录、池及面板规则需要按实际主机实现核查。


