
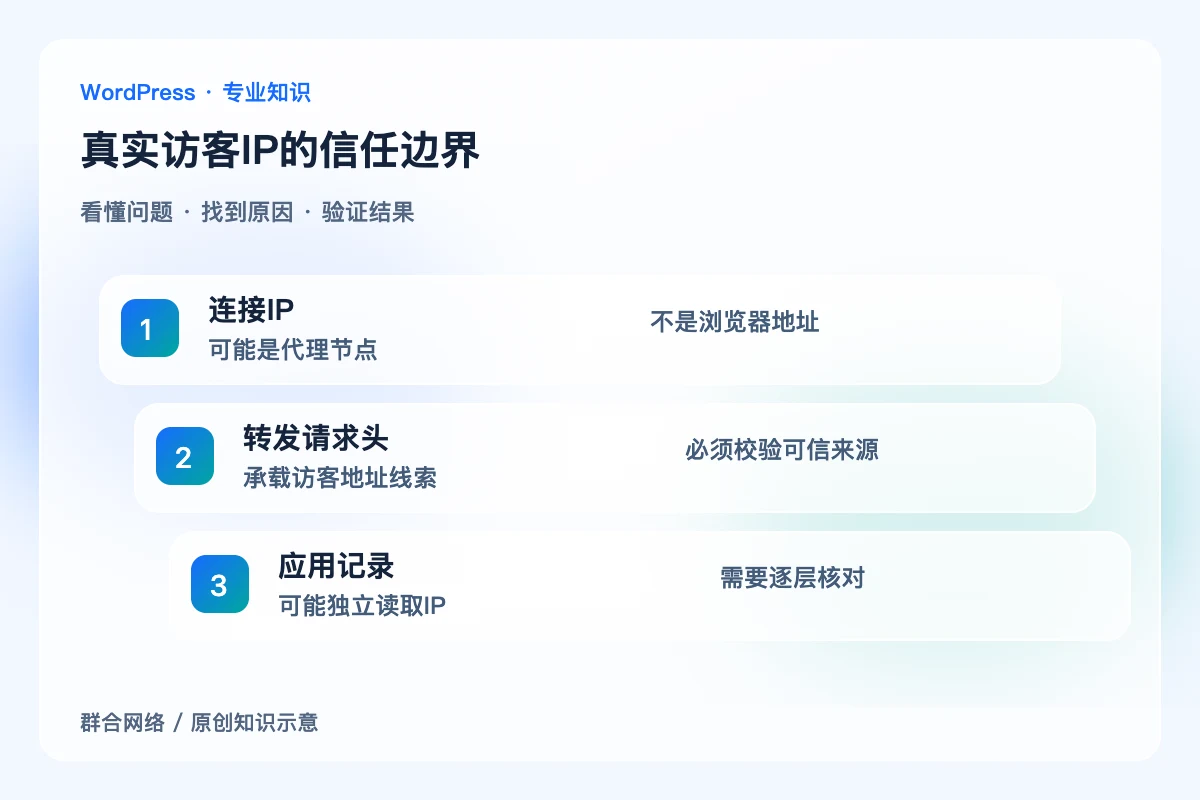
源站连接IP可能属于Cloudflare节点,真实访客地址通过特定请求头传递。恢复时必须限定可信代理来源;若对任意直连请求都相信同名头,攻击者就可能伪造日志、限流和访问控制所用的地址。
先区分连接地址与转发地址
记录Web服务器日志当前使用的变量,并比较代理请求中的CF-Connecting-IP等头。IPv4、IPv6及相关兼容设置可能影响具体字段。日志出现节点地址是代理链路的正常特征,不能直接将其当作真实访问者进行封禁。
仅对可信代理应用恢复规则
按Web服务器支持的真实IP机制配置可信来源,来源地址应依据Cloudflare官方IP清单维护。不能使用无条件信任所有地址的配置。若前面还有负载均衡或另一层代理,需要画清完整链路,确认哪个节点重写、保留或移除了请求头。

核对使用IP的全部业务
日志恢复后,安全插件、速率限制、审计、地理定位和表单记录可能各自读取不同字段。逐项检查,不应认为改一条日志格式就修好了所有IP判断。对用于安全决策的字段尤其要确认其来源链与伪造防护。
用代理和直连对照验证
授权测试中,从代理路径访问应记录预期访客来源;若源站允许直连,携带伪造头的测试请求不应获得任意身份。检查错误日志和应用记录的一致性,保留可信IP列表更新方式,不在公开报告中展示用户完整地址与访问内容。
关键区别

连接IP:可能是代理节点;不是浏览器地址。
转发请求头:承载访客地址线索;必须校验可信来源。
应用记录:可能独立读取IP;需要逐层核对。
怎样确认处理到位
代理请求在日志与应用中呈现预期来源,非可信连接不能通过自填请求头冒充其他地址,限流规则仍能正确工作。
容易误判的边界
请求头名称不是可信身份凭证。多层代理、IPv6兼容和直接绕过代理等情形,都需按真实部署单独验证。


