

CAA是DNS中的证书签发授权信息,与网站A记录、已有证书能否打开不是同一件事。签发报错时,应核对实际签发机构、申请域名及其适用CAA记录,也要区分授权不符和DNS查询失败。
保留签发错误的具体内容
记录申请的是根域名、www还是通配符,使用哪一家CA,以及报错时间和任务标识。已有证书还没到期时,网站可能继续正常访问;这并不证明新的证书申请一定能通过。不要只凭浏览器绿色锁头排除续期风险。
核查权威DNS与适用记录
在实际权威DNS服务商查看CAA,并按CA查询规则核对目标域名、别名及上级适用关系。不同子域可以有不同授权。查询超时、SERVFAIL或DNSSEC错误,与明确禁止某家CA签发,应分别记录和处理。
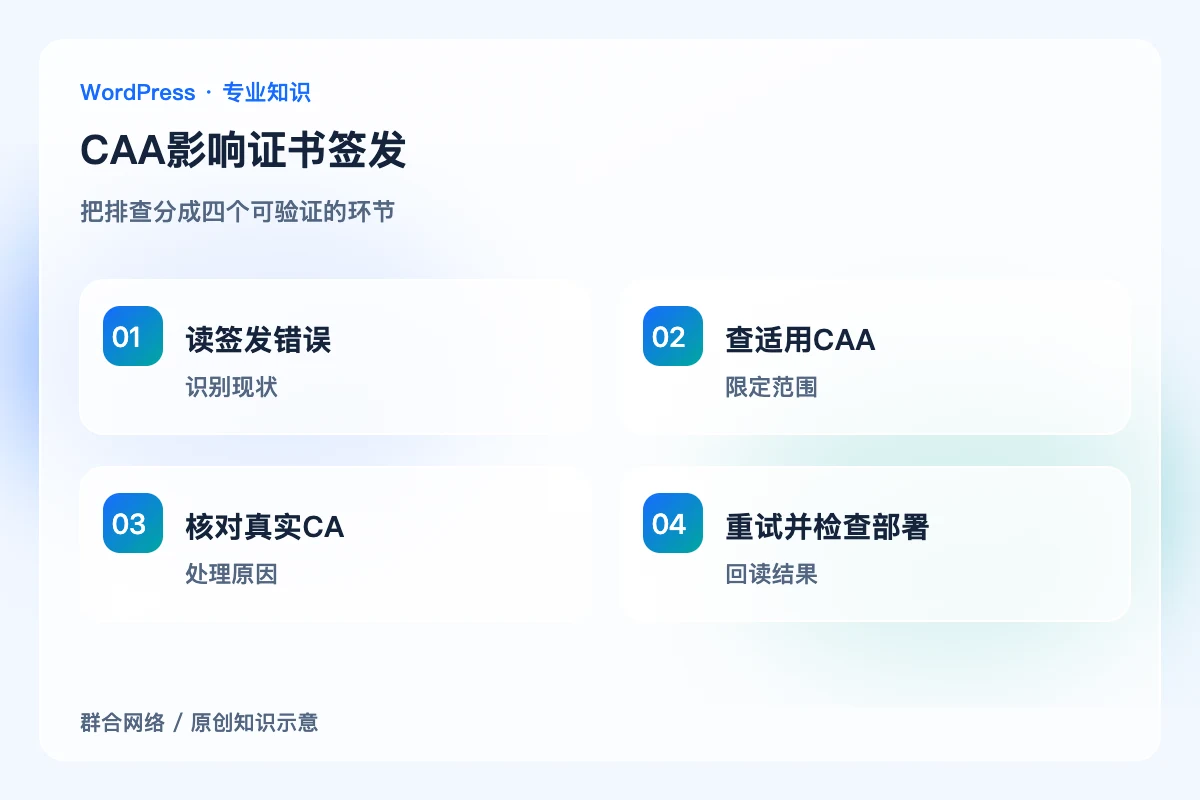
按真实签发需求调整授权
先确认当前托管平台实际使用的CA,再按其官方要求配置必要的issue或issuewild等记录。使用Let’s Encrypt时,其官方CAA标识为letsencrypt.org;其他CA不可照搬。避免一遇错误就删除所有限制,也不要遗留已不用平台的宽泛授权。
等待解析生效后重新检查
确认权威及所需解析路径返回正确结果,再按签发客户端的流程重试,留意服务商的申请限制。签发成功后,还需检查部署、证书域名和后续自动续期,而不是停在DNS已保存这一步。
关键区别
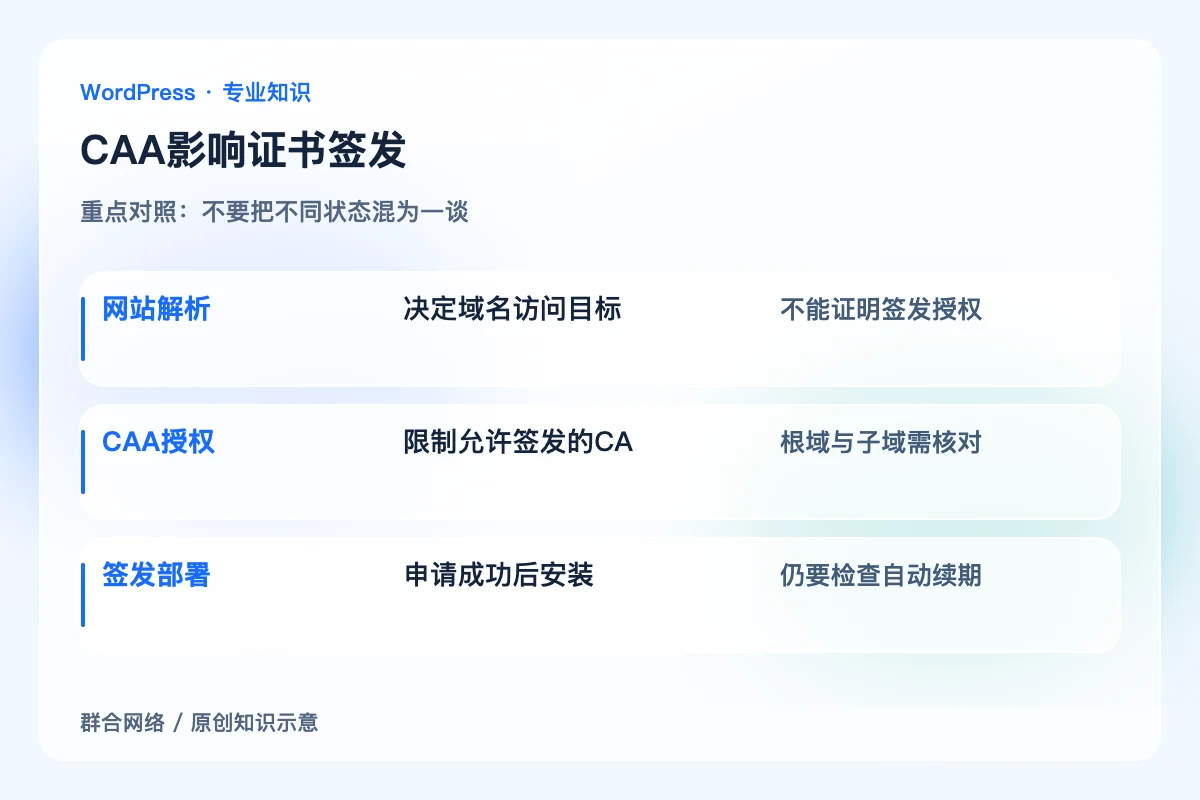
网站解析:决定域名访问目标;不能证明签发授权。
CAA授权:限制允许签发的CA;根域与子域需核对。
签发部署:申请成功后安装;仍要检查自动续期。
怎样确认处理到位
证书签发错误消除,新证书覆盖正确域名并已实际部署,续期任务使用的CA与DNS授权一致。
容易误判的边界
示例标识只适用于对应CA;不在文章中猜测客户托管平台采用的签发机构。


