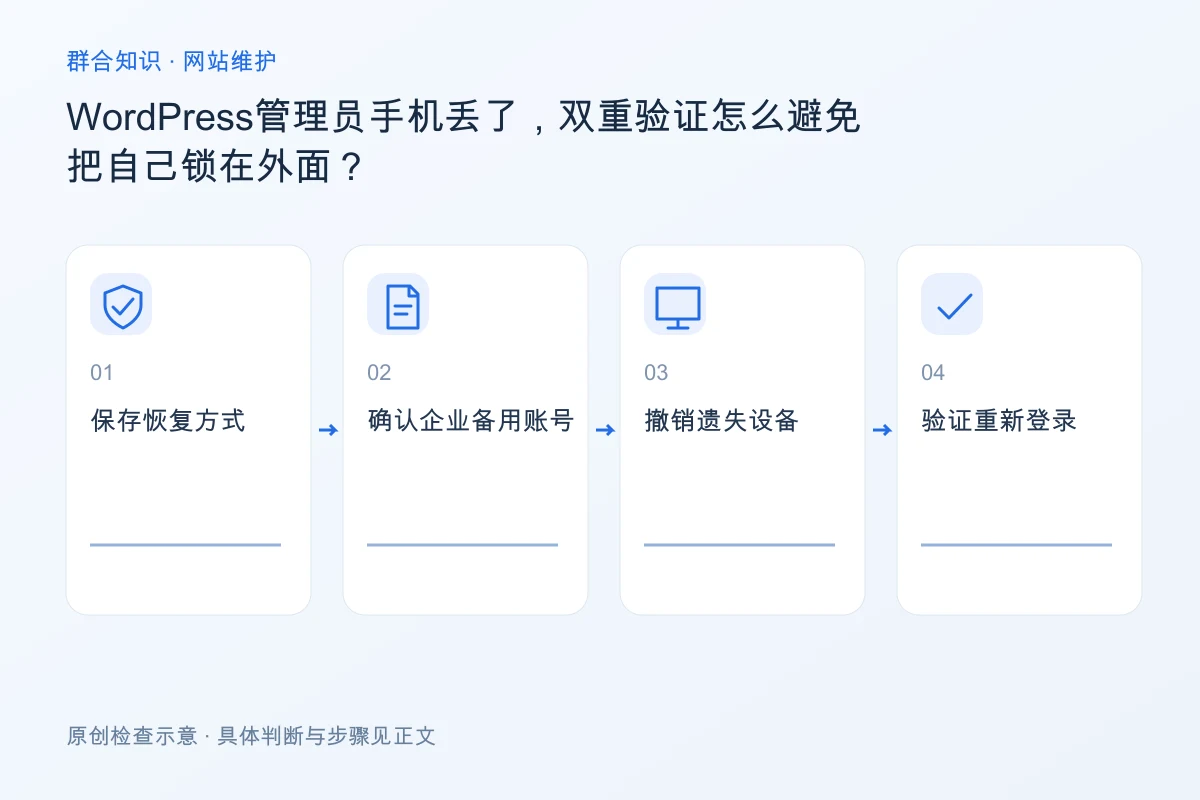
在启用双重验证时就安排恢复方式和企业备用管理路径。恢复代码应安全保存,备用管理员应由企业控制并定期核对。手机丢失后按当前验证插件的官方恢复流程处理,不在公开聊天中提交恢复代码或主机凭据。
先确认验证由谁提供
双重验证可能来自安全插件、托管登录或第三方身份平台。不同系统的恢复方式不一样。记录所用平台、管理员归属与企业负责人,不凭通用网络命令删除安全配置。
恢复资料不存普通共享表
恢复代码、密钥和账号密码属于敏感资料,应使用企业允许的安全保存方式。普通交接记录写恢复资料存放位置和授权人即可。备用账号不是所有员工共用的超级账号,应明确负责人和最小必要权限。
遗失后回收现有访问
核对遗失设备上的登录会话、验证绑定和可能的恢复渠道,在合法授权下进行撤销与重新绑定。如果后台不能登录,使用受控的主机支持或官方恢复路径,并记录改动与回退。恢复操作不等于对设备本地资料完成清理。
完成两个方向的验证
确认授权管理者能够重新登录,也确认失效绑定不能再使用。复查所有管理员,不让临时恢复账号长期遗留;关闭临时措施前确认正常路径已可用。双重验证的目标是加强账号保护,同时保持企业可恢复的管理能力。