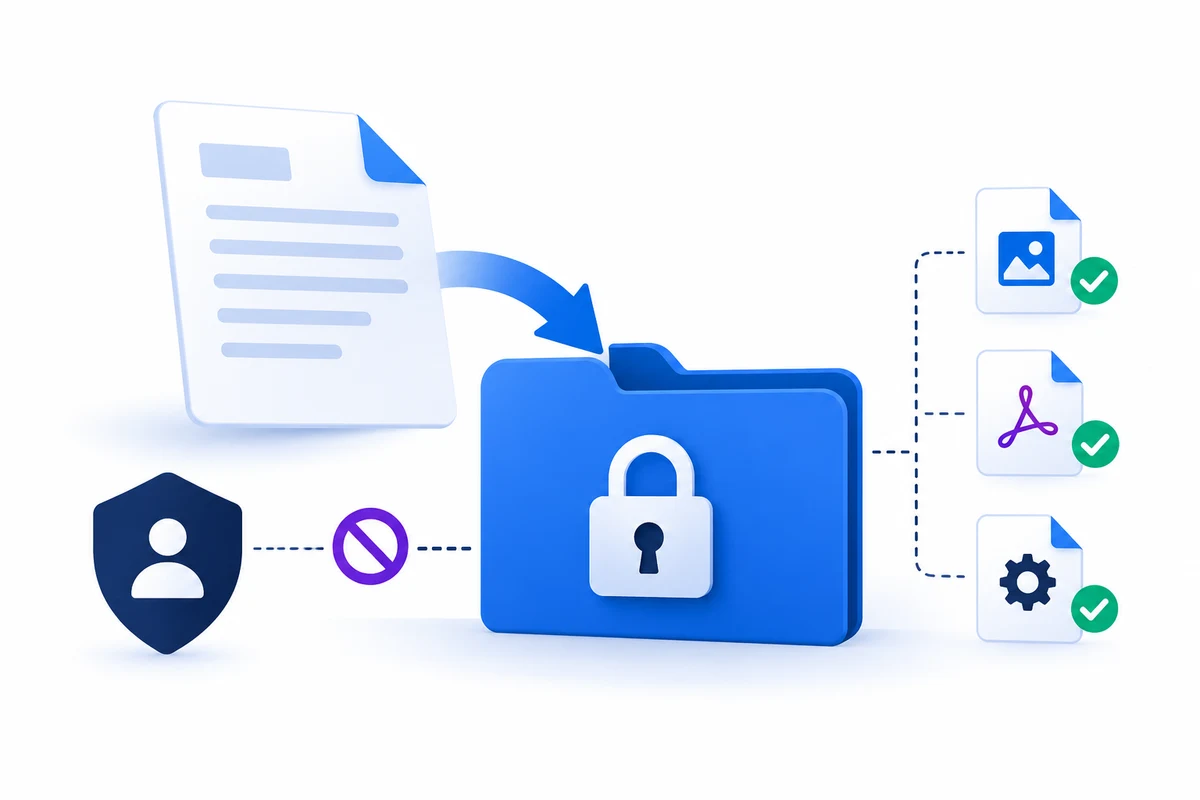
普通表单能接收文件,并不代表文件受到保密保护。上传前要明确可接受资料、存储位置、访问权限和后续处理;敏感技术文件应使用企业确认的受控渠道,不能放进公开媒体库再靠隐藏链接保护。
先决定哪些资料能进入普通表单
产品照片、公开规格与客户保密图纸的风险不同。页面说明支持格式与大小,提醒不要在普通入口提交密码、身份资料或不必要的商业机密。确需敏感图纸时,先确认适用协议与受控接收方式,不把一个勾选框当作全部保密安排。
文件检查覆盖服务端
浏览器限制格式只减少误操作,服务端仍需检查类型、大小和命名,防止可执行文件进入公开目录。OWASP的上传指南建议采用允许列表、限制大小与恰当存储等多层措施。具体插件和服务器能否做到要实查,不能因为装了安全插件就声称所有附件安全。
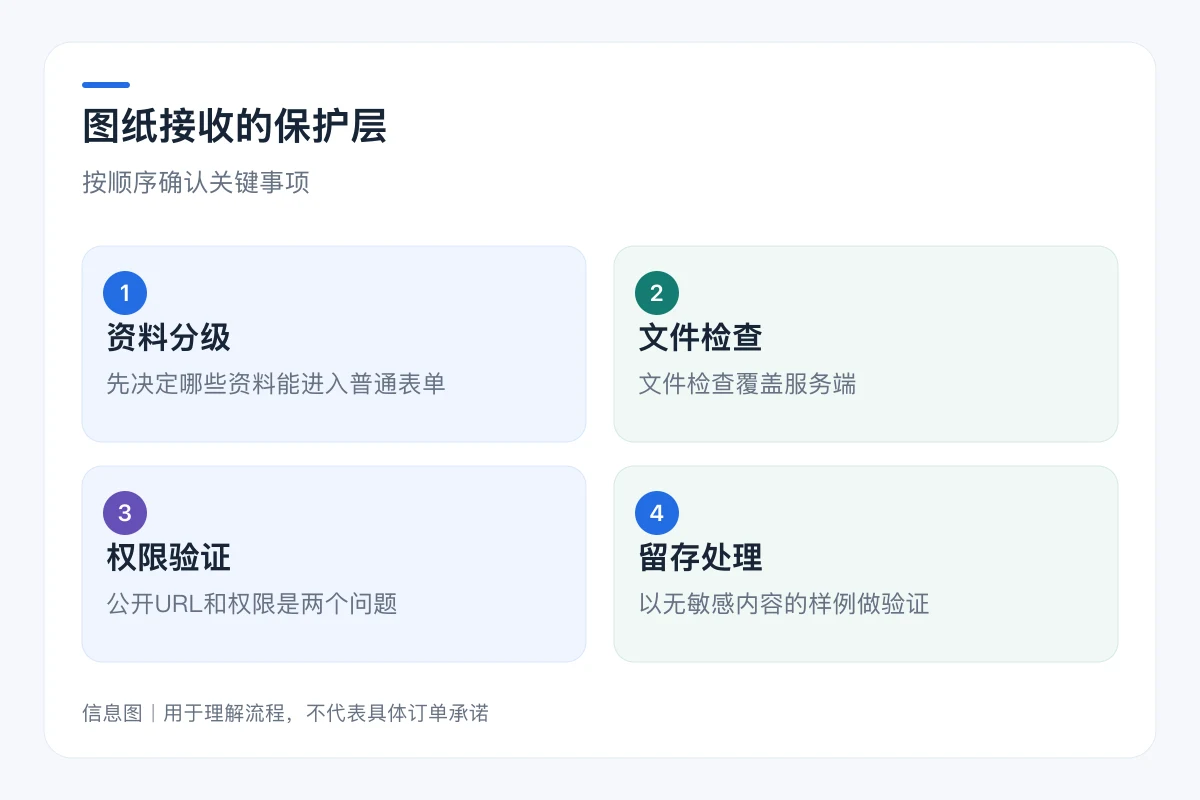
公开URL和权限是两个问题
随机文件名、robots或noindex都不能代替访问控制。应核对未登录用户能否直接下载、是否被备份到其他系统、通知邮件是否泄露完整附件链接。销售只获得业务需要的资料,文件转发与保存规则也要说明。不能在文章分析或网站事件里记录客户文件内容。
以无敏感内容的样例做验证
上传一份标明测试用途的文件,查看实际保存位置、授权用户访问和未授权访问结果。再核对文件替换、过期或删除的业务规则,避免旧资料无限保留。测试不触碰真实客户图纸,发现保护不符时暂停敏感资料入口,保留安全的咨询路径。
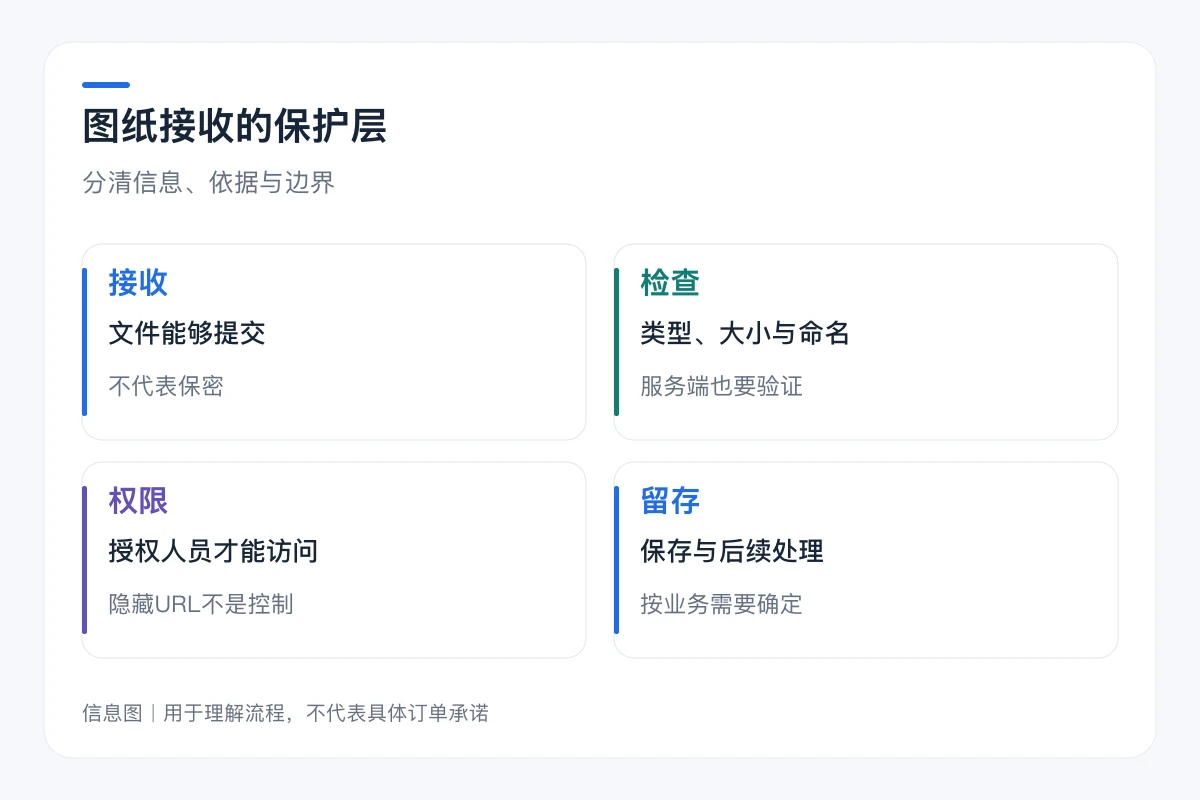
重点对照
| 信息项 | 核对内容 | 需要注意 |
|---|---|---|
| 接收 | 文件能够提交 | 不代表保密 |
| 检查 | 类型、大小与命名 | 服务端也要验证 |
| 权限 | 授权人员才能访问 | 隐藏URL不是控制 |
| 留存 | 保存与后续处理 | 按业务需要确定 |
常见问题
PDF图纸一定是安全文件吗?
不能仅按扩展名判断,仍需采用适当检查与安全处理。
签保密协议后就可以公开存储吗?
不可以。协议与技术访问控制是不同层次,需要实际保护措施。