
未知PHP文件应先在不执行它的前提下保存必要证据,再决定隔离和替换。直接在浏览器打开可疑脚本、立即删除全部同名文件,都会增加风险或破坏后续判断文件来源的线索。
保存文件与基本属性
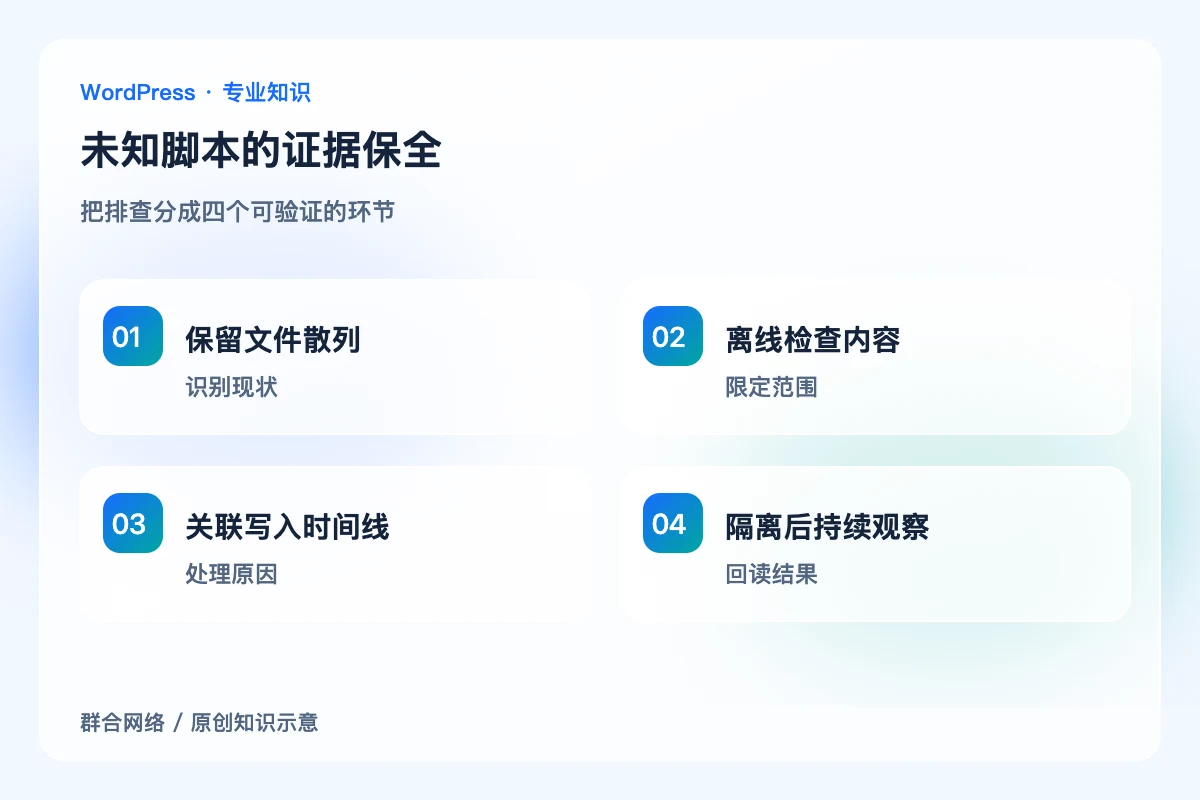
记录发现时间、相对路径、文件散列和所属账户,在受控位置保存副本。时间戳可以被改动,不能单独证明创建者。对外分享仅提供脱敏摘要;脚本可能包含凭据或客户数据,不应作为普通公开附件上传。
离线查看而不是运行
用文本方式检查内容和依赖,必要时由具备经验的人员在隔离环境分析。编码、混淆或某个函数名本身不等于确诊,但外部连接、动态执行和异常写入值得进一步核查。不要为了“看看它做什么”在生产PHP中直接执行。
把文件放回时间线
对照发布记录、主机访问、上传和账户活动,查同一时间附近还有哪些变化。记录文件是否位于允许上传目录、是否被计划任务或配置引用。只删除一个看得见的文件,可能没有切断实际写入来源。
隔离后检查业务与再生成
采取可恢复的隔离措施前确认依赖,之后检查相关页面和后台功能。继续观察文件是否重新出现以及其他异常行为。若文件属于合法插件运行产物,应补充来源说明,而不是永久将整个目录屏蔽。
关键区别
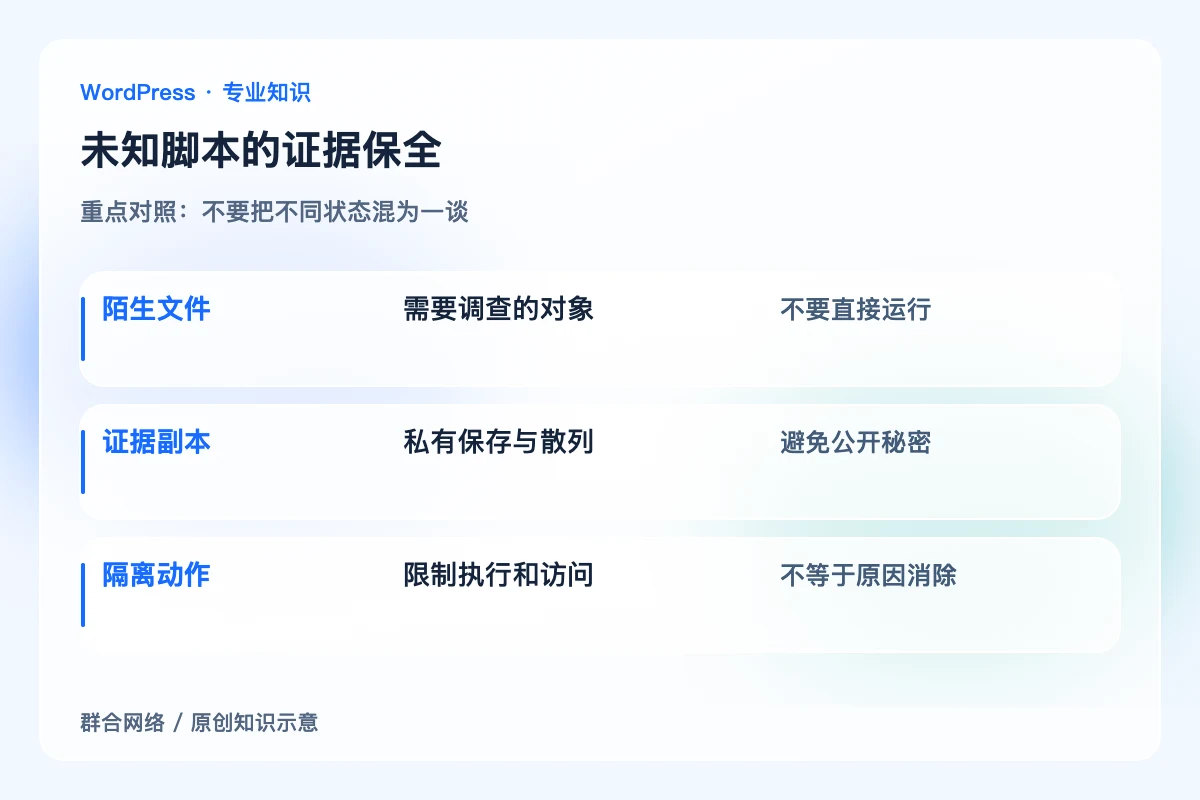
陌生文件:需要调查的对象;不要直接运行。
证据副本:私有保存与散列;避免公开秘密。
隔离动作:限制执行和访问;不等于原因消除。
怎样确认处理到位
原证据有可核对副本,隔离范围清楚且业务正常;文件来源、关联异常与未确认项能够分别说明,重新生成也能被发现。
容易误判的边界
此流程不提供执行可疑代码的方法;发现明显持续入侵时还需控制相关账户和写入权限,不应只在文件层面来回删除。


