
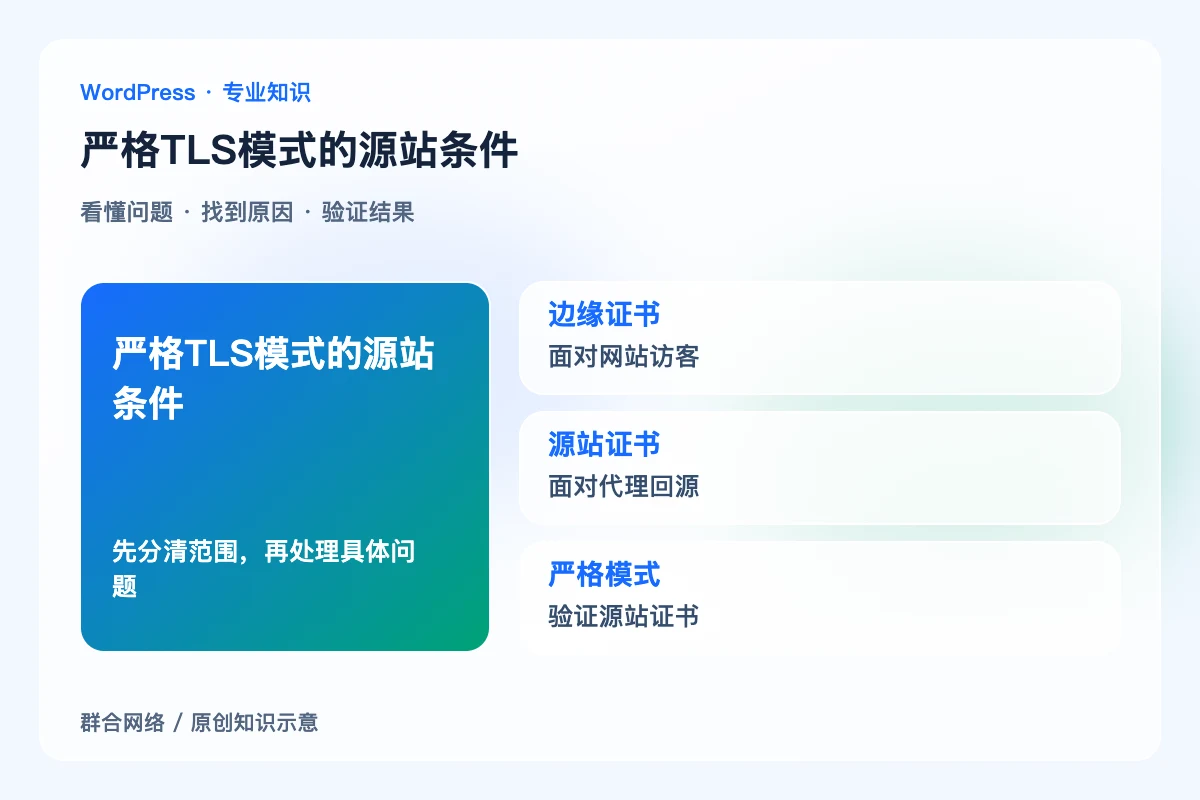
Full (strict)会核验Cloudflare到源站这一段的证书有效性、信任关系和主机名。边缘证书正常、浏览器看到锁头,并不能证明源站已满足严格校验;切换前应单独核查源站TLS配置。
区分两段TLS的责任
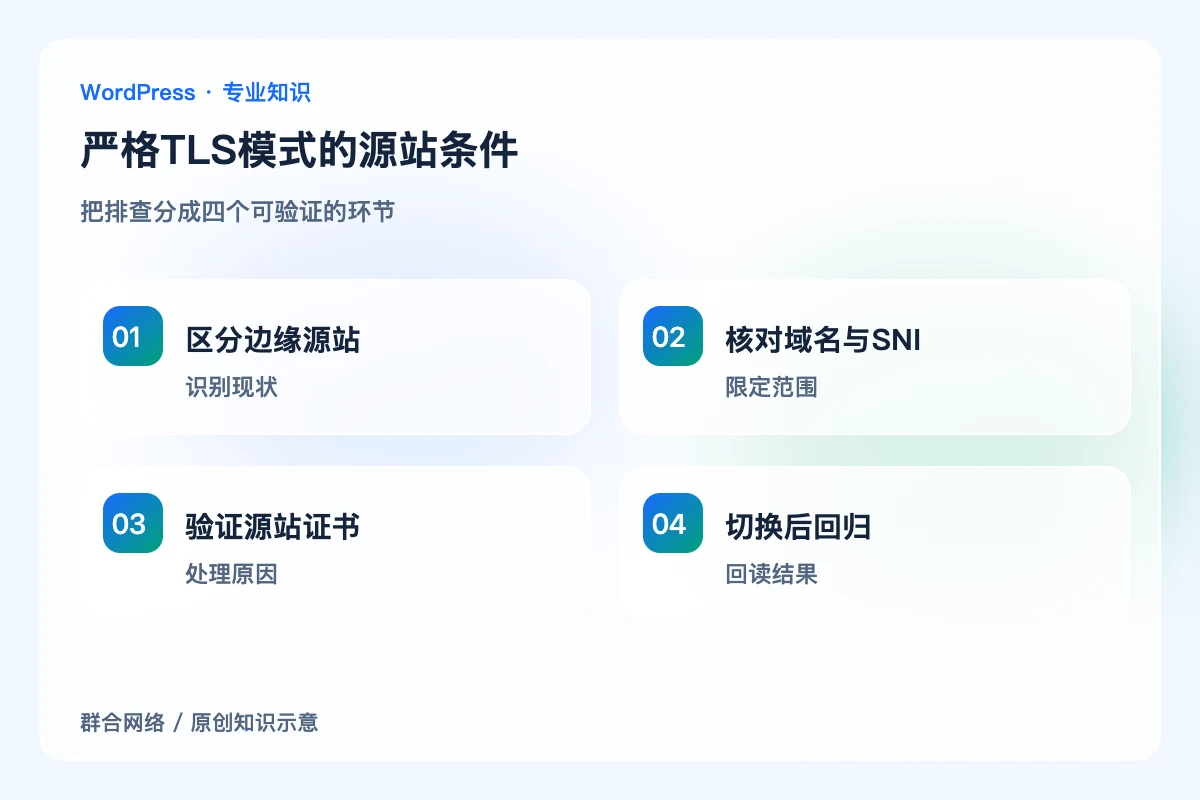
访客连接Cloudflare边缘与Cloudflare连接源站是不同会话。公开网页中的证书通常只能说明第一段,不能直接证明源站证书未过期。记录实际源站地址、目标主机名及SNI,再确定本次报错发生在哪一段。
按域名而非裸IP核对源站证书
同一IP可能托管多个网站,访问裸IP得到默认站点证书并不代表业务站点的实际配置。应使用正确Host与SNI检查返回的证书、有效期和完整链,确认申请名称覆盖Cloudflare访问源站时使用的主机名。
核验受支持的信任来源
源站可使用适用的公有CA证书或Cloudflare Origin CA等满足要求的证书。自签证书不能仅凭“已加密”就视作严格模式合格。若现有证书、私钥或中间链配置不正确,应在保留旧配置后修复,而不是长期降低校验掩盖问题。
切换后检查关键路径
在变更窗口启用严格模式,检查首页、HTTPS重定向、后台和表单接口,关注是否出现相应握手或证书错误。若有多台源站,应逐台核对,避免部分请求随机失败。记录最终模式和证书续期责任,使后续替换不会再次破坏链路。
关键区别

边缘证书:面对网站访客;不证明源站TLS正确。
源站证书:面对代理回源;名称和期限要匹配。
严格模式:验证源站证书;不能用自签随意替代。
怎样确认处理到位
严格模式下所有实际源站均可正常握手,公开页面及业务接口无间歇错误,证书部署和续期路径已有明确记录。
容易误判的边界
本文针对源站严格校验条件,不把降低TLS模式当作最终修复;证书错误与源站TCP不可达仍应分别诊断。


